De la divulgation d’une CVE (Common Vulnerabilities and Exposures) à la protection agentique en 45 minutes Pourquoi c’est désormais important.
Une CVE est publiée le matin. Quelques heures plus tard, des cyberdélinquants l’exploitent déjà activement. Le correctif n’est pas prêt, la fenêtre de changement intervient dans plusieurs jours et le compte à rebours a déjà commencé.
Rien de tout cela n’est nouveau. Ce qui a changé, c’est que l’exploitation des vulnérabilités est désormais le vecteur d’accès initial le plus fréquent dans les organisations. Le rapport Verizon Data Breach Investigations Report (DBIR) 2026) montre clairement ce changement : pour la première fois en 19 ans d’existence du rapport, l’exploitation des vulnérabilités est le vecteur d’accès initial numéro un lors des compromissions, devant le vol d’identifiants. Elle représente désormais 31 % des accès initiaux, contre 20 % l’année précédente.
Le défi ne consiste donc plus seulement à utiliser des correctifs. Il consiste à réduire le délai entre la divulgation d’une vulnérabilité et la création d’une protection. Les organisations peinent à suivre le rythme. Seulement 26 % des vulnérabilités figurant dans le catalogue Known Exploited Vulnerabilities de la CISA ont été entièrement corrigées l’année dernière, contre 38 % auparavant, alors que le délai médian d’application des correctifs atteignait 43 jours (DBIR).
Les cyberdélinquants trouvent de plus en plus de moyens d’entrer. Les organisations parviennent à en bloquer de moins en moins. L’écart se creuse.
Chaîne d’attaque identique. Exploitation plus rapide.
Les cyberdélinquants ont toujours besoin d’un accès initial, d’un déplacement latéral et d’un objectif. Ce qui a changé, c’est la vitesse de chaque étape et le volume qui alimente le haut de l’entonnoir.
Le volume des CVE montre l’ampleur du problème. Les vulnérabilités signalées ont été multipliées par près de huit entre 2022 et 2025. En avril, le NIST a indiqué une augmentation de près de 30 % en un an des publications de nouvelles CVE. Gartner prévoit que le nombre cumulé de CVE atteindra un million d’ici 2030.
L’IA raccourcit encore le calendrier des cyberdélinquant. Des modèles de pointe sont déjà utilisés pour automatiser la recherche de vulnérabilités et la génération d’exploits, accélérant encore plus la tendance vers une exploitation plus rapide. Le délai entre la divulgation d’une vulnérabilité et son exploitation ne peut plus être considéré comme une marge de manœuvre sûre pour la planification. Il en résulte une exploitation plus rapide des vulnérabilités zero-day comme de celles récemment divulguées, de façon continue et à l’échelle des machines.
Les architectures traditionnelles n’ont jamais été conçues pour cela
Le vrai problème est d’ordre architectural. Les organisations tentent de se défendre contre des attaques à la vitesse des machines avec des architectures de sécurité fondées sur des solutions ponctuelles, une visibilité cloisonnée et des processus pilotés par l’humain.
Ce problème est particulièrement aigu en périphérie du réseau. Les équipements en périphérie du réseau exposés à Internet sont de plus en plus ciblés, car ils offrent un accès direct aux ressources de l’entreprise. Lorsqu’une CVE critique touche l’un de ces systèmes, les organisations se retrouvent engagées dans une course entre l’exploitation de la vulnérabilité et leur protection.
Les correctifs traditionnels ne suivent pas le rythme. Le problème est double : les organisations doivent protéger les applications vulnérables et les appareils périphériques qui assurent cette protection. Le rapport DBIR 2025 de Verizon a révélé que seulement environ 54 % des vulnérabilités des équipements en périphérie étaient entièrement corrigées au cours de l’année, avec un délai médian de remédiation de 32 jours. Comme le fait clairement comprendre le rapport DBIR 2026, la situation globale en matière de remédiation n’a fait qu’empirer.
Lorsque la remédiation est à la traîne, l’IPS devient un contrôle compensatoire important. Mais une protection IPS basée sur une appliance n’est pas automatique. De nombreuses signatures ne sont pas configurées en mode blocage par défaut. Certaines restent inactives ou limitées à la génération d’alertes tant que les équipes n’ont pas affiné les profils et évalué le risque de faux positifs. Cela crée un écart entre la protection disponible et la protection réelle.
Lorsque les attaques passent de l’accès initial au déplacement latéral en quelques minutes, l’architecture détermine si les défenseurs peuvent suivre le rythme.
Cato réduit le délai de protection à 45 minutes
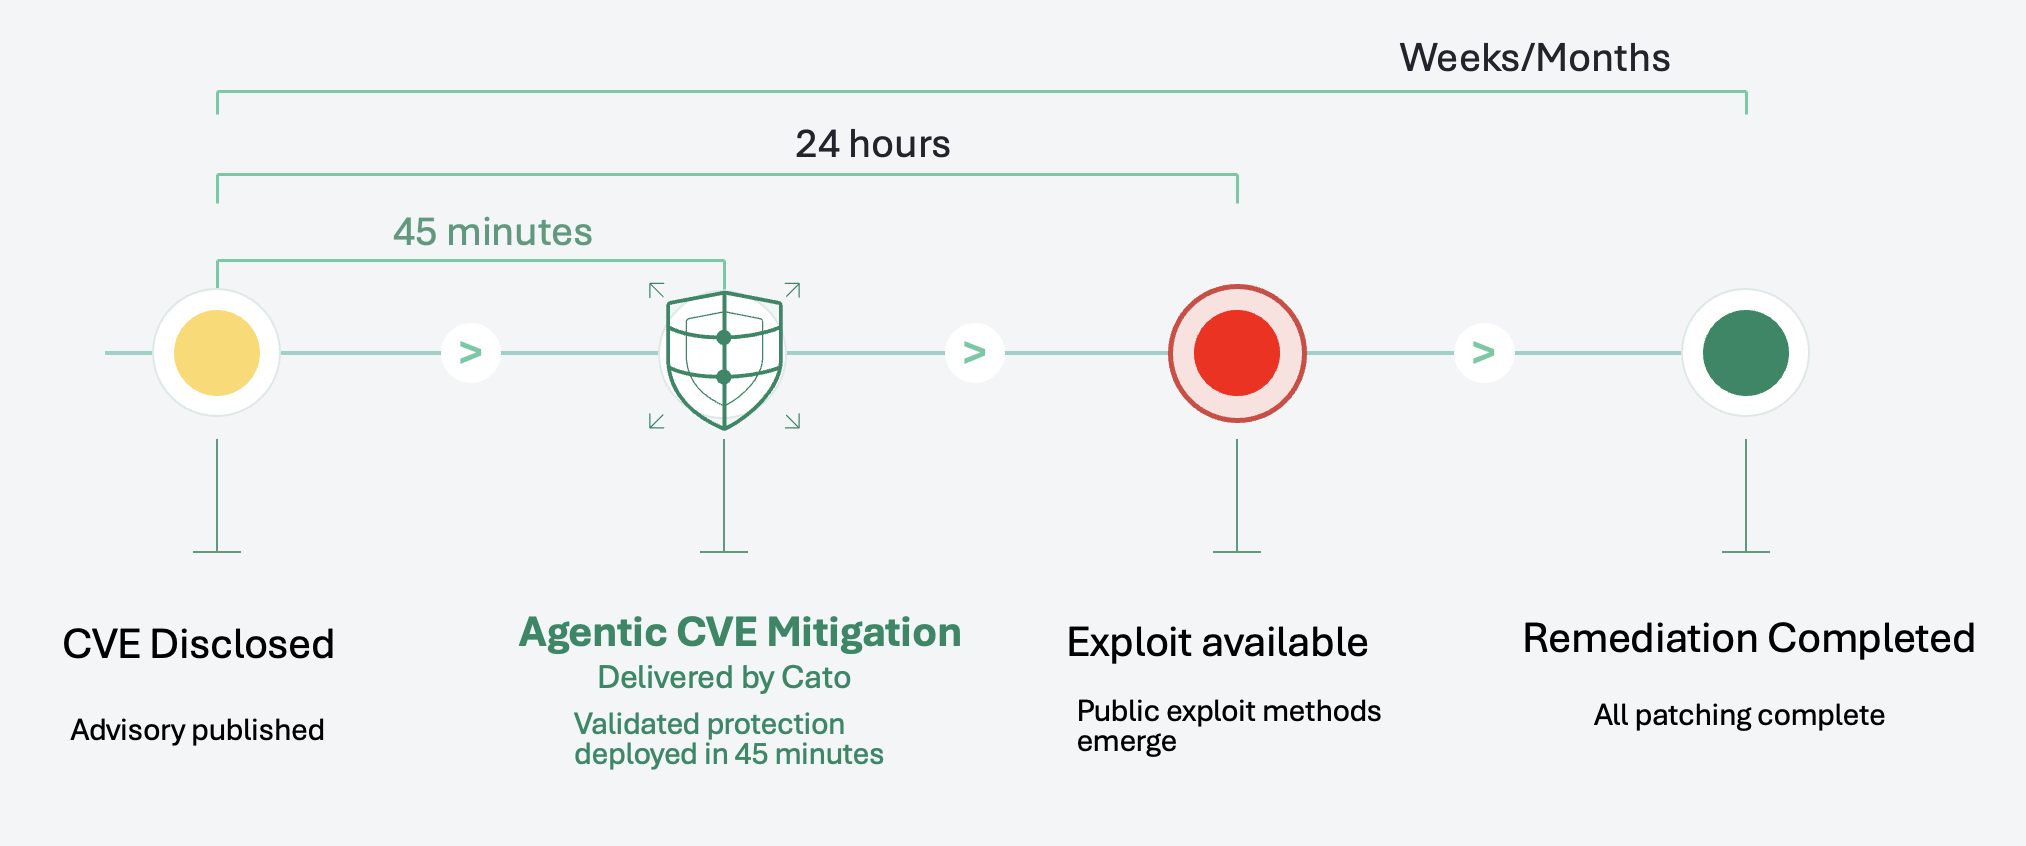
La vitesse d’application des correctifs n’est pas suffisante. Ce qui importe, c’est la rapidité avec laquelle une protection s’interpose entre l’attaquant et la ressource.
Cato réduit l’exposition grâce à Agentic CVE Mitigation, qui utilise Cato IPS pour bloquer l’exploitation avant même que la remédiation ne soit finalisée. Lorsqu’une CVE est publiée, le chercheur agentique de Cato lance l’analyse, crée une mesure d’atténuation et la transmet à l’équipe de recherche Cato Security à des fins de validation, ce qui permet de mettre en place une protection en moins d’une heure. Une fois validée, Cato déploie cette protection sur l’ensemble de la plate-forme Cloud de Cato, sans intervention du client.
Cato réduit ainsi l’exposition grâce à une plate-forme Cloud native conçue pour limiter le temps que les clients consacrent à appliquer des correctifs et à protéger leurs ressources. Dans les architectures axées sur le matériel, les appliances de sécurité et leurs plates-formes de gestion font partie de la surface d’attaque. Au cours des cinq dernières années, trois grands fournisseurs de solutions de sécurité basées sur des appliances ont divulgué plus de 1 100 CVE, dont plus de 60 vulnérabilités connues comme étant exploitées. Chaque appliance et chaque couche de gestion créent un système supplémentaire qui doit être corrigé, surveillé et protégé.
Shadow AI & Agents Autonomes. L’entreprise a perdu la visibilité, pas encore le contrôle. | En lire plusAvec Cato, les clients n’ont pas la charge d’assurer la maintenance d’un parc mondialement distribué d’appliances de sécurité. Cato se charge du cycle de vie de la plateforme et applique les protections sur l’ensemble de la plate-forme Cloud de Cato et des appareils en périphérie de Cato. L’avantage : une surface d’attaque réduite et un contexte partagé. Le trafic entre les sites, les utilisateurs, les Clouds et les applications transitent via une plateforme unique. Cato est donc en mesure de corréler les signaux sur l’ensemble du parcours d’attaque et d’appliquer les protections en ligne, à mesure que la menace évolue, au lieu de laisser des outils distincts reconstituer a posteriori l’incident.
Cato réduit rapidement l’exposition, ce qui permet aux équipes IT de mener la remédiation à bien en toute sécurité, sans perturber l’activité. Les ressources critiques restent protégées alors que ces changements sont appliqués.
Désormais, le délai de protection est ce qui importe
Agentic CVE Mitigation comble l’écart. Cato réduit l’exposition avant même que la remédiation ne soit terminée, sans avoir à coordonner des changements sur une infrastructure de sécurité distribuée.
Le rapport DBIR 2026 de Verizon reformule la question que les responsables de la sécurité devraient se poser :
Non pas « Quand allons-nous appliquer le correctif ? »
Mais plutôt « À quelle vitesse pouvons-nous protéger l’entreprise ? »
Les organisations continueront d’appliquer des correctifs. Mais lorsque les cyberdélinquants transforment les vulnérabilités divulguées en exploits en quelques heures, le délai de protection devient la métrique qui importe.


Lorsque l’IA peut agir : maîtriser OpenClaw