El futuro de la defensa agéntica es contextual
Asimetría defensiva. La brecha de visibilidad. El dilema del defensor. Estas condiciones ponen de manifiesto un reto importante: los atacantes suelen tener éxito porque descubren información que los defensores o bien desconocen, o bien no pueden aprovechar con la suficiente rapidez.
Cada brecha exitosa comienza con información. Los atacantes analizan los activos, las identidades, las vulnerabilidades y las posibles vías de ataque antes incluso de lanzar un ataque. Esa comprensión se convierte en su mayor ventaja; sin embargo, los defensores ya disponen de una información mucho más exhaustiva y fiable sobre su propio entorno. Pueden ver los usuarios, los dispositivos, las aplicaciones, el tráfico de red, los incidentes de seguridad y las políticas desde el interior de la organización. El problema es que esta información se encuentra dispersa en herramientas inconexas que no pueden combinarla rápidamente para obtener información útil. Los equipos de seguridad disponen de una gran cantidad de datos; el problema radica en la falta de un contexto compartido, lo que se está convirtiendo en una mina de oro para los atacantes agénticos.
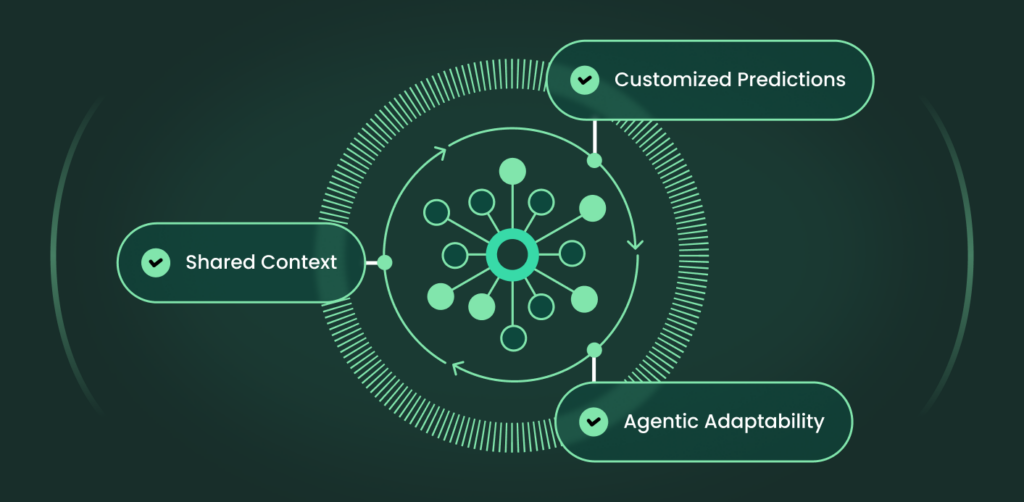
El contexto compartido cambia el equilibrio de poder
A diferencia de las soluciones puntuales aisladas, el motor de inspección unificado de Cato evalúa cada conexión utilizando información contextual compartida recopilada en toda la empresa.
- Contexto de usuario e identidad
- Contexto de dispositivo, aplicación y activo
- Comportamiento de la red
- Incidentes de seguridad y vulnerabilidades
- Actividad de datos e inteligencia sobre amenazas
Estas señales se vuelven mucho más valiosas cuando se evalúan juntas. Una actividad que, considerada de forma aislada, pueda parecer inofensiva, puede revelar una vía de ataque cuando se analiza junto con el contexto de la identidad, la aplicación, las vulnerabilidades y la red.
Este contexto compartido es la ventaja fundamental de la prevención de amenazas agénticas de Cato, que se desarrolló para convertir las capacidades del atacante agente en una ventaja defensiva. Como cualquier agente de IA, su eficacia depende de la calidad y la integridad de la información que recibe. Dado que Cato ofrece una visión unificada de los usuarios, las aplicaciones, los dispositivos, los eventos y la actividad de la red, Agentic Threat Prevention puede pasar de identificar los ataques a preverlos.
El contexto mejora la predicción
La prevención de amenazas agénticas de Cato utiliza el contexto compartido para obtener una visión detallada del entorno de cada organización, evalúa de forma continua las actividades sospechosas y establece correlaciones entre eventos aislados.
Como se muestra, por ejemplo, en el vídeo de demostración, el hecho de que un equipo descargue PsTools podría tratarse fácilmente de un hecho inofensivo. Pero con el contexto compartido, la prevención de amenazas agénticas sabe que este host es un usuario del departamento de finanzas, que descarga las herramientas por primera vez, fuera del horario laboral y desde un dominio sospechoso. El agente defensor predice la ejecución de la herramienta y el posible movimiento lateral. Gracias a un profundo conocimiento de la superficie de ataque, el agente defensivo puede identificar cómo es probable que un atacante avance por un entorno determinado.
Seguridad en la IA empresarial guía del comprador | Descarga el libro electrónicoCuanto más profundo sea el contexto organizativo, con mayor precisión podrá el agente de defensa identificar las posibles vías de ataque y recomendar medidas de protección que se adapten a la superficie de ataque específica de la organización. Esto es lo que permite realizar predicciones específicas para cada cliente, en lugar de una detección genérica de amenazas.
La predicción impulsa la acción adaptativa
La predicción proporciona dirección, pero la prevención requiere acción. Cuando el atacante agéntico anterior, que actúa de forma activa, cambia de estrategia para instalar OpenClaw, el contexto compartido permite continuar con el razonamiento. La actividad se conecta con la descarga sospechosa de PsTools anterior en el mismo host, en lugar de tratarse como un evento aislado. Dicha asociación indica que se seguirán adquiriendo herramientas, por lo que la prevención de ataques agénticos bloquea nuevas instalaciones de funciones y el acceso a otras herramientas. El contexto compartido es el tejido conectivo entre lo que sucedió, lo que es probable que suceda a continuación y los controles que interrumpen la ruta de ataque.
Dado que estos nuevos controles se gestionan a través de una plataforma unificada, dichas medidas de protección se aplican en todo el entorno sin los retrasos que provocan las herramientas inconexas y los flujos de trabajo manuales. El resultado es una prevención de amenazas predictiva y adaptativa que funciona a la velocidad de una máquina, ya que el tráfico de ataques basado en la inteligencia artificial actúa de la misma manera.
La escalabilidad respalda la resiliencia
Los recientes ataques agénticos a gran escala demuestran cómo la inteligencia artificial puede incrementar drásticamente la actividad de los ataques y el volumen resultante de incidentes de seguridad. Por ejemplo, el reciente ataque a Hugging Face generó más de 17 000 incidentes en dos días1. A medida que estas técnicas de ataque agéntico se generalizan, las plataformas de seguridad deben inspeccionar en profundidad un volumen de tráfico considerablemente mayor sin sacrificar la precisión de la detección ni el rendimiento.
A diferencia de las arquitecturas basadas en dispositivos, la nube SASE de Cato puede añadir recursos de procesamiento de forma elástica a medida que crece la demanda. Esta arquitectura nativa de la nube mantiene un alto nivel de inspección y una aplicación coherente de las políticas, incluso durante picos importantes de actividad de ataques impulsados por la inteligencia artificial.
Active la ventaja del defensor
Los atacantes deben realizar reconocimientos para aproximarse al entorno de una organización. Los defensores ya poseen el contexto autorizado necesario para entenderlo.
La prevención de amenazas agénticas de Cato convierte esa ventaja existente en una defensa eficaz, aprovechando el contexto compartido para realizar predicciones precisas adaptadas al entorno de cada organización. Estas decisiones se utilizan para adaptar la política de forma automática y romper las cadenas de ataques en varias etapas protagonizadas por agentes. A medida que los ataques agénticos aumentan en velocidad y alcance, la plataforma nativa en la nube de Cato mantiene una inspección y una aplicación de las políticas constantes sin añadir complejidad operativa.
Para obtener más información sobre cómo la prevención de amenazas agénticas de Cato ayuda a las organizaciones a adelantarse a los ataques agénticos, visite catonetworks.com/agentic-threat-prevention.
Fuente:
1 Comunicado de Hugging Face sobre incidentes de seguridad, julio de 2026


Reducción del tiempo de protección con el agente autoevolutivo contra vulnerabilidades de Cato
Conozca la primera plataforma SASE del sector impulsada por GPU y con seguridad de IA nativa