
Il futuro della difesa basata su agenti è contestuale
Asimmetria difensiva. Il divario di visibilità. Il dilemma del difensore. Questi termini descrivono una sfida alquanto impegnativa: gli attaccanti spesso hanno successo perché scoprono informazioni che i difensori non conoscono o su cui non possono agire con sufficiente tempestività.
Ogni violazione riuscita parte dalle informazioni. Gli attaccanti mappano risorse, identità, vulnerabilità e potenziali percorsi di attacco prima ancora di lanciare un exploit. Una tale comprensione permette loro di trarre il massimo vantaggio, eppure i difensori possiedono già informazioni molto più dettagliate e autorevoli sui propri ambienti: possono vedere utenti, dispositivi, applicazioni, traffico di rete, eventi di sicurezza e policy dall’interno dell’organizzazione. Il problema è che queste informazioni sono sparse tra strumenti non integrati che faticano a trasformarle rapidamente in approfondimenti utili. I team di sicurezza dispongono di enormi quantità di dati, tuttavia le lacune risiedono nella mancanza di un contesto condiviso, e ciò si sta trasformando in una miniera d’oro per gli attaccanti dotati di autonomia decisionale.
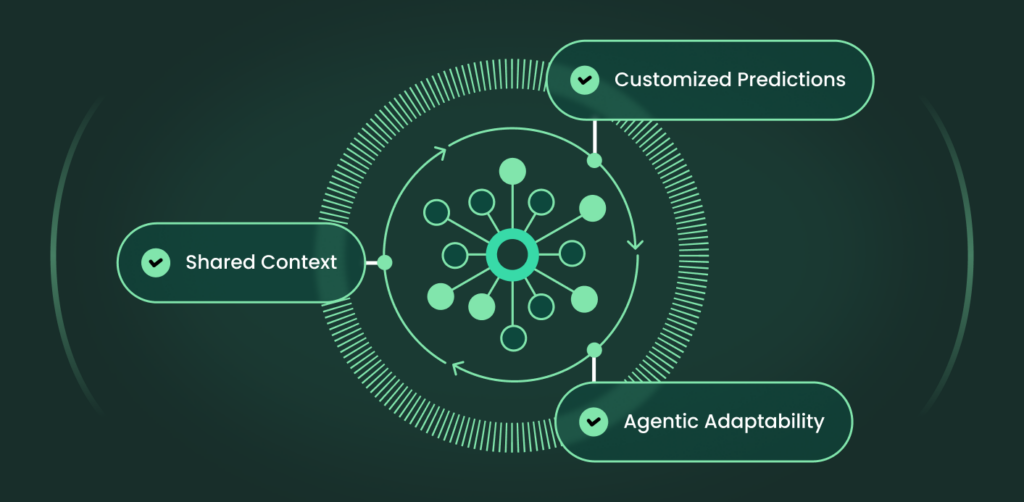
Il contesto condiviso altera gli equilibri di potere
A differenza delle ‘point solutions’ scollegate, il motore di ispezione unificato di Cato valuta ogni connessione sfruttando il contesto condiviso raccolto a livello aziendale.
- Contesto di utente e identità
- Contesto di dispositivo, applicazione e risorsa
- Comportamento di rete
- Eventi di sicurezza e vulnerabilità
- Attività dei dati e intelligence sulle minacce
Questi segnali diventano molto più preziosi se valutati insieme. Un’attività che presa da sola appare innocua può rivelare un percorso di attacco se inserita nel contesto di identità, applicazione, vulnerabilità e rete.
Tale contesto condiviso è il vantaggio primario della prevenzione delle minacce basata su IA agentica (Agentic Threat Prevention) di Cato, proggettata per trasformare le capacità dell’agente in un vantaggio difensivo. Come ogni agente IA, la sua efficacia varia in base alla qualità e alla completezza delle informazioni ricevute. Poiché Cato fornisce una vista unificata di utenti, applicazioni, dispositivi, eventi e attività di rete, l’Agentic Threat Prevention può passare dall’identificazione degli attacchi alla loro previsione.
Il contesto migliora la previsione
L’Agentic Threat Prevention di Cato si serve del contesto condiviso per sviluppare una comprensione dettagliata dell’ambiente di ciascuna organizzazione, valuta continuamente le attività sospette e correla gli eventi isolati.
Come mostrato nel video dimostrativo, il download di PsTools da parte di un host potrebbe essere considerato un evento di per sé innocuo; tuttavia, valutando il contesto condiviso, Agentic Threat Prevention sa che questo host è un utente del dipartimento finanziario in procinto di scaricare gli strumenti per la prima volta, fuori orario e da un dominio sospetto. L’agente difensore prevede l’esecuzione dello strumento e il potenziale movimento laterale. Con una profonda comprensione della superficie di attacco, l’agente difensivo può prevedere il modo in cui un attaccante avanzerà in un determinato ambiente.
Guida all’acquisto di soluzioni di sicurezza IA eBook | ScaricaPiù il contesto dell’organizzazione è approfondito, maggiore è la precisione con cui l’agente difensivo può identificare i possibili percorsi di attacco e suggerire interventi di protezione adatti alla specifica superficie di attacco dell’organizzazione. È questo che permette di effettuare previsioni dettagliate per il cliente, anziché limitarsi a un rilevamento generico delle minacce.
La previsione orienta l’azione adattiva
La previsione offre una direzione, ma la prevenzione richiede un’azione. Quando il precedente attaccante agentico passa all’installazione di OpenClaw, il contesto condiviso porta il ragionamento avanti. L’attività non è trattata come un evento isolato, bensì viene collegata al precedente download sospetto di PsTools sullo stesso host. Tale associazione prevede la costante acquisizione di strumenti, perciò Agentic Threat Prevention arresta ulteriori installazioni di funzionalità e l’accesso ad altri strumenti. Il contesto condiviso è il tessuto connettivo tra ciò che è accaduto, ciò che probabilmente accadrà e i controlli che bloccano il vettore di attacco.
Dal momento che questi nuovi controlli sono gestiti attraverso una piattaforma unificata, tali protezioni vengono applicate all’intero ambiente senza i ritardi introdotti da strumenti disconnessi e flussi di lavoro manuali. Il risultato rappresenta una prevenzione delle minacce predittiva e adattiva che opera alla velocità della macchina, poiché il traffico di attacco basato sull’IA opera allo stesso modo.
La scalabilità supporta la resilienza
I recenti attacchi agentici a velocità di macchina dimostrano in che modo l’IA possa aumentare drasticamente l’attività di attacco e il conseguente volume di eventi di sicurezza. Ad esempio, il recente attacco a Hugging Face ha generato oltre 17.000 eventi in due giorni1. Man mano che queste tecniche di attacco basate su agenti diventano sempre più diffuse, le piattaforme di sicurezza sono chiamate a ispezionare in profondità una quantità nettamente maggiore di traffico senza compromettere l’accuratezza del rilevamento o le prestazioni.
A differenza delle architetture basate su appliance, Cato SASE Cloud può aggiungere risorse di elaborazione in modo flessibile man mano che la domanda cresce. Questa architettura nativa del cloud mantiene la profondità di ispezione e un’applicazione coerente delle policy anche di fronte a elevati picchi di attività di attacco basati sull’IA.
Attiva il vantaggio del difensore
Gli autori delle minacce devono eseguire attività di ricognizione per avere un’idea dell’ambiente di un’organizzazione. I difensori possiedono già il contesto autorevole necessario per comprenderlo.
L’Agentic Threat Prevention di Cato trasforma il vantaggio esistente in un sistema di difesa concreto, e ciò sfruttando il contesto condiviso allo scopo di effettuare previsioni accurate relative all’ambiente di ciascuna organizzazione. Queste decisioni vengono utilizzate per adattare automaticamente la policy e interrompere le catene di attacco multistadio eseguite da agenti. Mentre gli attacchi di questo tipo aumentano in termini di velocità e portata, la piattaforma nativa del cloud di Cato mantiene criteri di ispezione e applicazione coerenti senza aggiungere complessità operativa.
Per saperne di più sulle modalità con cui Cato Agentic Threat Prevention aiuta le organizzazioni a stare al passo con gli attacchi basati su agenti, visita la pagina catonetworks.com/agentic-threat-prevention.
Fonte:
1 Comunicato relativo all’incidente di sicurezza di Hugging Face, luglio 2026


26 acronimi e abbreviazioni di CyberSecurity che dovresti conoscere
L'incidente di Hugging Face: un campanello d'allarme per i CISO nell'era degli agenti
Cosa tiene svegli i CIO la notte: Cinque fonti di preoccupazione chiave e come SASE porta tranquillità


