Cato CTRL™脅威リサーチ:PHP2Shellの悪用試行の実態とCato IPSによるブロック事例


エグゼクティブサマリー
2026年10月21日、PHPはPHP2Shellとして知られる一対の重大なランタイム脆弱性、CVE-2026-109618およびCVE-2026-109619に対する修正プログラムをリリースしました。その翌日、当社の自己進化型CVE緩和エージェントが、わずか数分でパッチをレビュー済みのIPS保護へと反映した仕組みを解説しました。本レポートではその後の経緯を取り上げ、攻撃者がいかに迅速に行動したか、どのような試行が行われたか、そしてCatoのクラウド配信型IPS保護が検査対象の顧客トラフィック上でそれらをどのようにブロックしたかを解説します。
主な調査結果
- パッチ公開当日に始まった試行10月17日から20日までの間、PHP2Shellパターンによる外部からのリクエストは観測されませんでした。最初のスキャンまたは無効なPoCの試行は、修正プログラムがリリースされた当日の10月21日に観測され、当社のサンプルにおける全攻撃ソースの約3分の2がその日に初めて出現しました。
- 悪用試行とスキャン/無効なPoC試行の双方をCato IPSがブロック分析したサンプルでは、ブロックされた試行の約41%がリモートコード実行(RCE)を狙った悪用試行であり、59%がスキャンまたは無効なPoC試行でした。検知されたヒット全体の約96%が、CVE-2026-109618に関連するものでした。
- 主に2種類に分類される悪用試行コマンド実行の試行が最も多く、次いでデシリアライゼーションの試行が続きました。
- 少数のソースが試行の大半を主導当社のサンプルでは、少数の送信元IPが概念実証(PoC)形式のリクエストを繰り返すことで、ブロックされた試行の大半を引き起こしていました。
- 特定セクターへの標的型ではなく日和見的な試行ブロックされた試行を受けた組織の約3分の1をヘルスケア分野が占めていたものの、同一の送信元が無関係なセクターや国にも同様に攻撃を仕掛けていました。
はじめに
PHP2Shellは、単一のアプリケーションやプラグインではなく、PHPコアランタイムにおける一対の欠陥です。CVE-2026-109618は、リクエストの初期化を中断させ、クリーンアップ処理において無効なデータを残留させてしまうメモリ不足処理の不具合に関するものです。CVE-2026-109619は、メモリ解放後もリクエスト固有の状態が保持され、同一ワーカーから後でアクセスされてしまう不具合に関するものです。どちらも認証なしでのコード実行につながる恐れがあり、最も高いリスクが実証されているのはApache mod_phpです。ここでは、アプリケーションコードが実行される前に悪用される可能性があります。
当社の最初の脅威ブリーフ「Cato AI Native SASEがPHP2Shell保護をマシン速度で提供」では、自己進化型のCVE緩和エージェントがPoCを構築し、研究者によるリリース前レビューを経て、わずか数分でIPSシグネチャを生成したプロセスを解説しました。その時点での初期テレメトリでは、スキャン活動のみが観測されていました。
本稿では、セキュリティチームが次に抱く疑問に答えます。パッチ公開後、攻撃者はどれほど迅速に行動し、何を試行したのか、そして防御はそれに追従できたのか。タイミング、試行の種類、攻撃ソース、影響を受けた業界、および関与したツールについて考察します。
調査手法
当社は、2026年10月17日から26日までの匿名化・集計されたCatoクラウドセキュリティテレメトリのサンプルを照会し、PHP2Shellパターンおよび当社のPHP2Shell IPS保護に合致するインバウンドリクエストを調査しました。ブロックされた試行を、「悪用試行」と「スキャンまたは無効なPoC試行」の2つのカテゴリに分類しています。後者のカテゴリには、単純なスキャンに加え、偽または無効な概念実証(PoC)を用いた悪用試行も含まれます。結果は概算の割合(%)で表記し、特定の組織が識別されないよう業界別に集計しています。
制約事項
- サンプルに基づくデータこれらの数値はCatoが検査したトラフィックのサンプルに基づくものであり、インターネット全体の活動を示すものではなく、絶対的な量というよりも活動の全体傾向を表しています。
- 侵害結果ではなく攻撃の試行本調査は攻撃の試行を分析したものであり、実際の侵害被害を対象としたものではありません。
- 地理的位置は攻撃者の特定を意味しない送信元の国は、IPがホストされている場所(多くの場合、クラウドやVPSプロバイダー)を示すに過ぎず、実際の運用者を特定するものではありません。
技術的知見
1.活動のない期間からパッチ公開当日の攻撃発生までのタイムライン
図1に、最も顕著な調査結果を示します。10月17日から20日にかけて、PHP2Shellパターンに合致する外部からのリクエストは観測されませんでした。PHPが修正プログラムを公開した10月21日の午前に最初の外部スキャンまたは無効なPoC試行が確認され、この日だけで当社のサンプルにおけるPHP2Shellパターンリクエストの約72%を占めました。これは、10月21日に概念実証(PoC)エクスプロイトが出回っていると報告したAmazon Threat Intelligenceの発表とも一致します。Amazonはまた、一般公開の4日前にあたる10月17日に、自社のハニーポットに対する1件の悪用試行があったことも報告しています。しかし、Catoの顧客トラフィックにおいては、情報公開前にそのような活動は確認されませんでした。
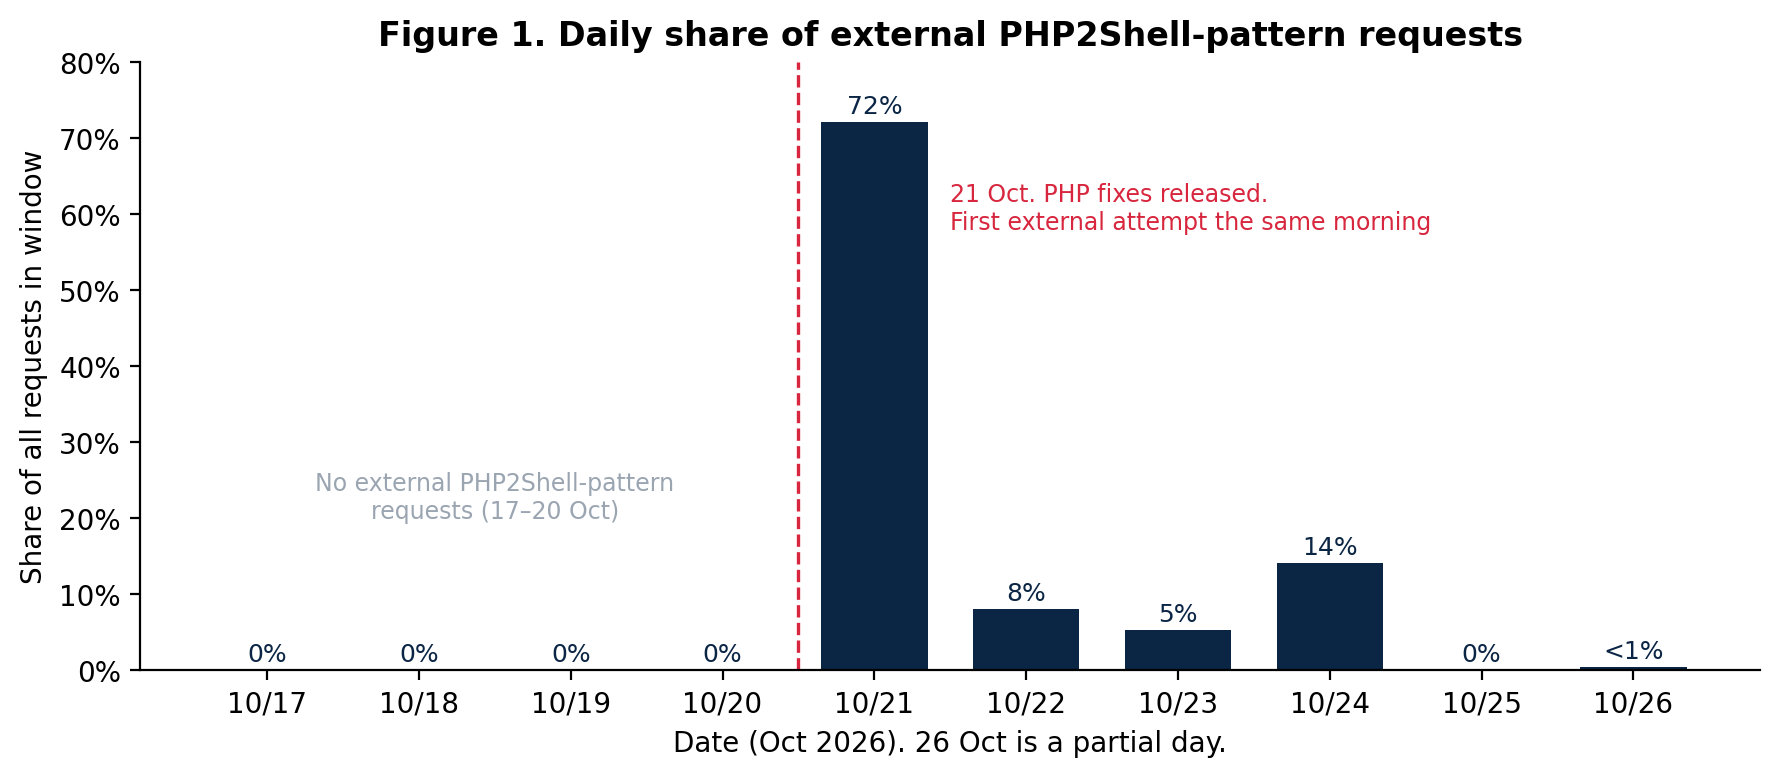
図1.観測期間全体における外部PHP2Shellパターンリクエストの日別割合
頻繁にリクエストを送るスキャナーが1つ存在するだけで特定日のトラフィックの大半を占めることがあるため、日ごとの件数には急激な増減が見られます。活動の拡大状況をより正確に把握する指標となるのが、各攻撃ソースが最初に出現した日時です。図2において、100%は調査期間中に観測されたすべての攻撃ソースを示しています。その約3分の2が10月21日に初めて出現し、その後もほぼ毎日のように新たなソースが確認されました。

図2.初検出日別の攻撃ソース(観測期間中に確認された全ソースに対する割合)
10月21日の推移を時間別に見ると、2つのフェーズに分かれていたことが分かります(図3)。午前に少数のスキャンや無効なPoCの試行が発生した後、午後には単一のソースからその日のリクエストの約80%を占めるバースト状の大量送信が行われました。同日後半には活動がさらに拡散し、わずか1時間の間にその日の全ソースの約40%が活動状態となりました。これは、PoCが出回り、多数の攻撃者が一斉に実行し始めた典型的なパターンです。
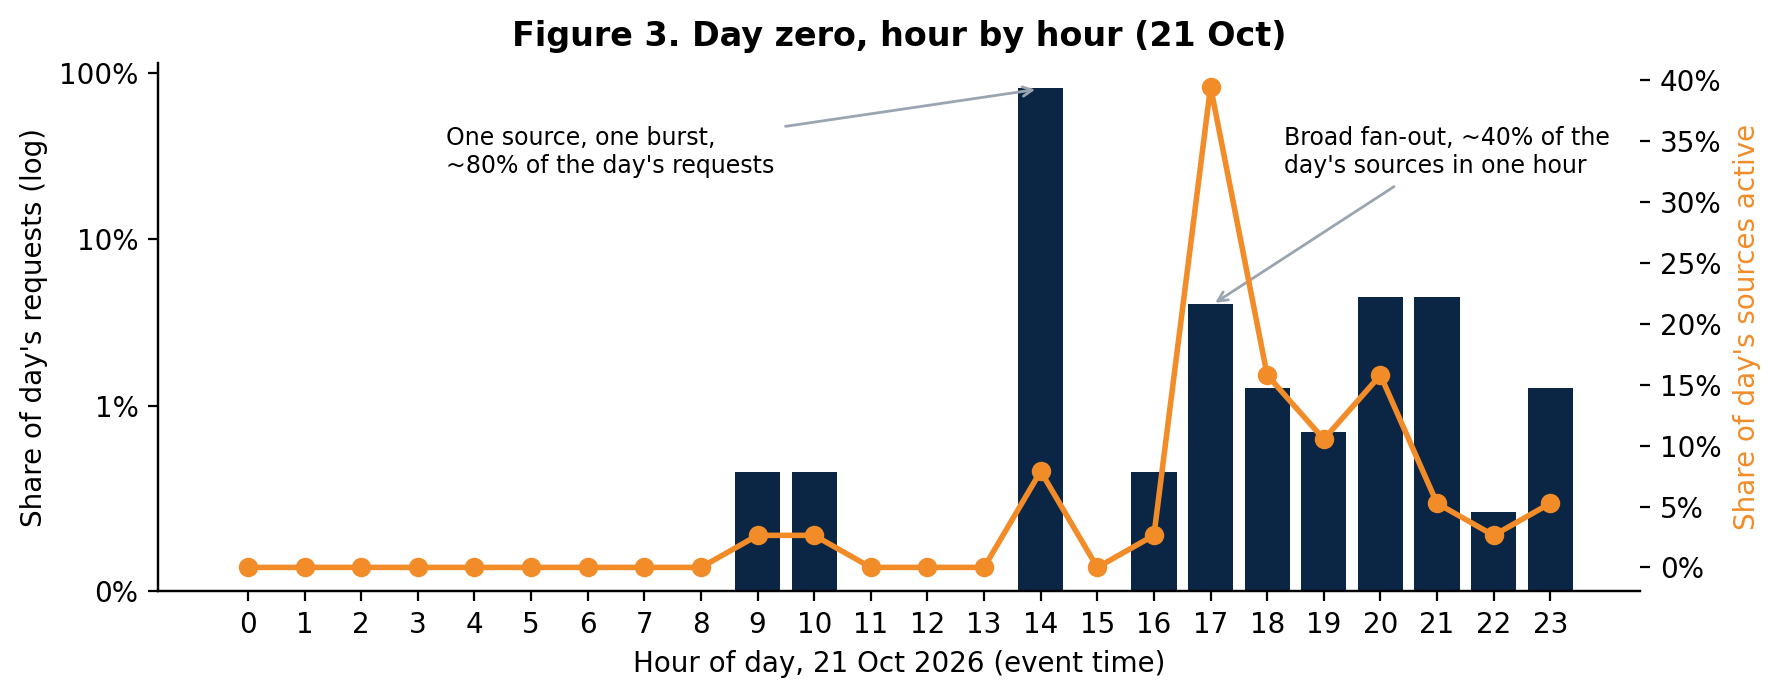
図3.10月21日における1時間あたりのリクエスト割合およびアクティブな送信元割合
2.スキャンや無効なPoCからコード実行の試行への推移
分析したサンプルにおいて、ブロックされた試行の約96%はメモリ不足に関する脆弱性であるCVE-2026-109618に関連し、約4%がCVE-2026-109619に関連していました。全体の約59%がスキャンまたは無効なPoCの試行であり、41%がリモートコード実行(RCE)を狙った悪用試行でした(図4)。脆弱性のあるコードパスに対して有効に機能しないPoCを用いた試行も一部見られたため、これらはスキャン活動として分類しました。悪用試行は主に「コマンド実行」と「デシリアライゼーション」の2種類に分類され、コマンド実行の方が多く見られました。
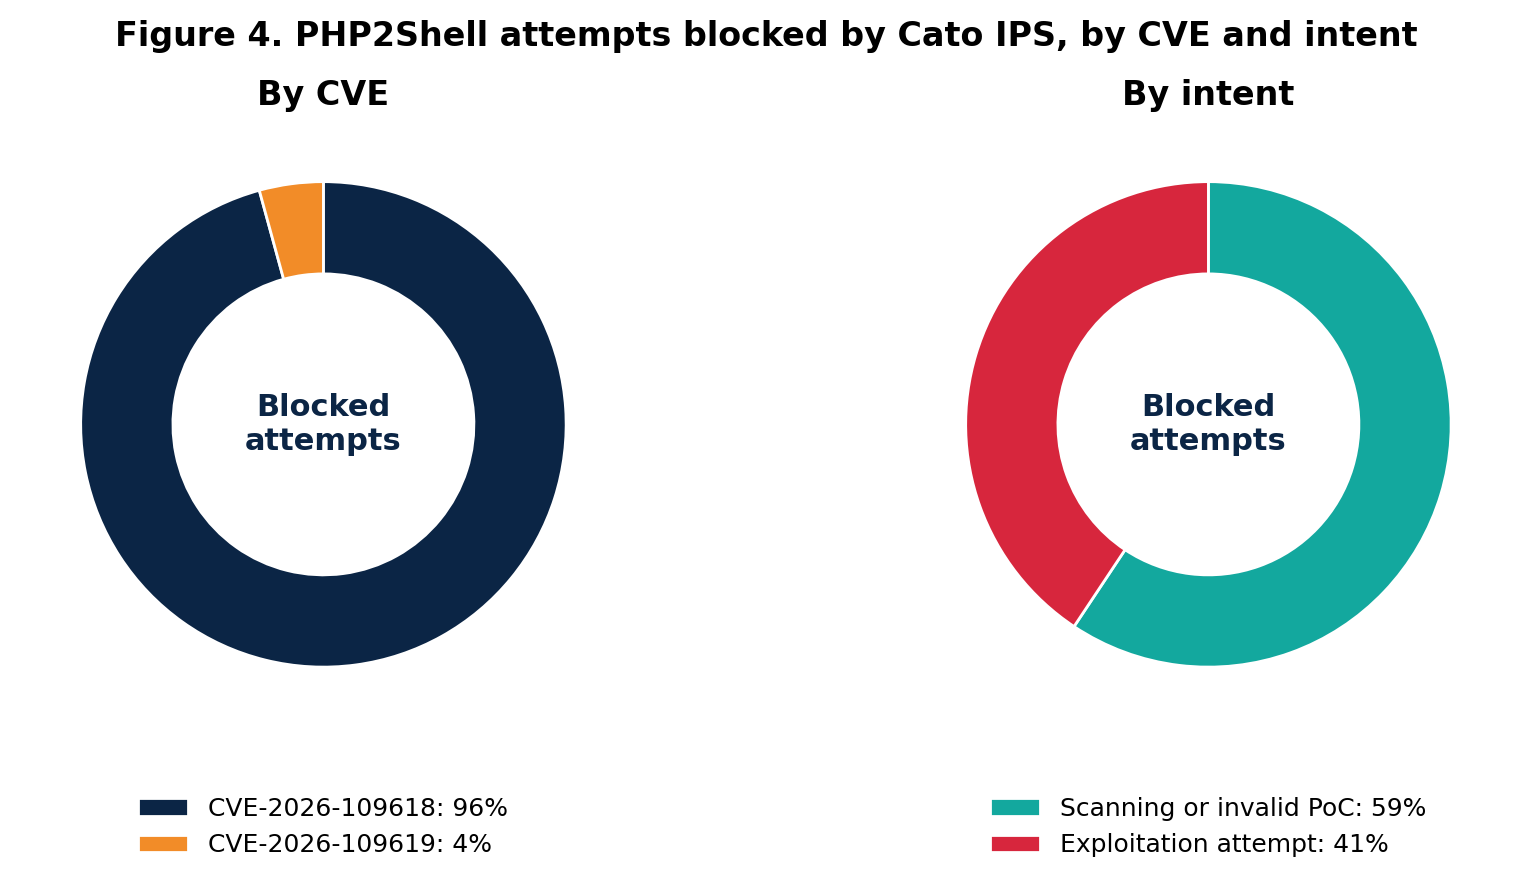
図4.Catoテレメトリのサンプルに基づく、CVE別および攻撃意図別のブロックされたPHP2Shell試行
3.送信元の地理的分布
観測された送信元サンプルの分析では、送信元IPの割合は米国が首位(約36%)を占め、オランダとドイツがそれに続きました(それぞれ約14%)。ブロックされた試行件数の割合で見ると、米国でホストされている送信元が約54%を占め、次いでオランダが約18%、モルドバが約16%でした(図5)。活動は一部に集中しており、少数の送信元がサンプル内のブロックされた試行の大半を引き起こしていました。
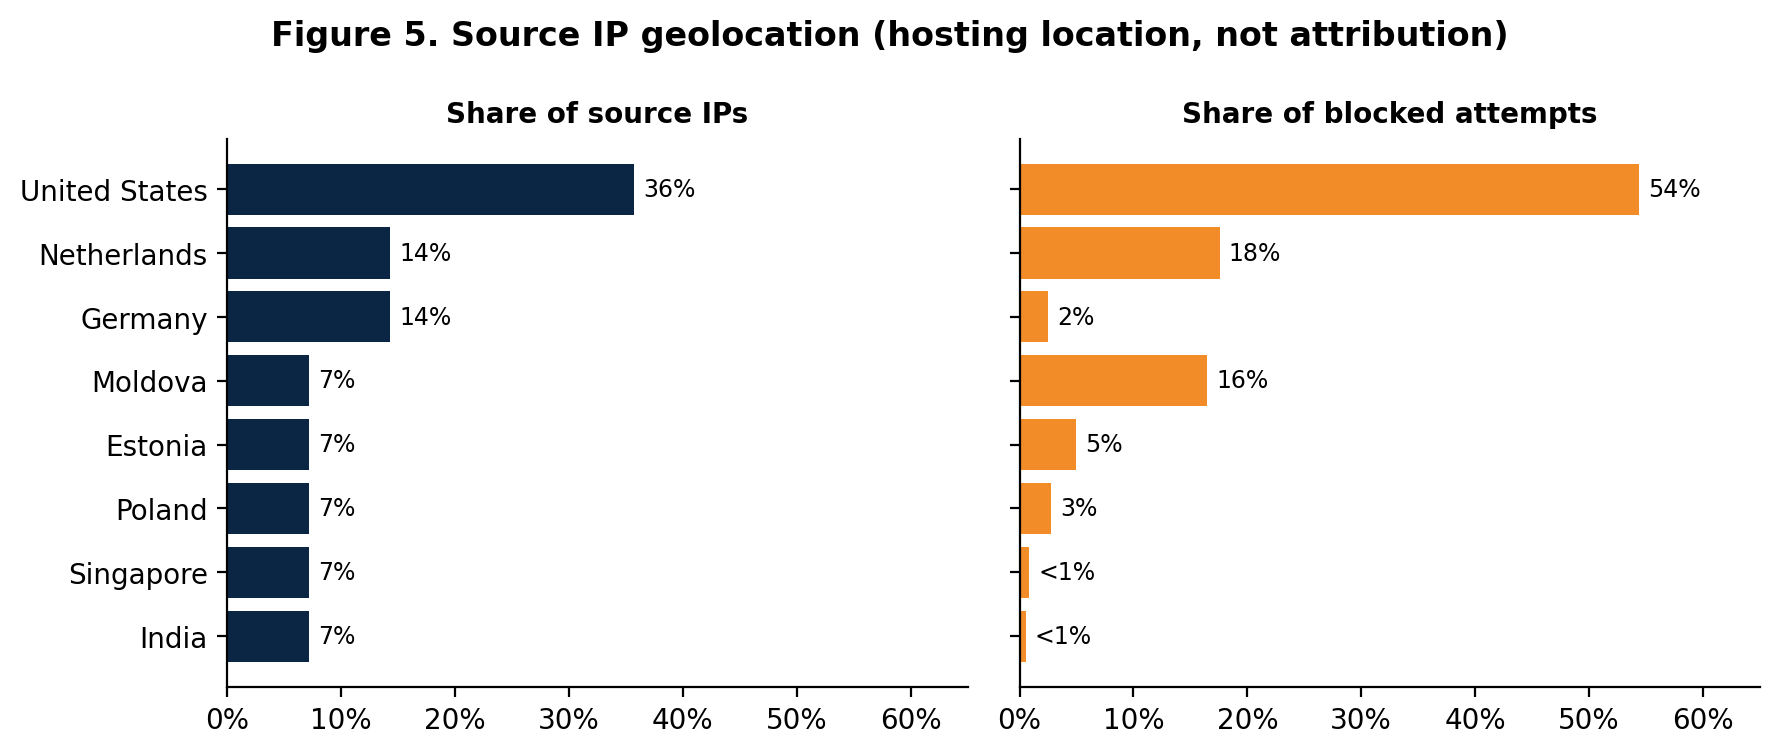
図5.送信元サンプルに基づく、送信元割合およびブロックされた試行割合別の送信元IPの地理的位置情報
4.攻撃の対象となった組織
ブロックされた試行は、多岐にわたる業界の組織に対して行われていました(図6)。ヘルスケアおよび社会福祉が約3分の1を占める最大のグループであり、テクノロジーおよびセキュリティサービスがそれに続きました。残りは、複数国にわたるプロフェッショナルサービス、自動車、教育、非営利団体、その他のセクターに分散していました。

図6.ブロックされた試行を受けた組織の業界構成比
ヘルスケアの割合が高いことは、同業界が集中的に標的にされたことを意味するのか。得られたデータはその見方を否定しています。同一の送信元が、ヘルスケア組織だけでなく、さまざまな国の全く無関係なセクターにも攻撃を仕掛けていたためです。例えば、ある単一の送信元が、同日中にヘルスケア、テクノロジー、ソフトウェアといった複数の異なる組織へ試行を行っていました。サンプル規模が限られていることに加え、この割合は当社の顧客基盤の構成比を反映している可能性もあります。合理的な説明の一つとして、共通のテクノロジー基盤を利用している点が挙げられます。PHPベースのポータル、Webフォーム、基幹業務アプリケーションは、ヘルスケアをはじめとする多くの業界で広く利用されています。
追加の推奨事項
Catoをご利用中のお客様は、PHP2Shell対策のために追加のデプロイや設定作業を行う必要はありません。IPSシグネチャは、当社のクラウドから自動的に配信され、即座に適用されます。併せて、すべてのPHPインスタンスを、PHPプロジェクトからリリースされた修正済みバージョンへアップデートすることを推奨します。
まとめ
PHP2Shellの事例は、パッチ公開から実際の攻撃が開始されるまでの猶予期間がいかに短縮されているかを浮き彫りにしました。事前の4日間はPHP2Shellパターンのトラフィックが全く見られなかったのに対し、修正プログラムがリリースされた当日にスキャンや無効なPoCの試行が急増し、次いで実際の悪用試行へと発展しました。これらの攻撃試行は自動化・反復化された日和見的なものであり、国や業種を問わず広範な組織に及んでいました。ランタイムレベルの脆弱性においては、組織の業種ではなく、PHP環境を外部に公開しているかどうかそのものが攻撃対象となる決定要因です。
当社の自己進化型CVE緩和エージェントが生成し、リサーチャーがレビューを完了した専用のPHP2Shellシグネチャにより、検査対象トラフィックにおける悪用試行が確実にブロックされました。防御の適用はすべてCato Cloud上で実行されるため、お客様側でのソフトウェア導入は不要です。この仮想パッチ機能により、アプリケーション担当者が正式なアップグレードを実施するまでの露出リスクを最小限に抑えられます。
なお、本調査は脆弱性の公開直後における検査対象トラフィックの試行サンプルを分析したものであり、実際の侵害結果を網羅したものではありません。
当社は今後もPHP2Shellの活動状況を注視し、攻撃手法の進化に応じて保護機能を随時アップデートしていきます。
攻撃指標(IoA)
ブロックされたPHP2Shell試行サンプルにおける送信元IP。クラウドおよびホスティング環境のIPアドレスは再割り当てされる場合があります。
公開されているセキュリティレポートでも、これらの送信元の1つが裏付けられています。AbuseIPDBでは、個別の報告者らによって85.11.167.243がPHP2Shell関連の活動として報告されています。当社のサンプルに含まれる送信元は、いずれもAmazon Threat Intelligenceが公開したPHP2Shell侵害指標(IoC)リストには記載されていません。