自社開発のAIアプリケーションおよびエージェントをランタイムの脅威から保護します。Catoは、低レイテンシかつ業界をリードする精度で、ジェイルブレイク、プロンプトインジェクション、および安全でない自律的な振る舞いをブロックします。スタンドアロン機能として、またはCatoのコンバージェンスされたクラウドネイティブなSASEプラットフォームの一部として利用可能であり、柔軟な展開とシームレスな統合を実現します。
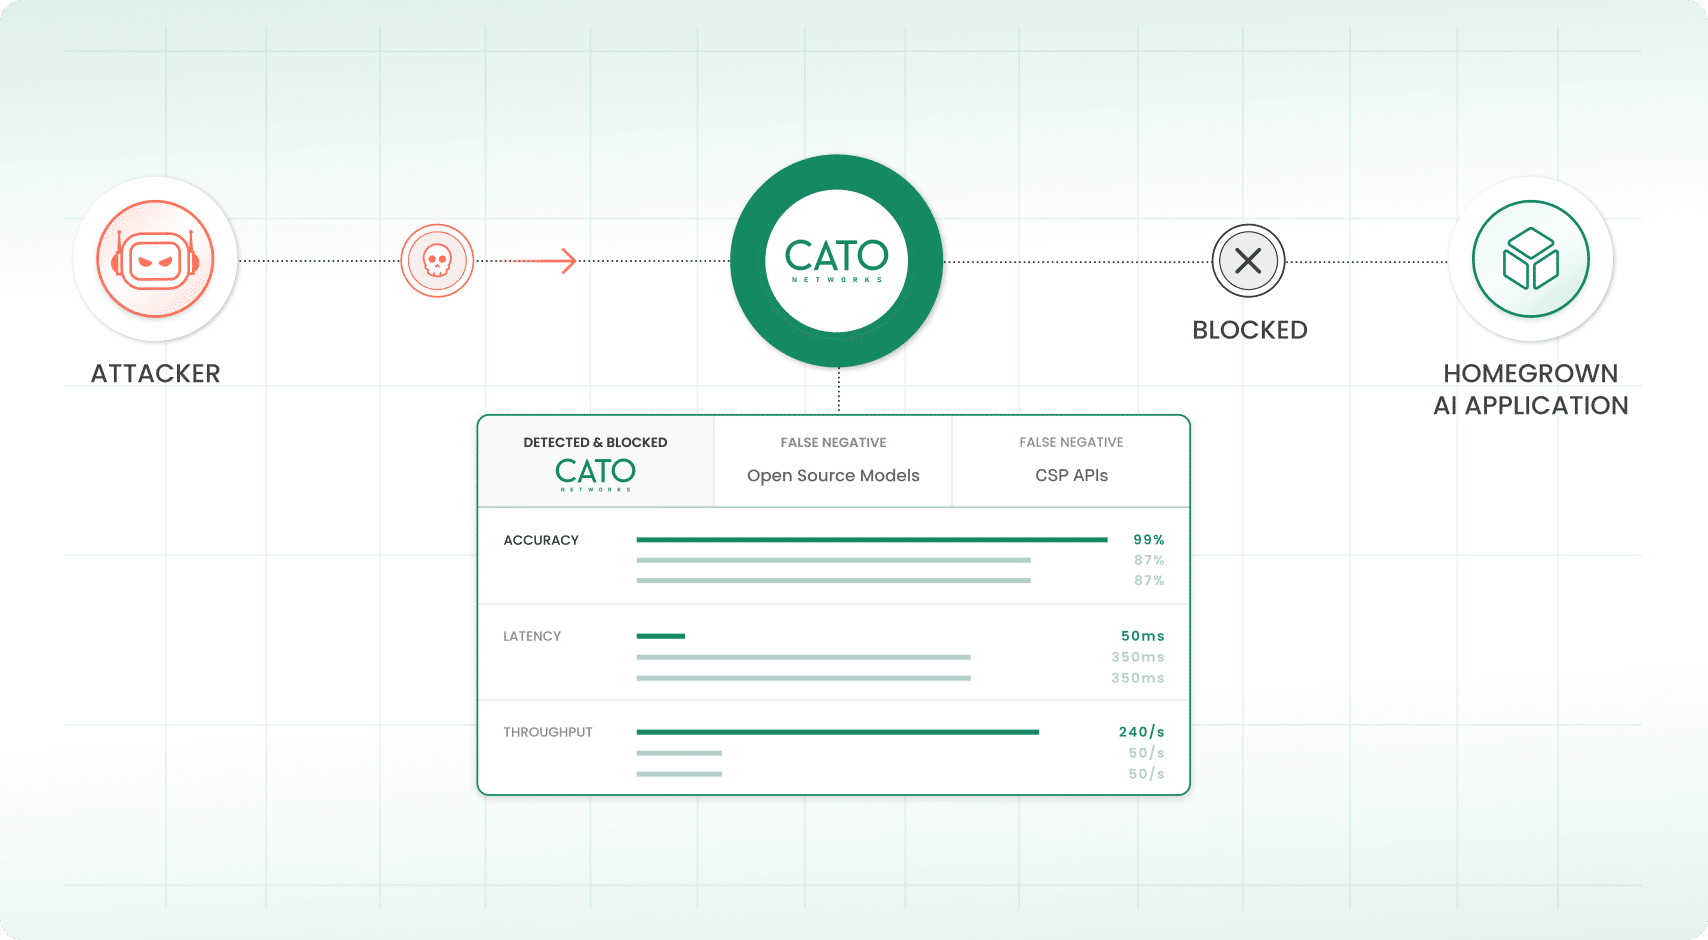
ランタイムにおいて、プロンプト、応答、およびエージェントのアクションを検査します。CatoのAIファイアウォールは、ジェイルブレイク、プロンプトインジェクション、およびポリシー違反の応答を検知し、ユーザー、システム、またはデータに影響が及ぶ前に、コンプライアンスに違反するアクションをブロックまたはマスキングします。
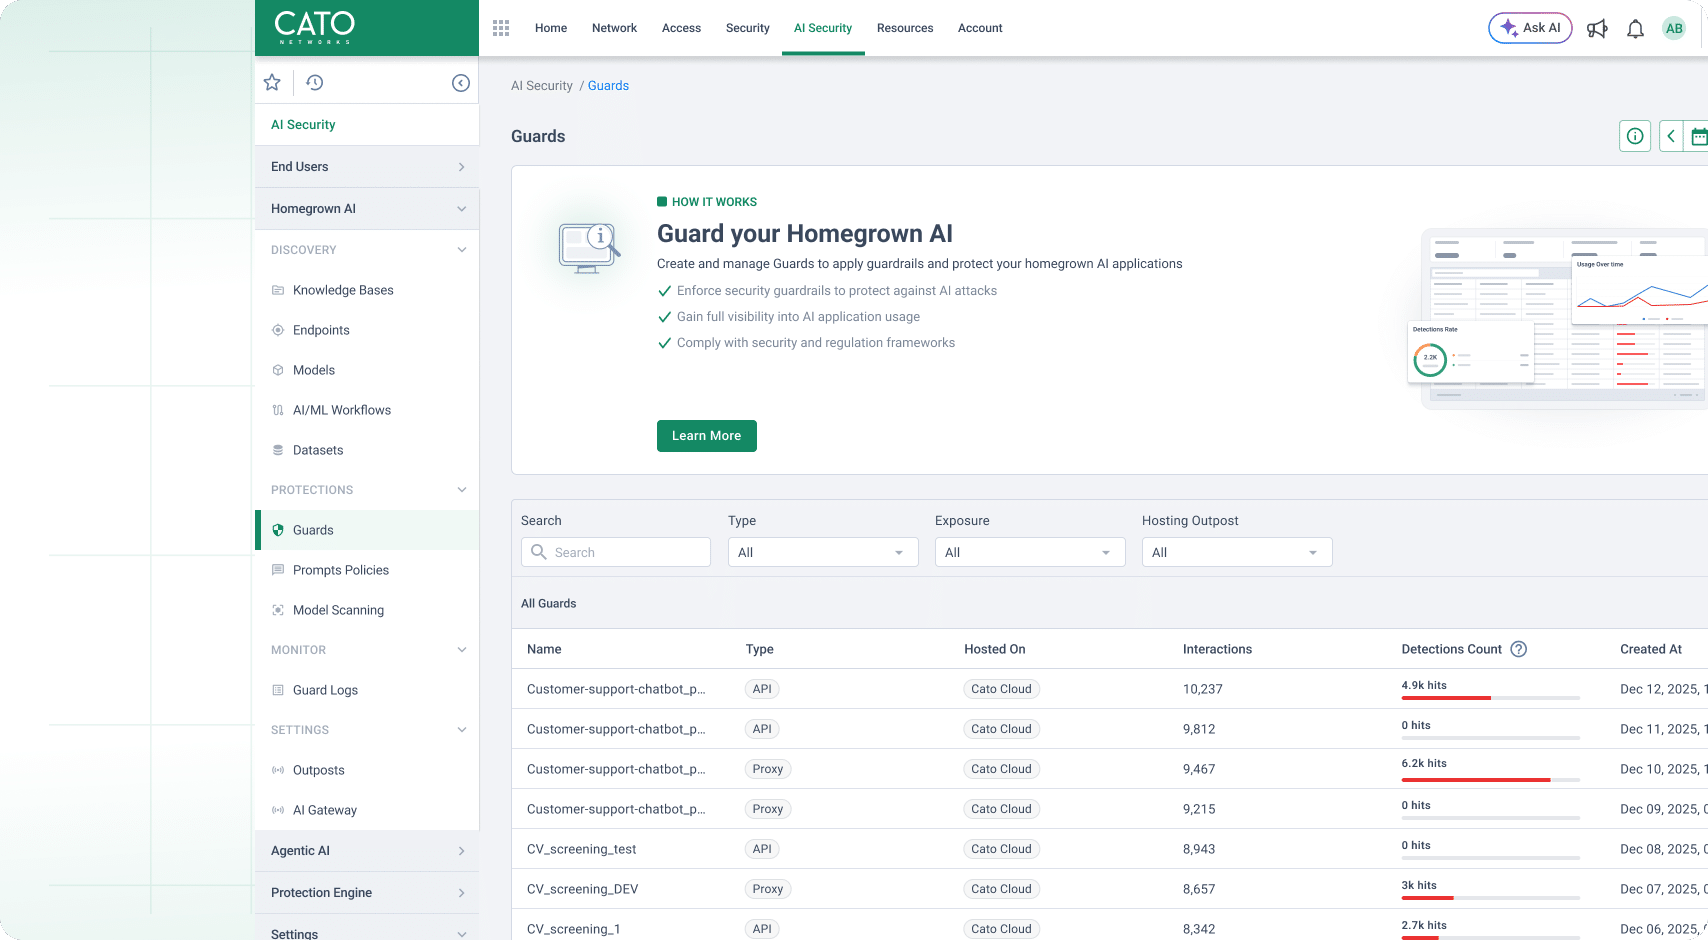
ローカルまたはマネージドプラットフォーム上で構築したエージェントを保護し、ガバナンスを効かせます。Catoのランタイムガードレールは、完全なトレーサビリティを維持しながら、エージェントの悪用をブロックし、不正アクセスやデータの持ち出しを防止します。

Catoの検知エンジンは、Cato AI Labsの脆弱性リサーチをセマンティックエンコーダーおよびAIネイティブな分類器と組み合わせることで、ジェイルブレイク、プロンプトインジェクション、エージェントの悪用などのゼロデイ脅威を検知します。キーワードだけでなく意図を理解することで、誤検知を最小限に抑えつつ、忠実度が高く低レイテンシの保護を提供します。

露出したデータをマスキングまたはブロックし、従来のDLP/CASBでは可視化できないAI主導のデータ持ち出しを防止することで、プロンプトおよび出力内の機密情報を保護します。リアルタイムでプロンプトレベルのガードレールを適用し、漏洩や安全でない出力がユーザーや外部モデルに到達する前に防止します。

Catoは、データセット、ノートブック、トレーニングモデル、およびサービングエンドポイントに対する可視性とガバナンスを提供する一方で、ガードレールがランタイムでアプリを保護し、環境全体にわたるAIアプリの完全な可視性と制御を提供します。

環境全体にわたるすべてのAIアプリケーションおよびエージェントの単一のビューを作成します。Catoは、AIサービスを発見してインベントリ化し、出所およびリスクのメタデータをキャプチャし、ガバナンスのために本番環境導入前のセキュリティポスチャとスキャンをランタイムガードレールに結び付けます。

1つのコントロールプレーンを使用して、AIサーフェス全体にわたるすべての自社開発アプリおよびエージェントに対して一貫したポリシーを施行します。運用上の確信と、ガバナンス、コンプライアンス、およびインシデント対応のための単一の信頼できる情報源(Single Source of Truth)を獲得します。

プロキシインターセプション、AIゲートウェイ統合、またはAWS BedrockやAzure MLなどのモデルプラットフォームや開発者ツールへのAPIを介して、エージェントレスでAIセキュリティを展開します。新たなソフトウェアは不要であり、パフォーマンスを維持しながら運用オーバーヘッドを最小限に抑えます。

AIアプリケーションを展開する際、何がそこに送信され、何が返ってきているかを把握していますか?Cato AIセキュリティは、組織が構築および展開するAIアプリケーションに対して、リアルタイムの施行、機密データの匿名化、およびすべてのインタラクションにわたる完全な監査証跡を備えたランタイム保護を提供します。


Catoを利用することで、セキュリティ関連の複数のポイントソリューションや高価なネットワークサービスで構成された、複雑なレガシーアーキテクチャを解消できます。Cato独自のSASEプラットフォームが、安全で最適化されたアプリケーションアクセスを、すべての場所と人を対象に、一貫性のある形で自律的に実現します。


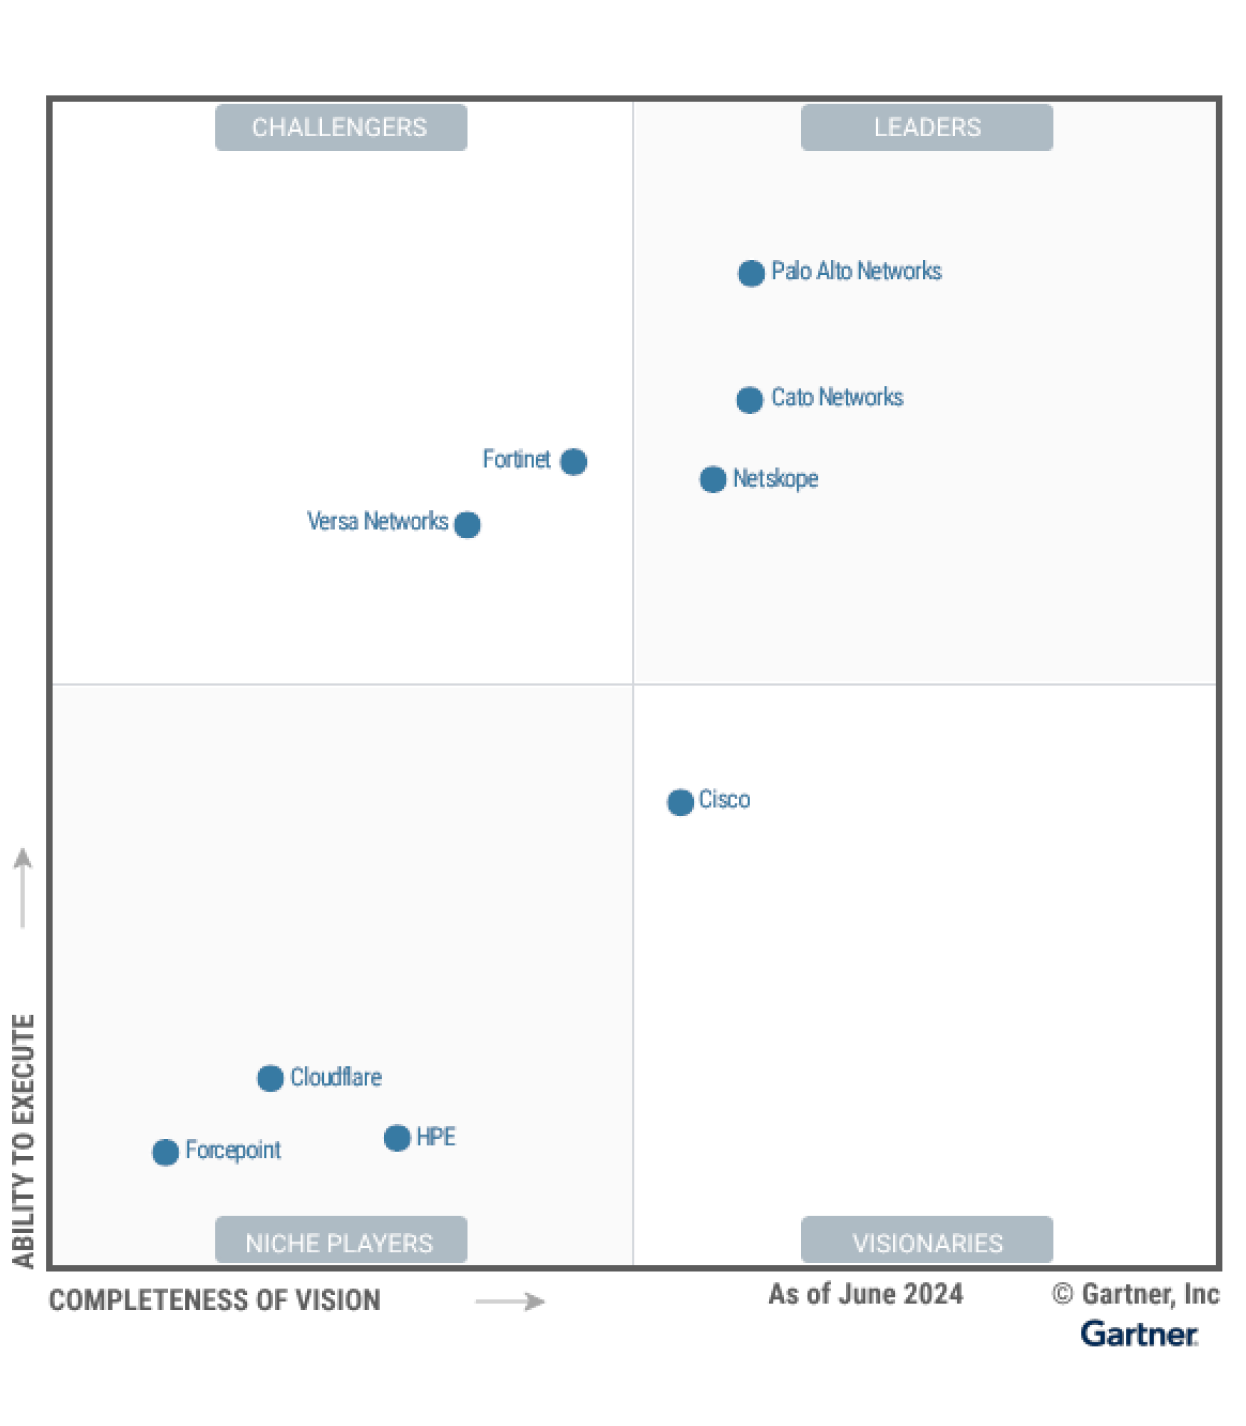

Cato NetworksがGartner® Magic Quadrant™のシングルベンダーSASE部門2024年版でリーダーに選ばれました

「Cato Networksは、ZTEおよびSASEのposter child(象徴的存在)です。」

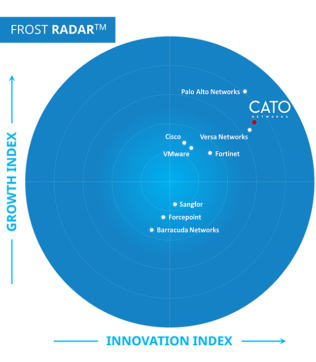
Cato NetworksがSASEの成長と革新を導くリーダーに認定

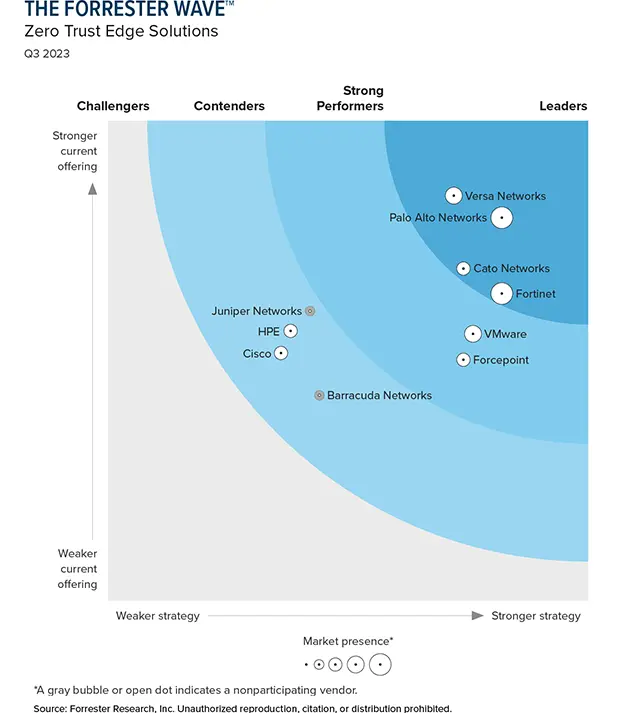
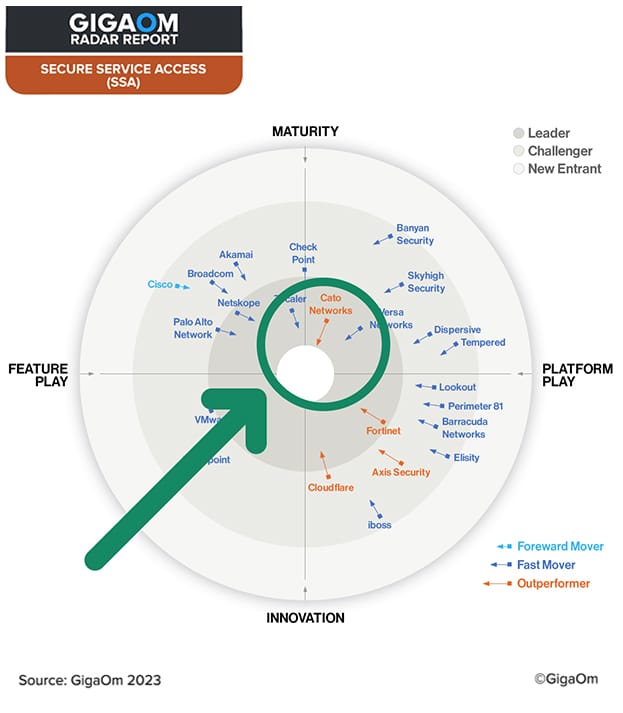
Cato SASEがGigaOmのレーダーレポートで「リーダー」に選出
Cato NetworksがグローバルSSE製品のリーダーに認定

SD-WANによるWANの変革:SASEの成功につながる成熟した基盤を確立

「Catoで侵害攻撃シミュレーション(BAS)を実行したところ、検知率が急上昇し、感染率とラテラルムーブメントはシンプルに低下しました。これこそが、Catoのセキュリティを信頼する決め手となった要因です。」
ITチームが待ち望んでいたソリューションです。
きっと驚かれることでしょう。


