CVE 공개부터 에이전틱 보호까지 단 45분. 왜 지금 주목해야 할까요?
아침에 새로운 CVE가 공개됩니다. 불과 몇 시간 뒤, 공격자들은 이미 실제 환경에서 해당 취약점을 악용합니다. 패치는 아직 나오지 않았고, 시스템에 적용하려면 며칠을 더 기다려야 하는데, 시간은 이미 흘러가고 있습니다.
이러한 현상 자체는 새로운 것이 아닙니다. 달라진 점은 이제 취약점 악용이 기업 내부로 침투하는 가장 흔한 경로가 되었다는 것입니다. 2026 Verizon 데이터 침해 조사 보고서(DBIR)는 이러한 변화를 명확히 보여줍니다. 보고서 발간 후 19년 역사상 최초로, ‘취약점 악용’이 ‘자격 증명 탈취’를 제치고 데이터 침해 사고의 가장 주요한 초기 침투 경로로 올라섰습니다. 취약점 악용이 초기 침투에서 차지하는 비중은 31%로, 불과 1년 전의 20%에서 크게 증가했습니다.
이제 과제는 단순히 패치를 적용하는 데 그치지 않습니다. 취약점이 공개된 시점부터 실제 보호 조치가 이루어질 때까지의 시간을 얼마나 단축하느냐가 중요해졌습니다. 하지만 많은 조직이 그 속도를 따라잡지 못하고 있습니다. 지난해 CISA의 알려진 악용 취약점(KEV) 카탈로그에 등록된 취약점 가운데 완전히 조치된 비율은 26%에 불과했습니다. 전년의 38%보다 낮아진 수치입니다. 반면 취약점 공개 후 패치가 적용되기까지 걸린 시간의 중앙값은 43일로 늘어났습니다(DBIR).
공격자들은 더 많은 침투 경로를 찾아내고 있습니다. 반면 조직들이 차단하는 경로는 오히려 줄어들고 있습니다. 그 격차는 점점 더 벌어지고 있습니다.
같은 킬 체인. 더 빨라진 취약점 악용.
공격자가 거쳐야 하는 단계는 여전히 같습니다. 초기 침투에 성공한 뒤 내부에서 이동하고, 최종 공격 목표를 달성해야 합니다. 달라진 것은 각 단계가 진행되는 속도와 공격자가 노릴 수 있는 초기 진입 기회가 크게 늘었다는 점입니다.
CVE 발생 건수만 보더라도 문제의 규모가 얼마나 커졌는지 알 수 있습니다. 보고된 취약점 수는 2022년부터 2025년 사이 약 8배로 증가했습니다. 지난 4월, NIST는 신규 CVE 등록 건수가 전년 대비 약 30% 증가했다고 밝혔습니다. Gartner는 2030년까지 누적 CVE가 100만 건에 이를 것으로 전망하고 있습니다.
AI는 공격자가 공격을 준비하고 실행하는 데 걸리는 시간을 단축하고 있습니다. 프론티어 AI 모델은 이미 **취약점 연구와 익스플로잇 생성을 자동화하는 데 활용되고 있으며**, 이로 인해 취약점이 실제 공격에 악용되기까지 걸리는 시간도 더욱 짧아지고 있습니다. 이제는 취약점이 공개된 후 실제 공격에 활용되기까지 어느 정도 시간이 걸릴 것이라는 전제하에 대응 계획을 세워서는 안 됩니다. 그 결과, 제로데이와 새롭게 공개된 취약점 모두 이전보다 빠르게 악용되고 있으며, 이러한 공격은 끊임없이 대규모로 자동화되고 있습니다.
기존 아키텍처는 애초에 이런 환경을 고려해 설계되지 않았습니다.
더 근본적인 문제는 아키텍처에 있습니다. 많은 조직이 여전히 개별 보안 솔루션과 단절된 가시성, 사람의 수작업에 의존하는 프로세스를 기반으로 구축된 보안 아키텍처를 사용해 기계적인 속도로 전개되는 공격에 대응하고 있습니다.
이러한 문제는 엣지에서 가장 두드러집니다. 인터넷에 노출된 엣지 디바이스는 기업 내부로 직접 침투할 수 있는 경로가 되기 때문에 공격자의 주요 표적으로 떠오르고 있습니다. 이러한 시스템에서 심각한 CVE가 발견되면, 조직은 공격자가 취약점을 악용하기 전에 보호 조치를 완료해야 하는 시간 싸움에 내몰리게 됩니다.
기존의 패치 방식으로는 이러한 공격 속도를 따라잡기 어렵습니다. 문제는 두 가지 측면에서 접근해야 합니다. 조직은 취약한 애플리케이션뿐만 아니라 이를 보호하는 엣지 디바이스 자체도 함께 보호해야 합니다. Verizon의 2025 DBIR에 따르면 엣지 디바이스 취약점 가운데 해당 연도에 완전히 조치된 비율은 약 54%에 그쳤으며, 취약점 조치에 걸린 시간의 중앙값은 32일이었습니다. 또한 2026 DBIR에서도 확인할 수 있듯이, 전반적인 취약점 조치 상황은 오히려 더 악화됐습니다.
취약점 조치가 지연될수록 IPS는 이를 보완하는 중요한 보안 통제 수단이 됩니다. 하지만 어플라이언스 기반 IPS가 자동으로 보호 기능을 제공하는 것은 아닙니다. 많은 시그니처가 기본적으로 차단 모드로 설정되어 있지 않으며, 일부는 보안팀이 프로파일을 조정하고 오탐 위험을 평가하기 전까지 비활성 상태이거나 탐지만 수행하는 모드로 유지됩니다. 그 결과, 제공 가능한 보호 수준과 실제 적용되는 보호 수준 사이에 격차가 발생합니다.
공격이 단 몇 분 만에 초기 침투에서 내부 측면 이동으로 이어지는 상황에서는, 보안 아키텍처에 따라 방어자가 공격 속도를 따라잡을 수 있는지가 결정됩니다.
Cato, 보호까지 걸리는 시간을 45분으로 단축
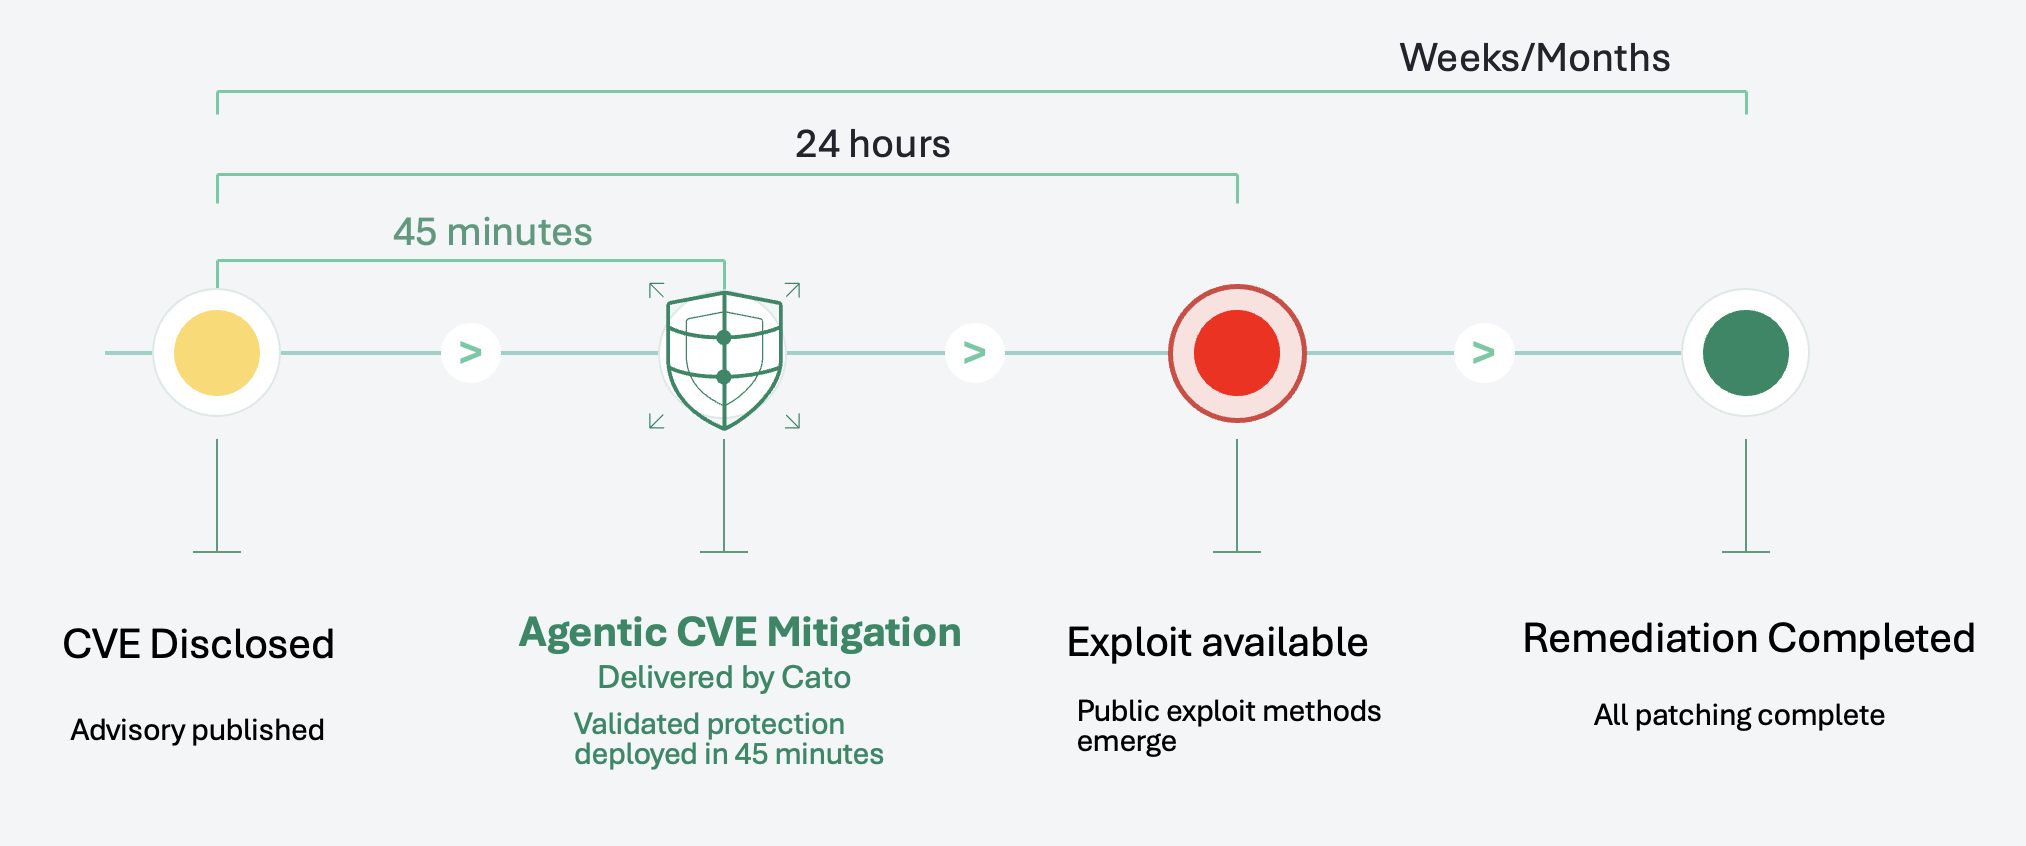
패치 속도만으로는 충분하지 않습니다. 중요한 것은 공격자와 보호 대상 사이에 얼마나 신속하게 방어 체계를 구축할 수 있느냐입니다.
Cato는 Agentic CVE Mitigation을 통해 취약점 노출 시간을 단축하며, 취약점 조치가 완료되기 전에 Cato IPS를 활용해 악용을 차단합니다. CVE가 공개되면 Cato의 Agentic Researcher가 즉시 분석을 시작해 완화 조치를 생성하고, 검증을 위해 Cato Security 연구팀에 전달합니다. 이를 통해 취약점 공개 후 1시간 이내에 보호 조치를 적용할 수 있습니다. 검증이 완료되면 고객이 별도로 개입하지 않아도 Cato Cloud Platform 전반에 보호 조치가 자동으로 배포됩니다.
Cato는 고객이 직접 패치하고 보호해야 하는 보안 인프라를 최소화하도록 설계된 클라우드 네이티브 플랫폼을 통해 취약점 노출 위험을 줄입니다. 반면 하드웨어 중심 아키텍처에서는 보안 어플라이언스와 이를 관리하는 플랫폼까지 공격 표면에 포함됩니다. 지난 5년 동안 주요 어플라이언스 기반 보안 벤더 3곳에서 공개한 CVE는 1,100건이 넘으며, 이 가운데 60건 이상은 실제 공격에 악용된 것으로 알려진 취약점이 포함되어 있습니다. 어플라이언스와 관리 계층이 하나씩 추가될 때마다 패치와 모니터링, 보호가 필요한 시스템도 그만큼 늘어납니다.
마찰 없는 제로 트러스트 보안 | 전자책 받기Cato를 사용하면 고객이 전 세계에 분산된 수많은 보안 어플라이언스를 직접 유지하고 관리할 필요가 없습니다. Cato는 플랫폼의 전체 수명 주기를 직접 관리하며, Cato Cloud Platform과 Cato 엣지 디바이스 전반에 일관된 보호 조치를 적용합니다. 이를 통해 공격 표면을 줄이는 동시에, 플랫폼 전반에서 보안 컨텍스트를 공유할 수 있습니다. 사이트, 사용자, 클라우드, 애플리케이션의 트래픽이 하나의 플랫폼을 통과하기 때문에 Cato는 공격 경로 전반의 보안 신호를 연계해 분석하고, 위협이 전개되는 과정에서 인라인으로 보호 조치를 적용할 수 있습니다. 여러 개별 솔루션에서 수집한 정보를 사후에 조합해 사고를 파악한 뒤 대응하는 방식과는 다릅니다.
Cato는 위협에 노출되는 시간을 빠르게 줄여, IT팀이 비즈니스 운영에 지장을 주지 않으면서도 필요한 취약점 조치를 안전하게 완료할 수 있도록 지원합니다. 이러한 조치가 완료될 때까지도 핵심 자산은 지속적으로 안전하게 보호됩니다.
이제 주목해야 할 핵심 지표, ‘보호까지 걸리는 시간’
Agentic CVE Mitigation은 이러한 간극을 해소합니다. Cato는 분산된 보안 인프라 전반의 변경 사항을 일일이 조율하지 않고도, 취약점 조치가 완료되기 전에 노출 위험을 줄일 수 있습니다.
2026 Verizon DBIR은 보안 리더가 던져야 할 질문이 달라져야 한다는 점을 보여줍니다.
“언제 패치를 완료할 수 있는가?”가 아니라,
“얼마나 빨리 비즈니스를 보호할 수 있는가?”를 물어야 합니다.
조직은 앞으로도 계속 패치를 적용해야 합니다. 하지만 공격자가 취약점 공개 후 불과 몇 시간 만에 이를 실제 공격에 활용하는 상황에서는, ‘보호까지 걸리는 시간’이 무엇보다 중요한 지표가 됩니다.
Cato Agentic CVE Mitigation이 패치가 완료되기 전에 어떻게 노출 위험을 줄이는지 자세히 알아보세요.


2026 Cato CTRL™ 위협 보고서 주요 내용

섀도 AI의 현실: Cato 설문조사 결과 심층 분석