DLP di Cato consente alle aziende di proteggere in modo coerente i dati sensibili che circolano tra utenti, punti di connessione e cloud. Il controllo DLP completo si rivela fondamentale per garantire la conformità a normative quali GDPR, PCI DSS e HIPAA, nonché per proteggere la proprietà intellettuale e le informazioni riservate.
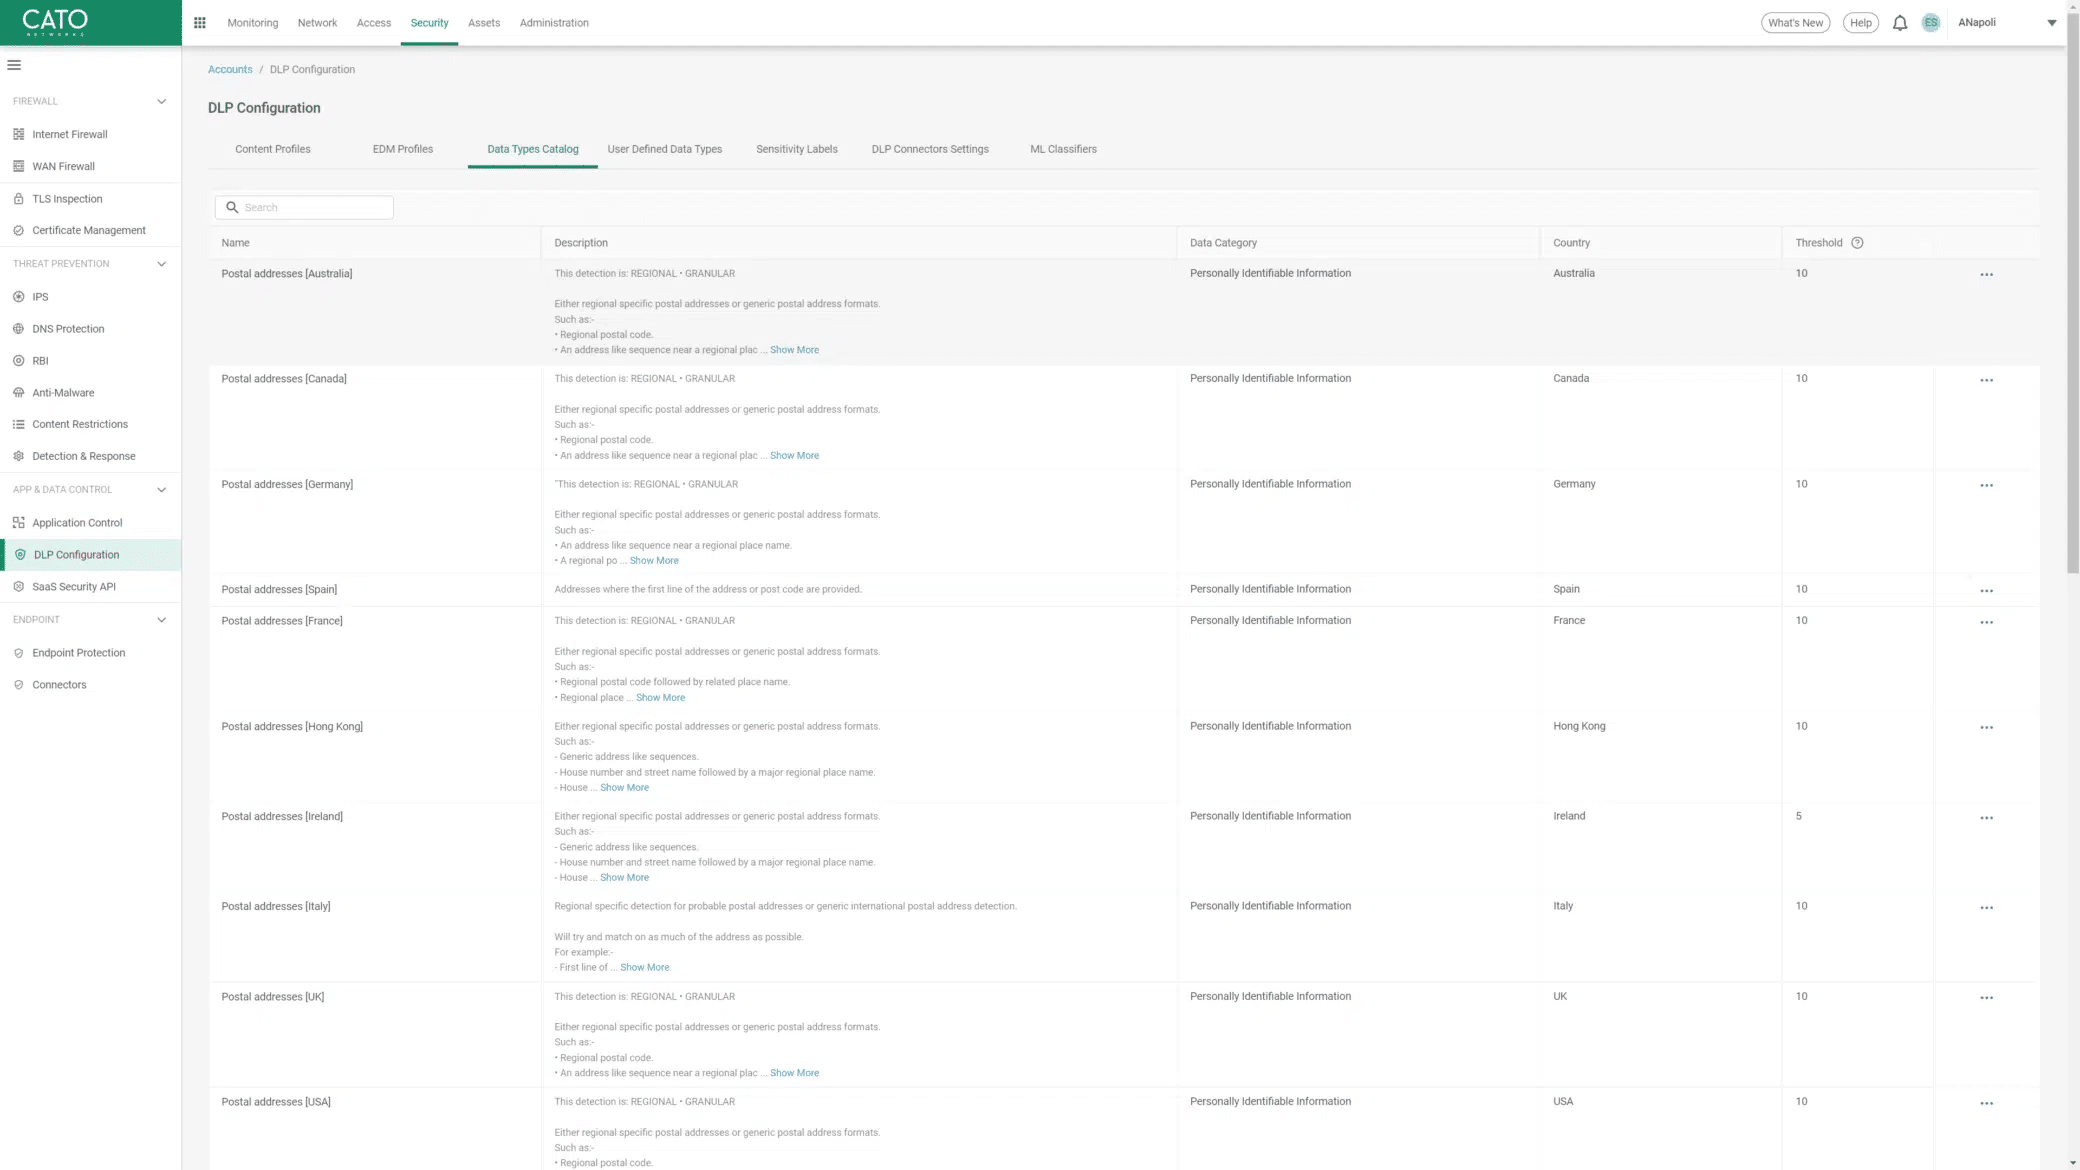
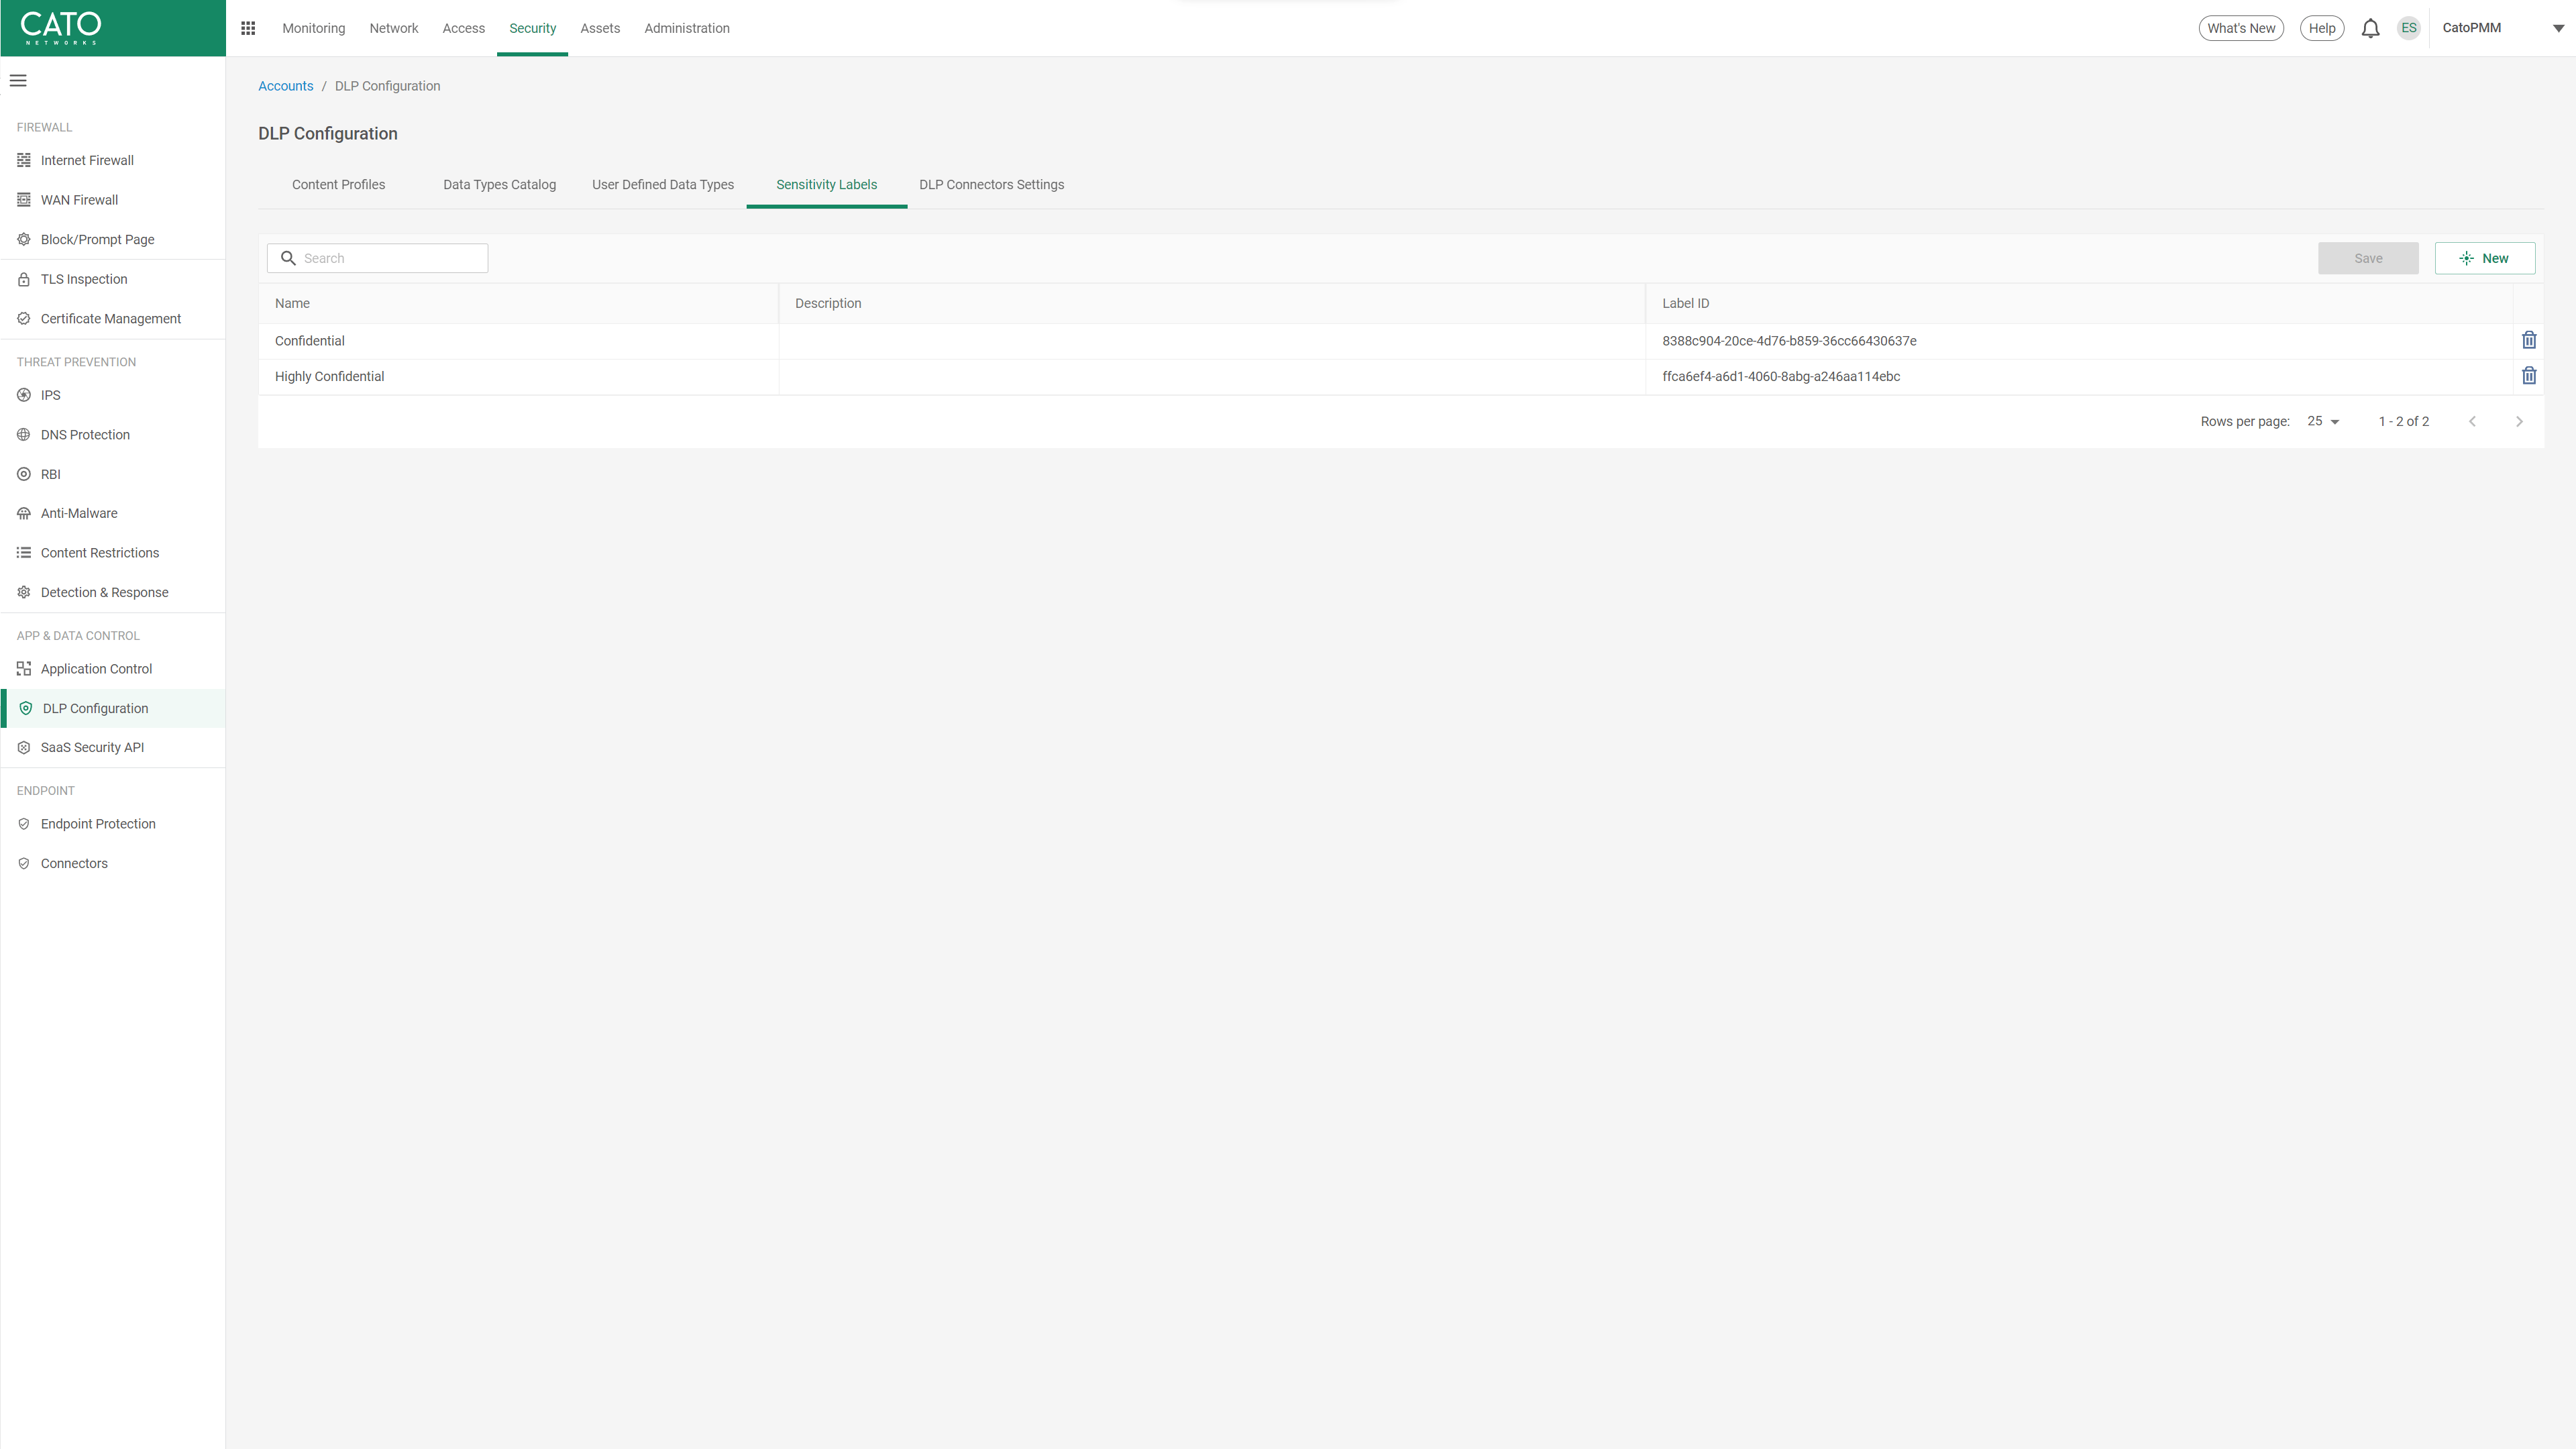
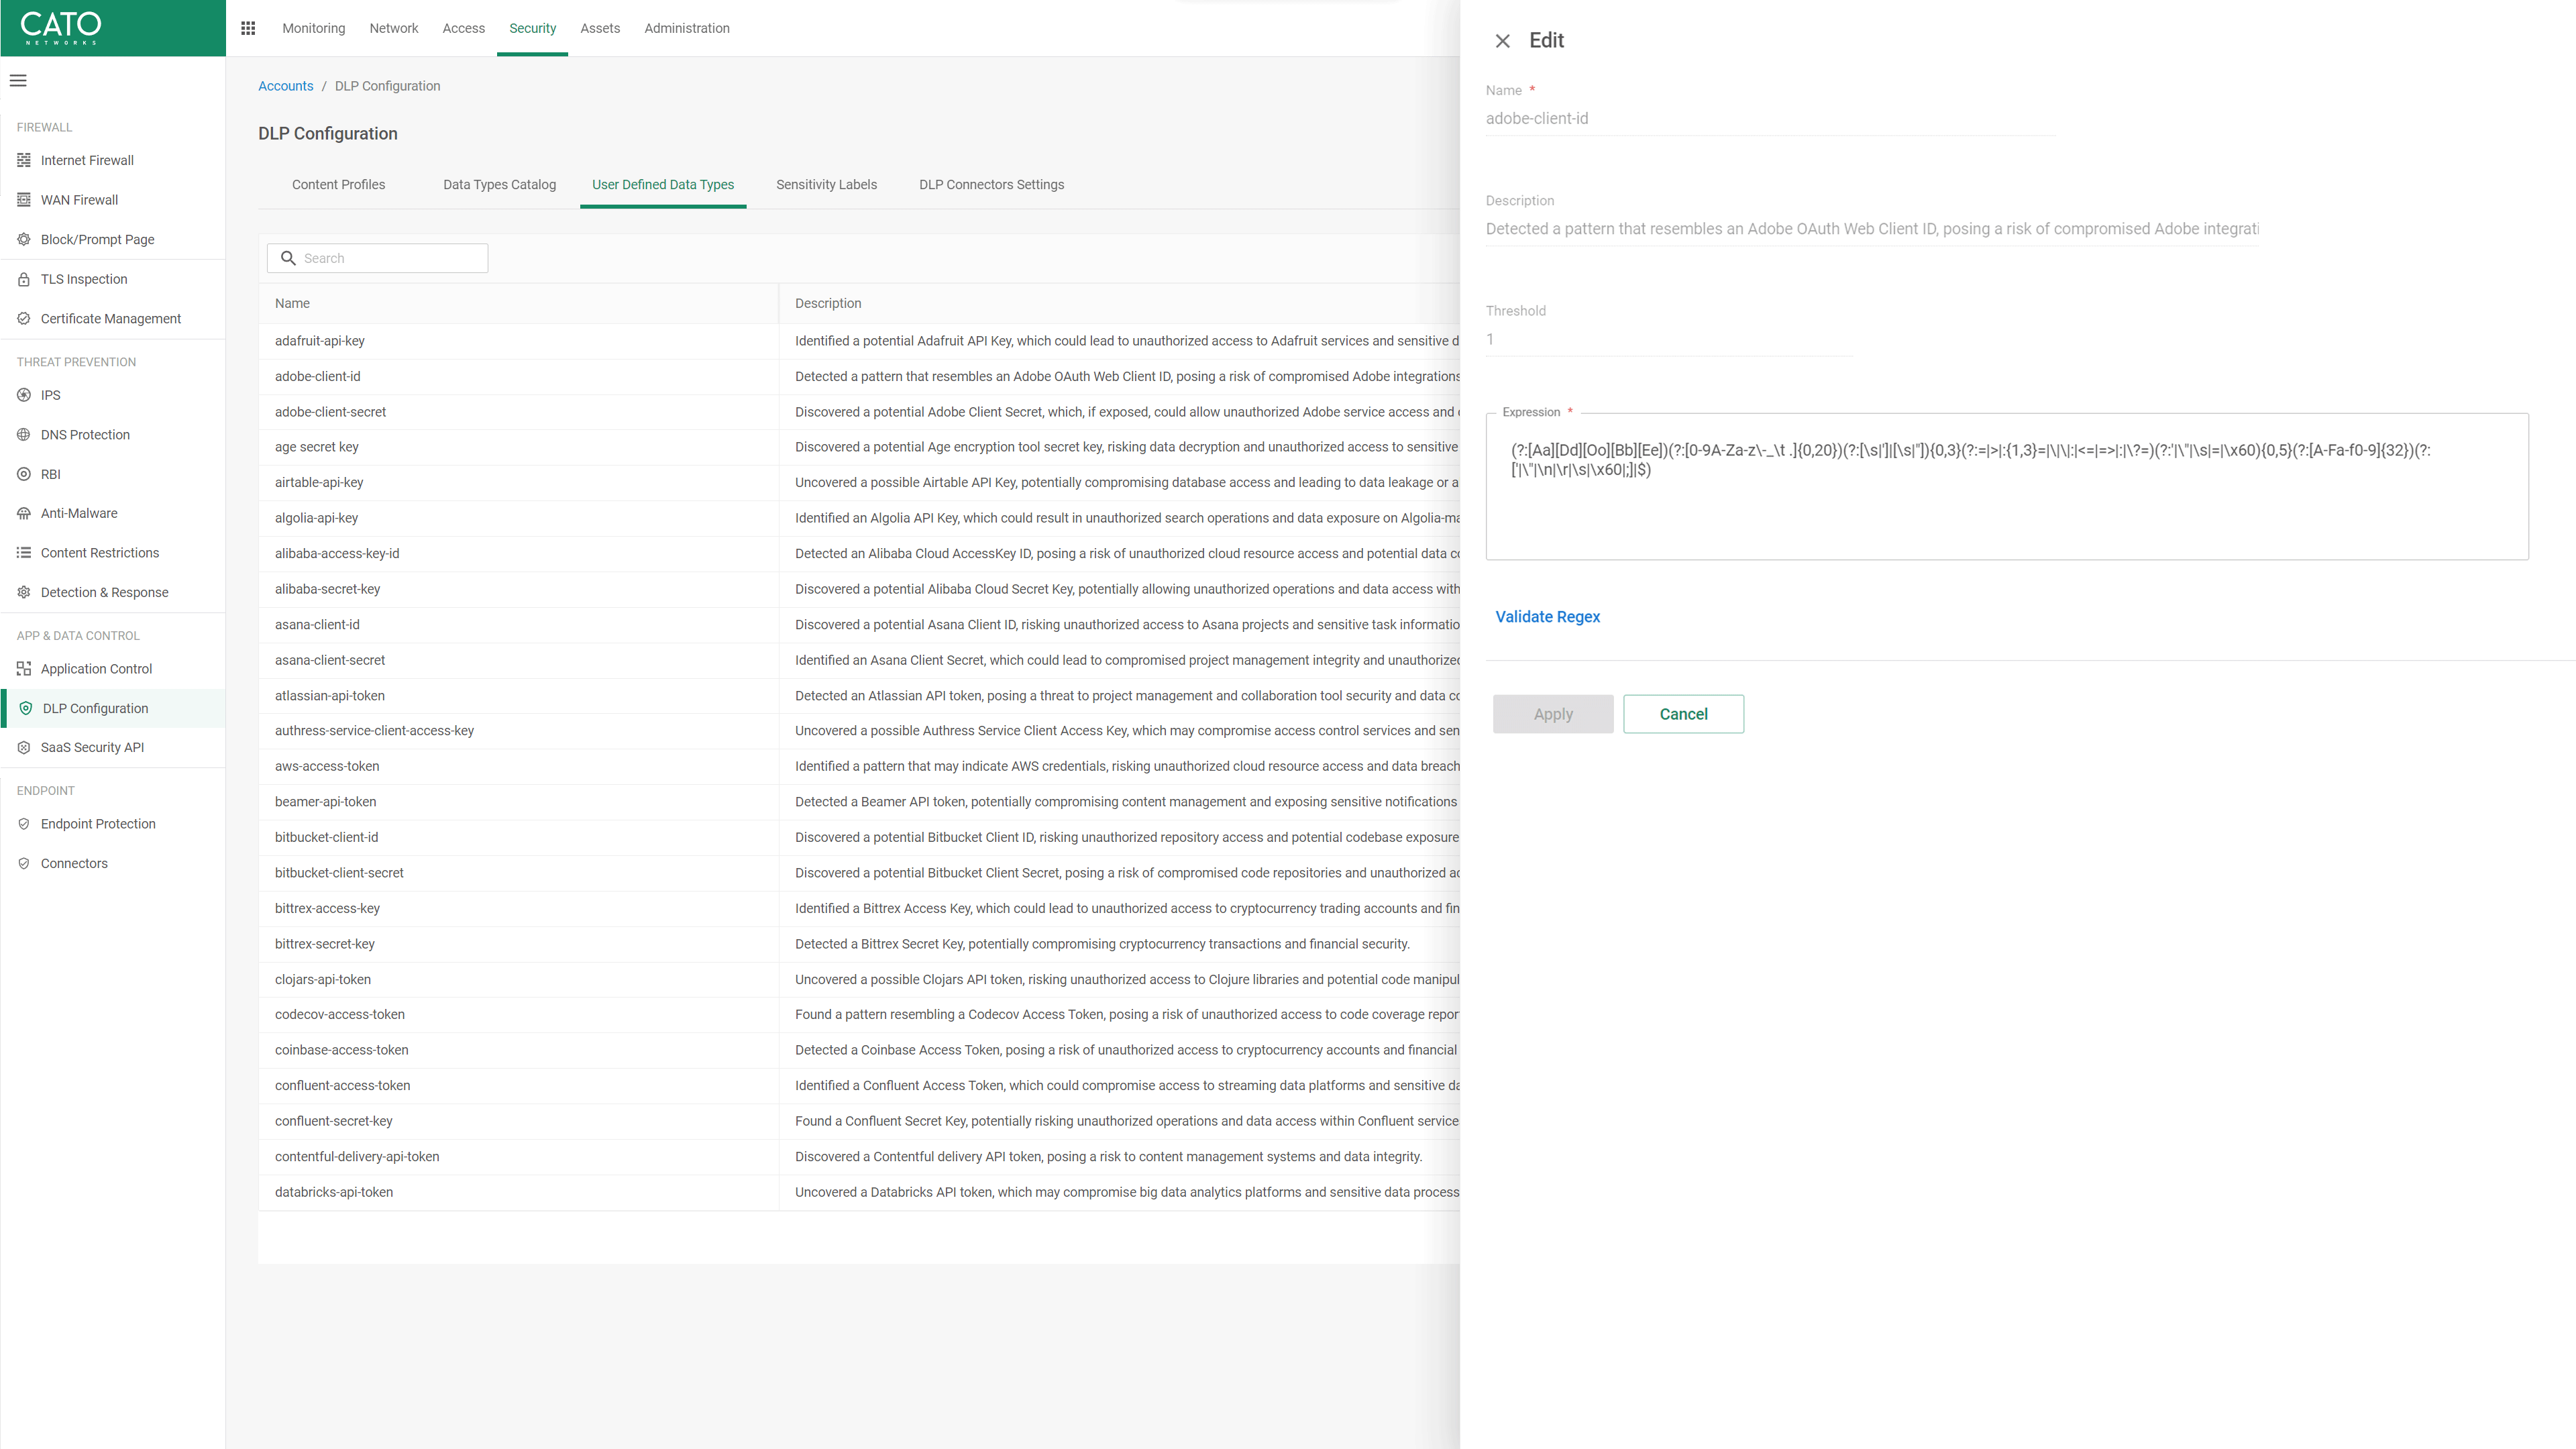
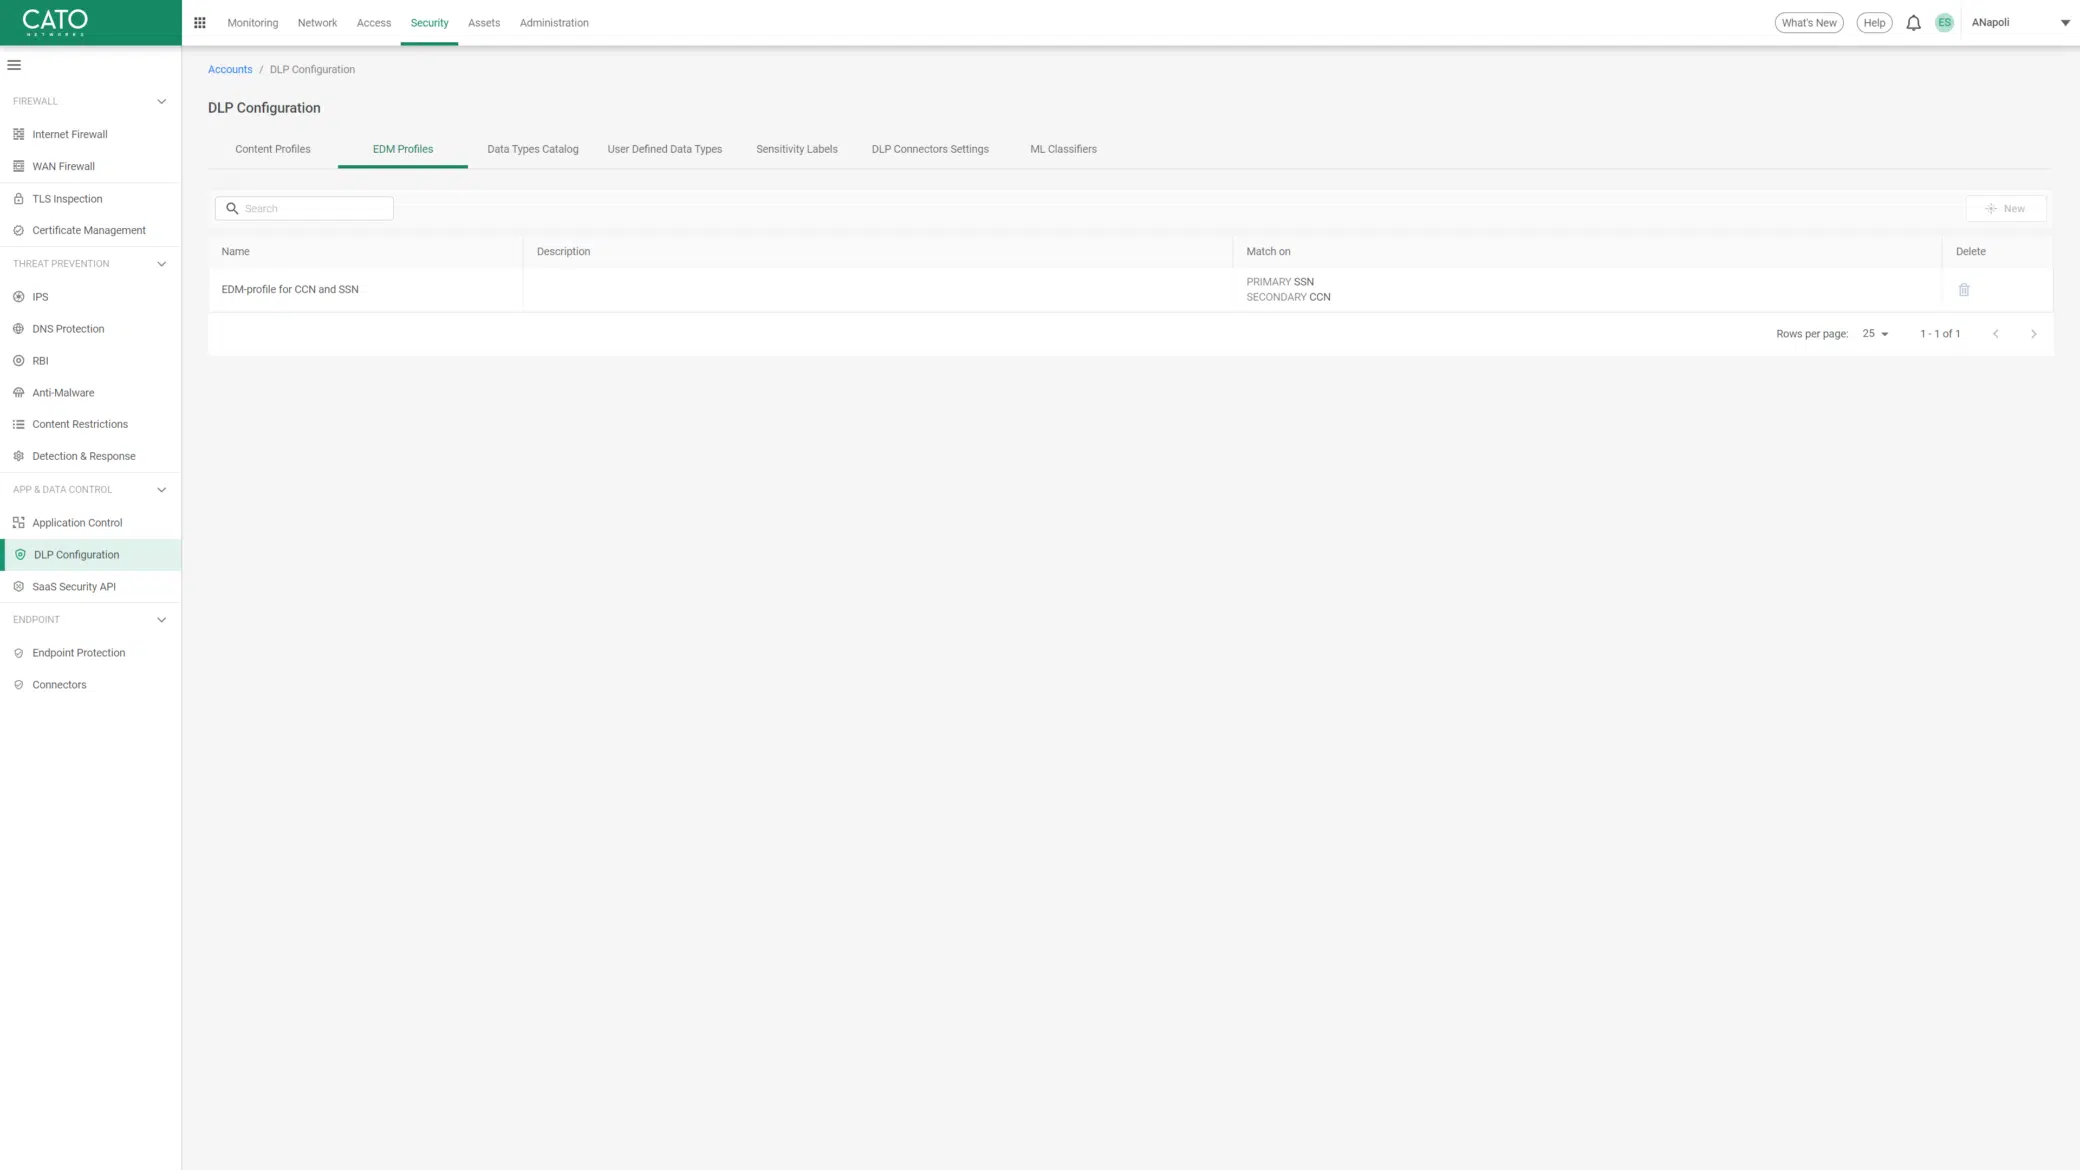
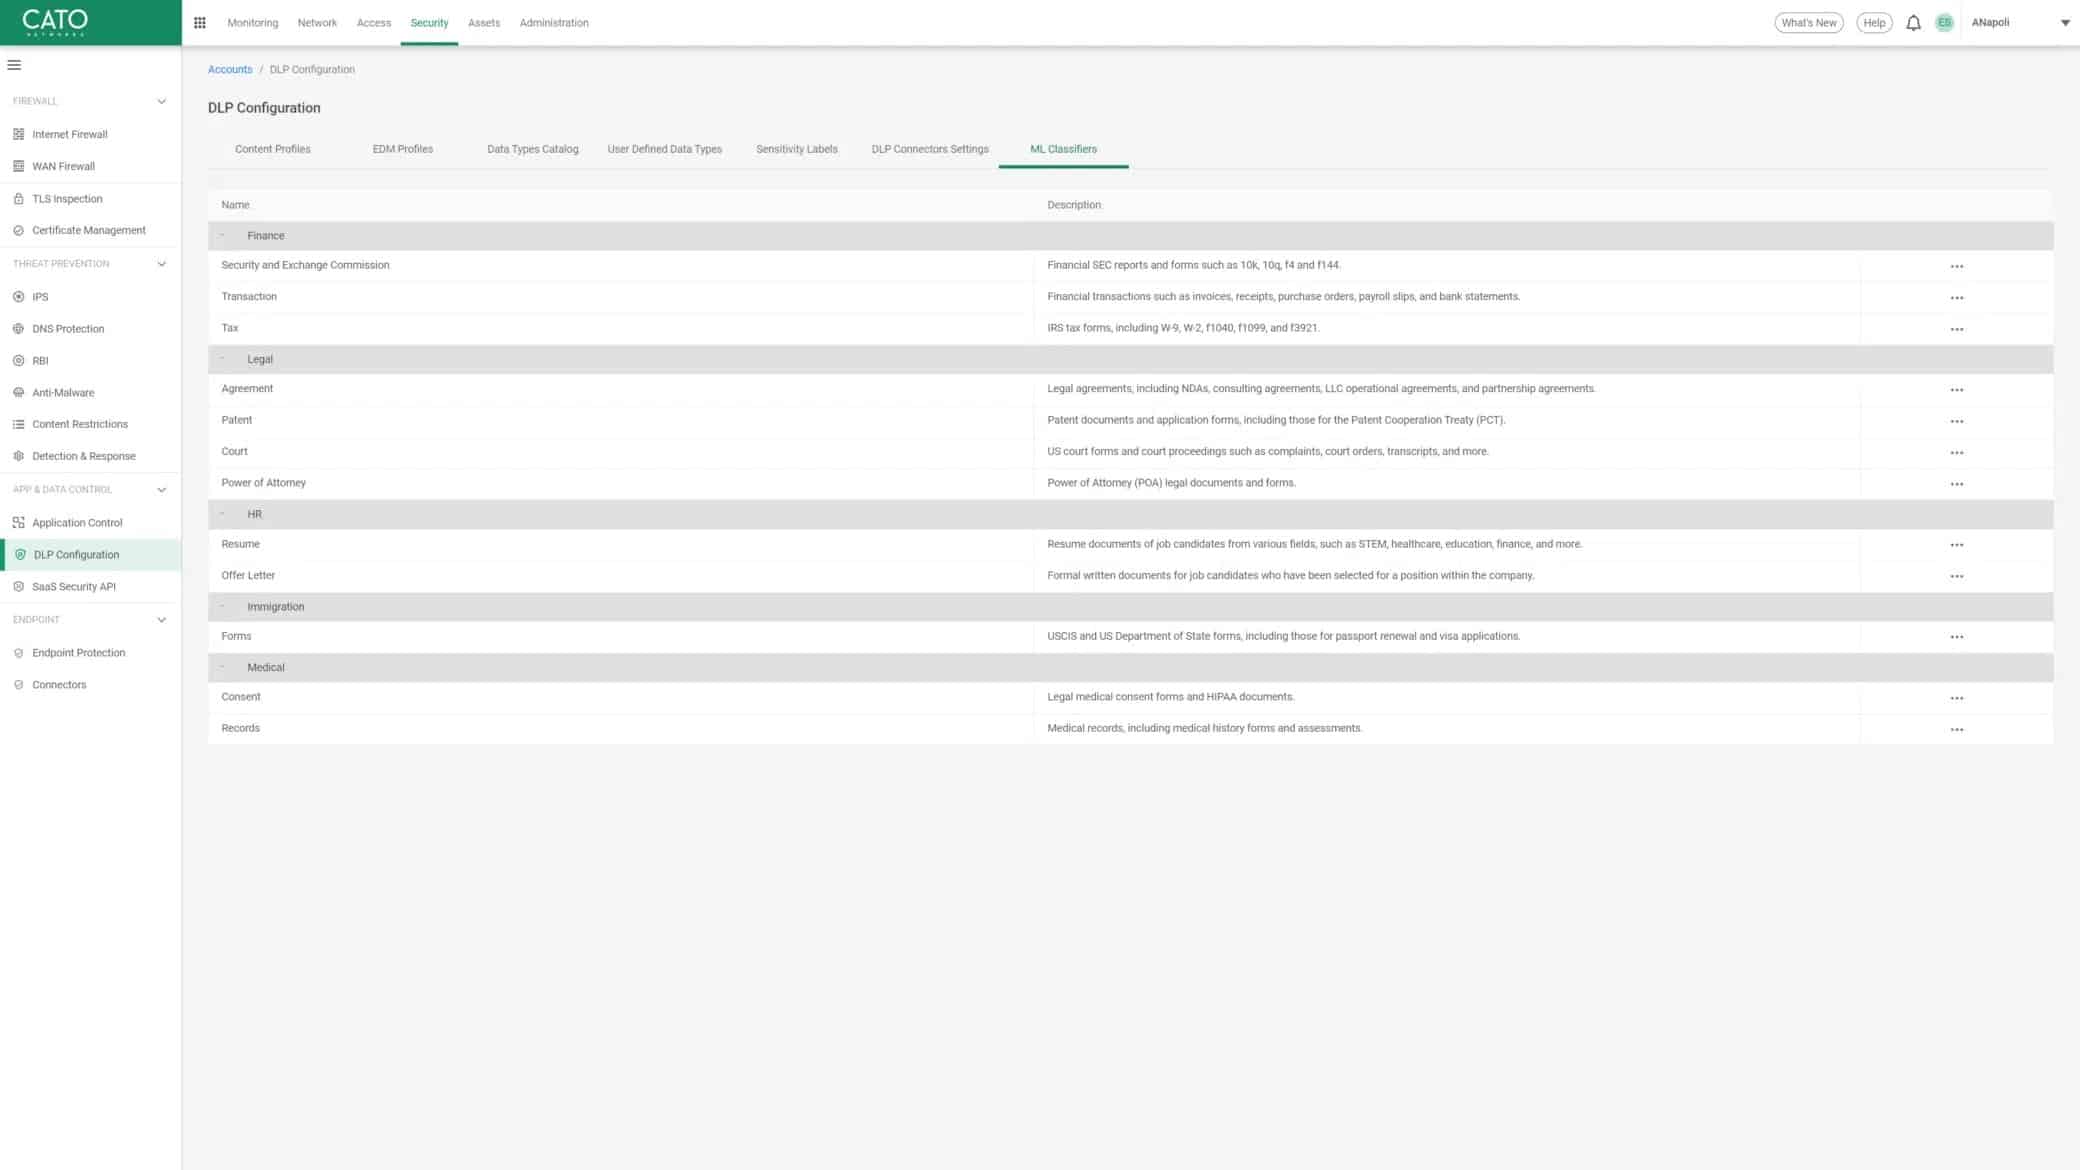
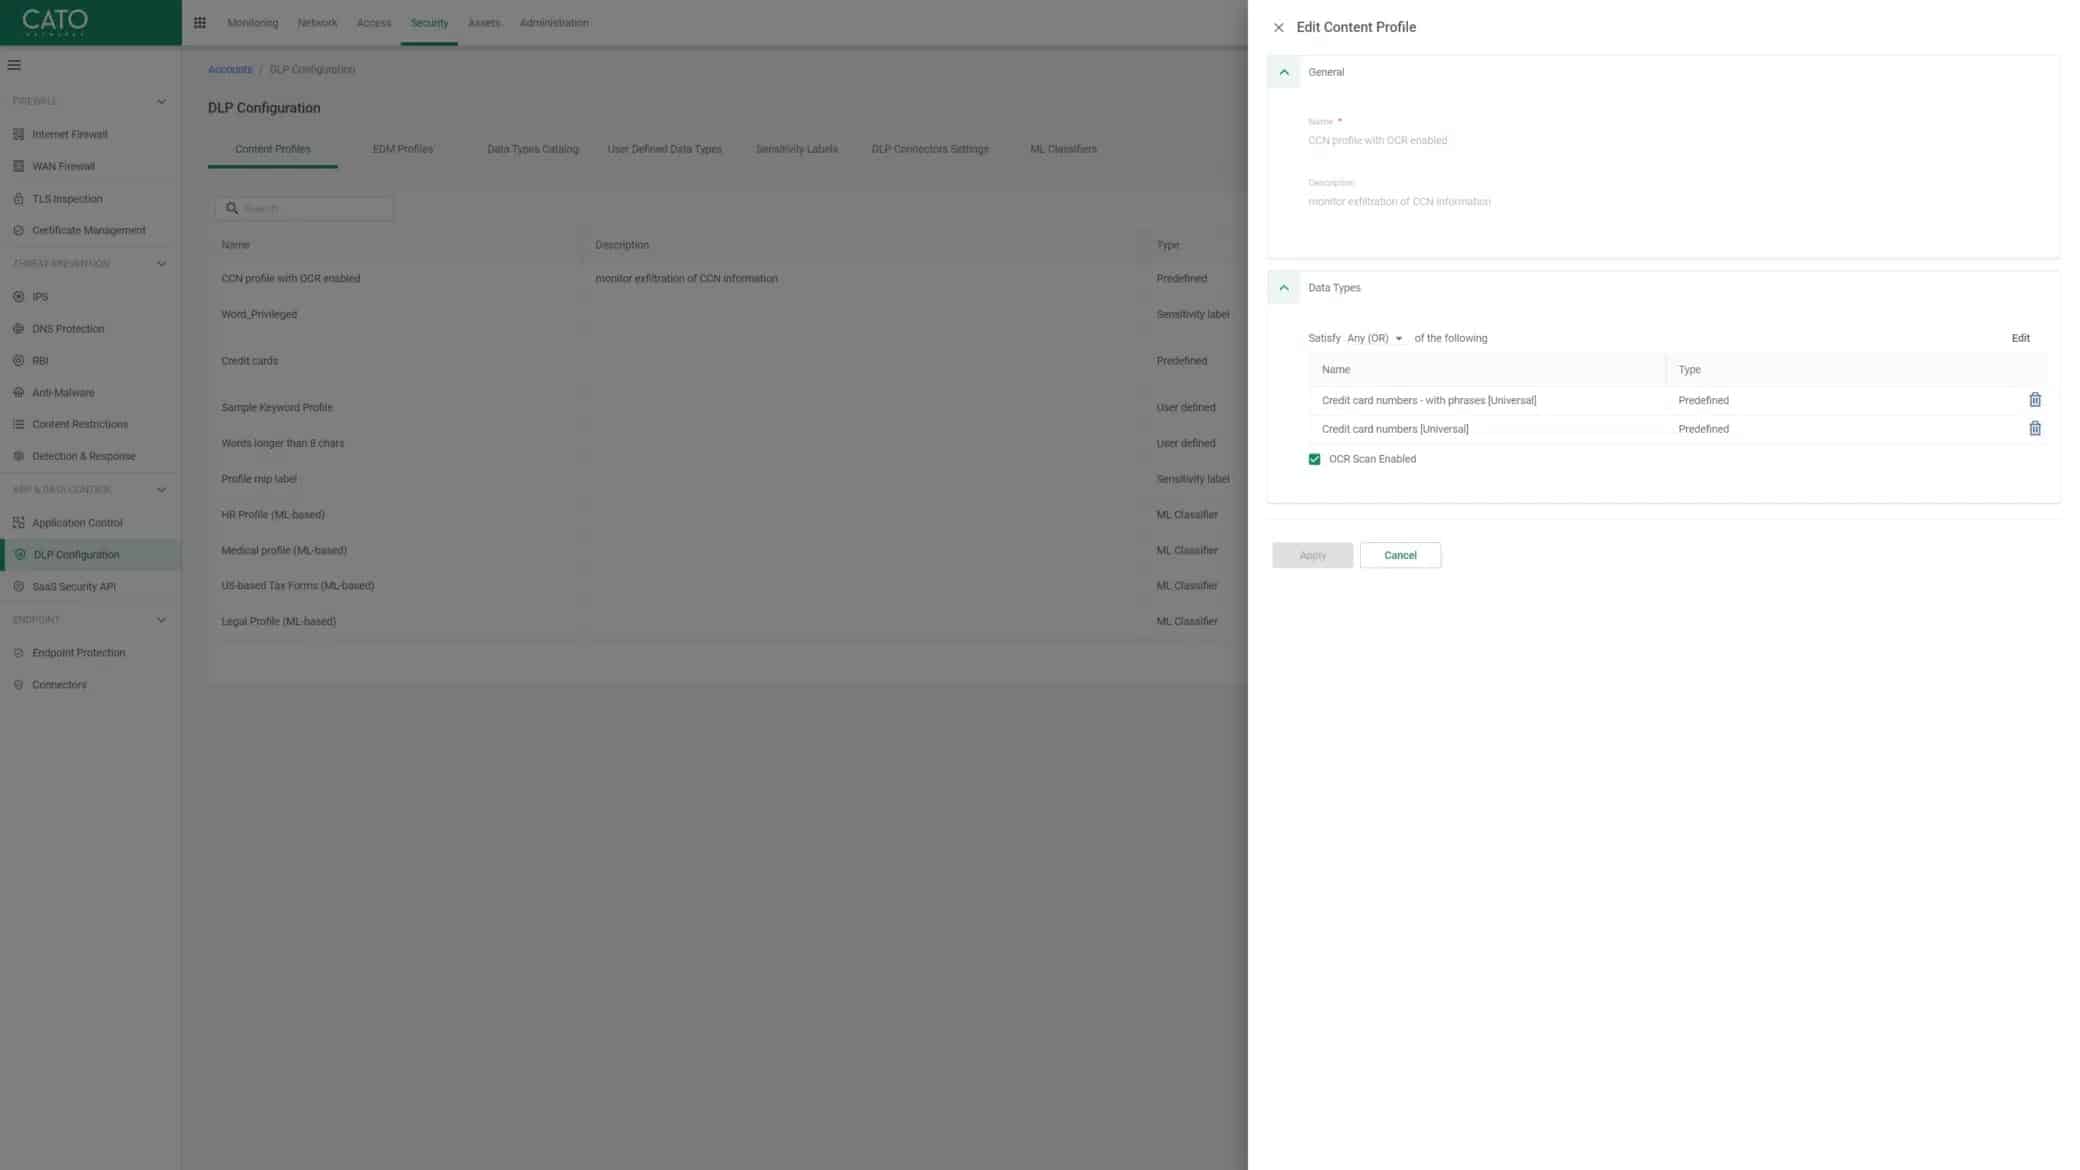
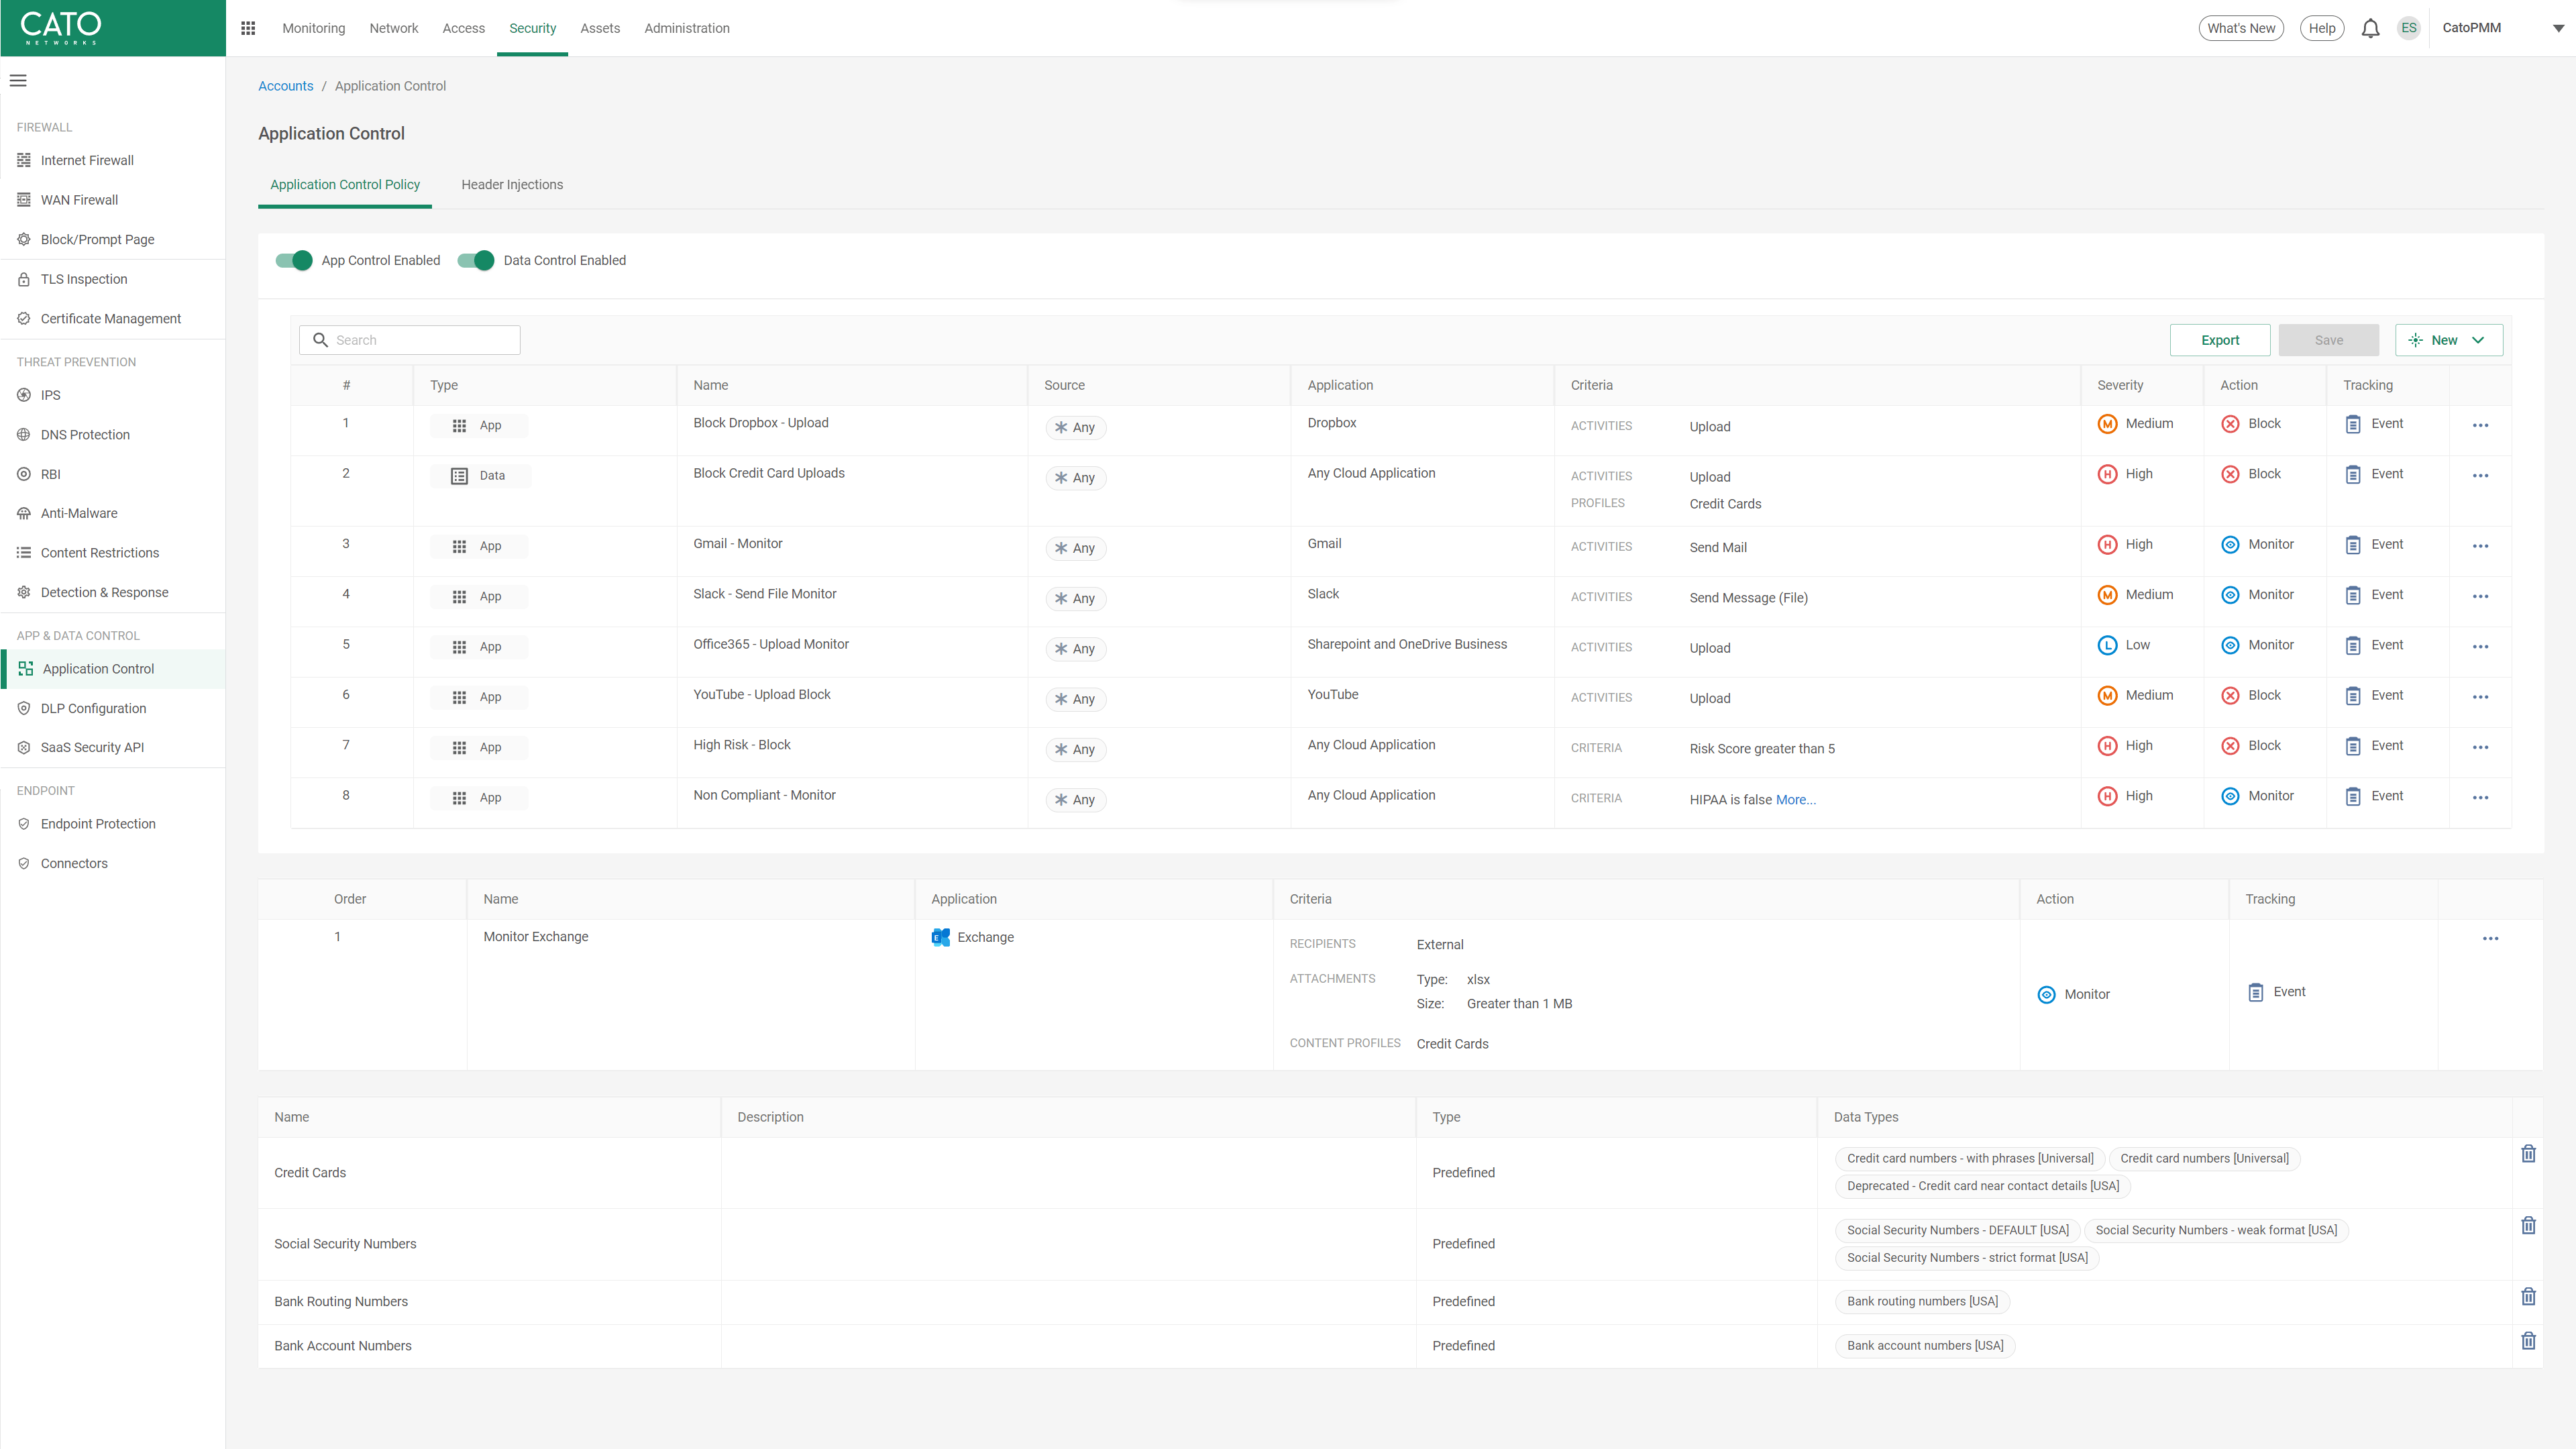



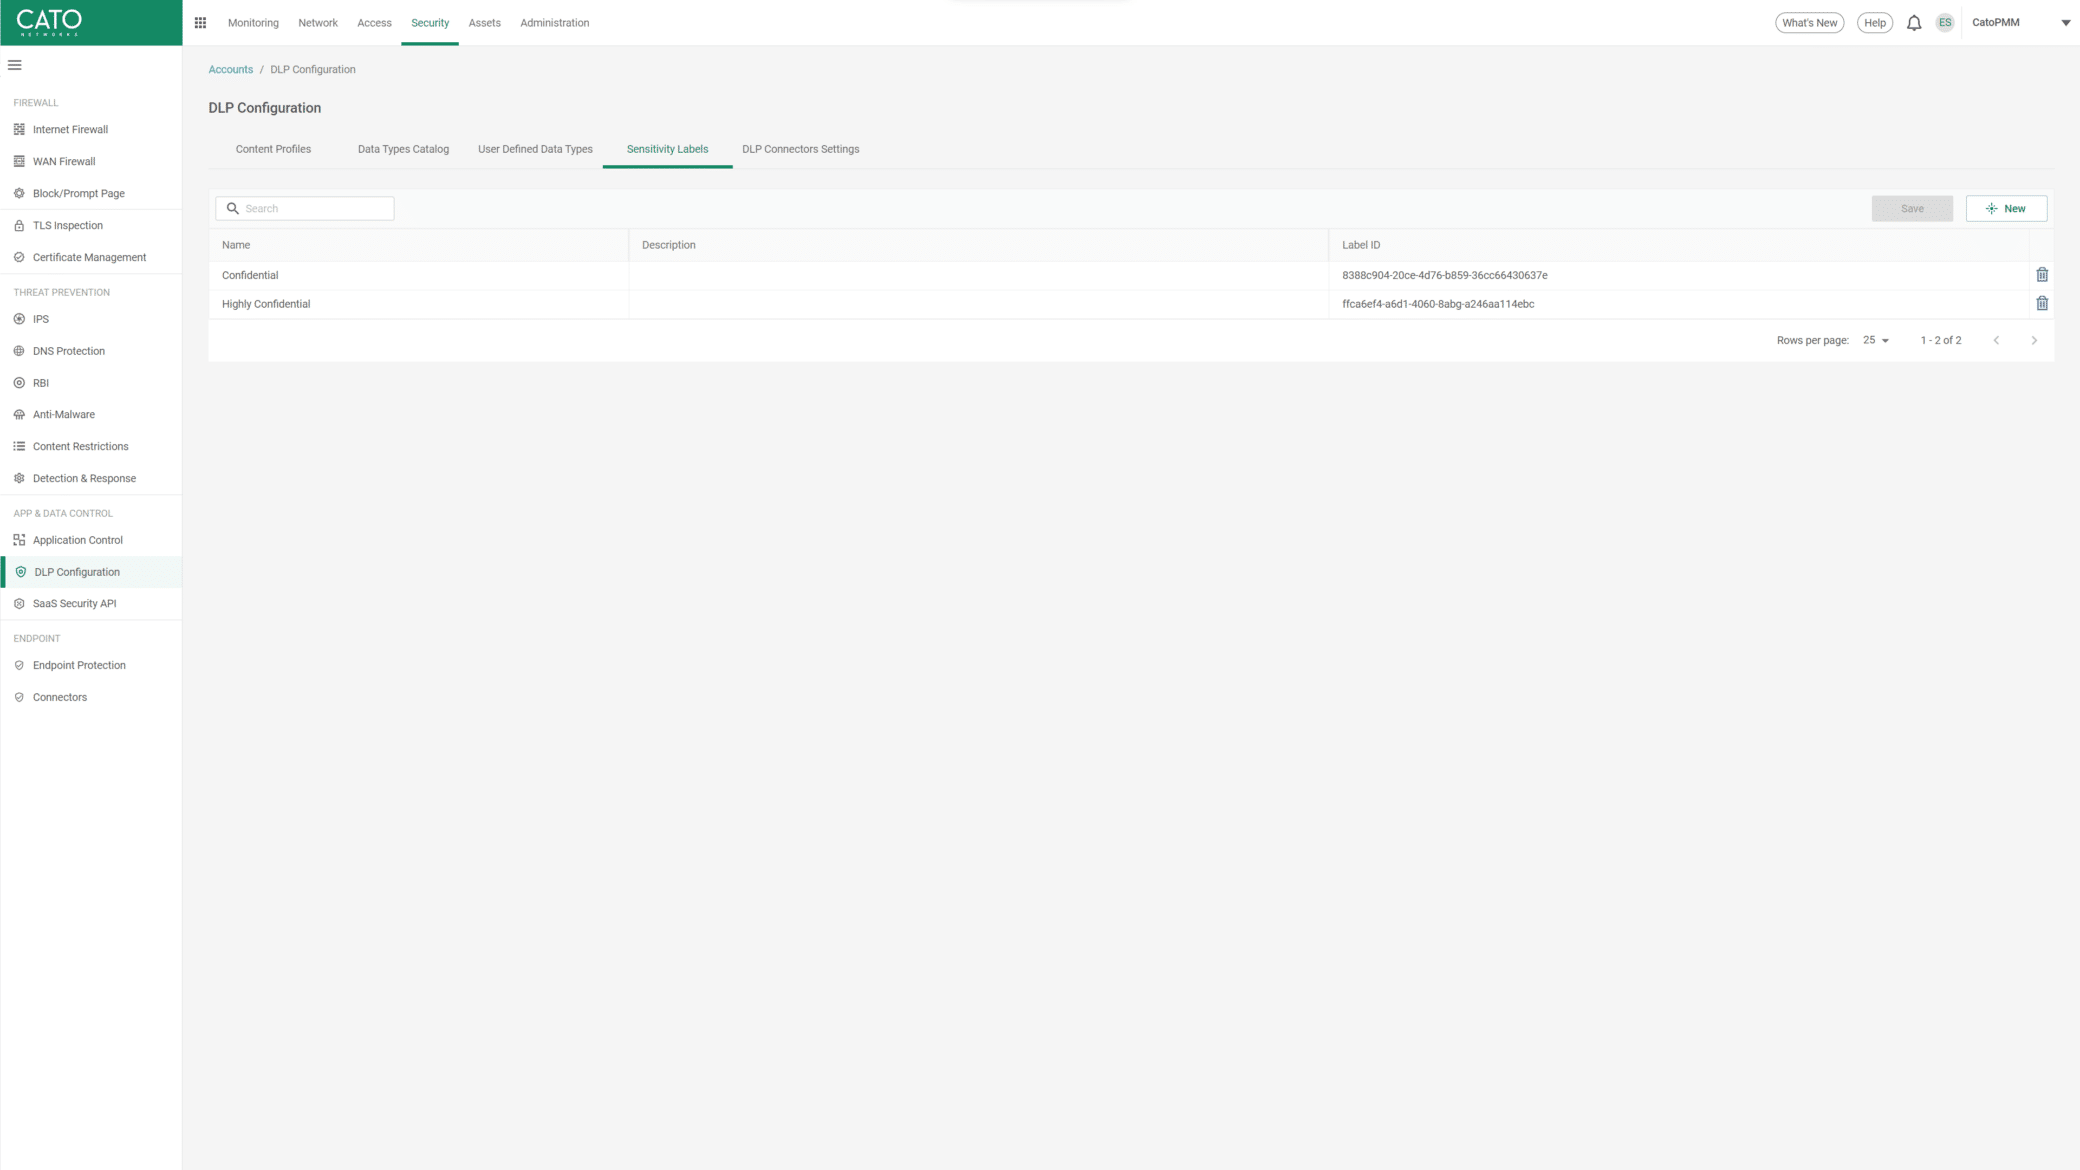
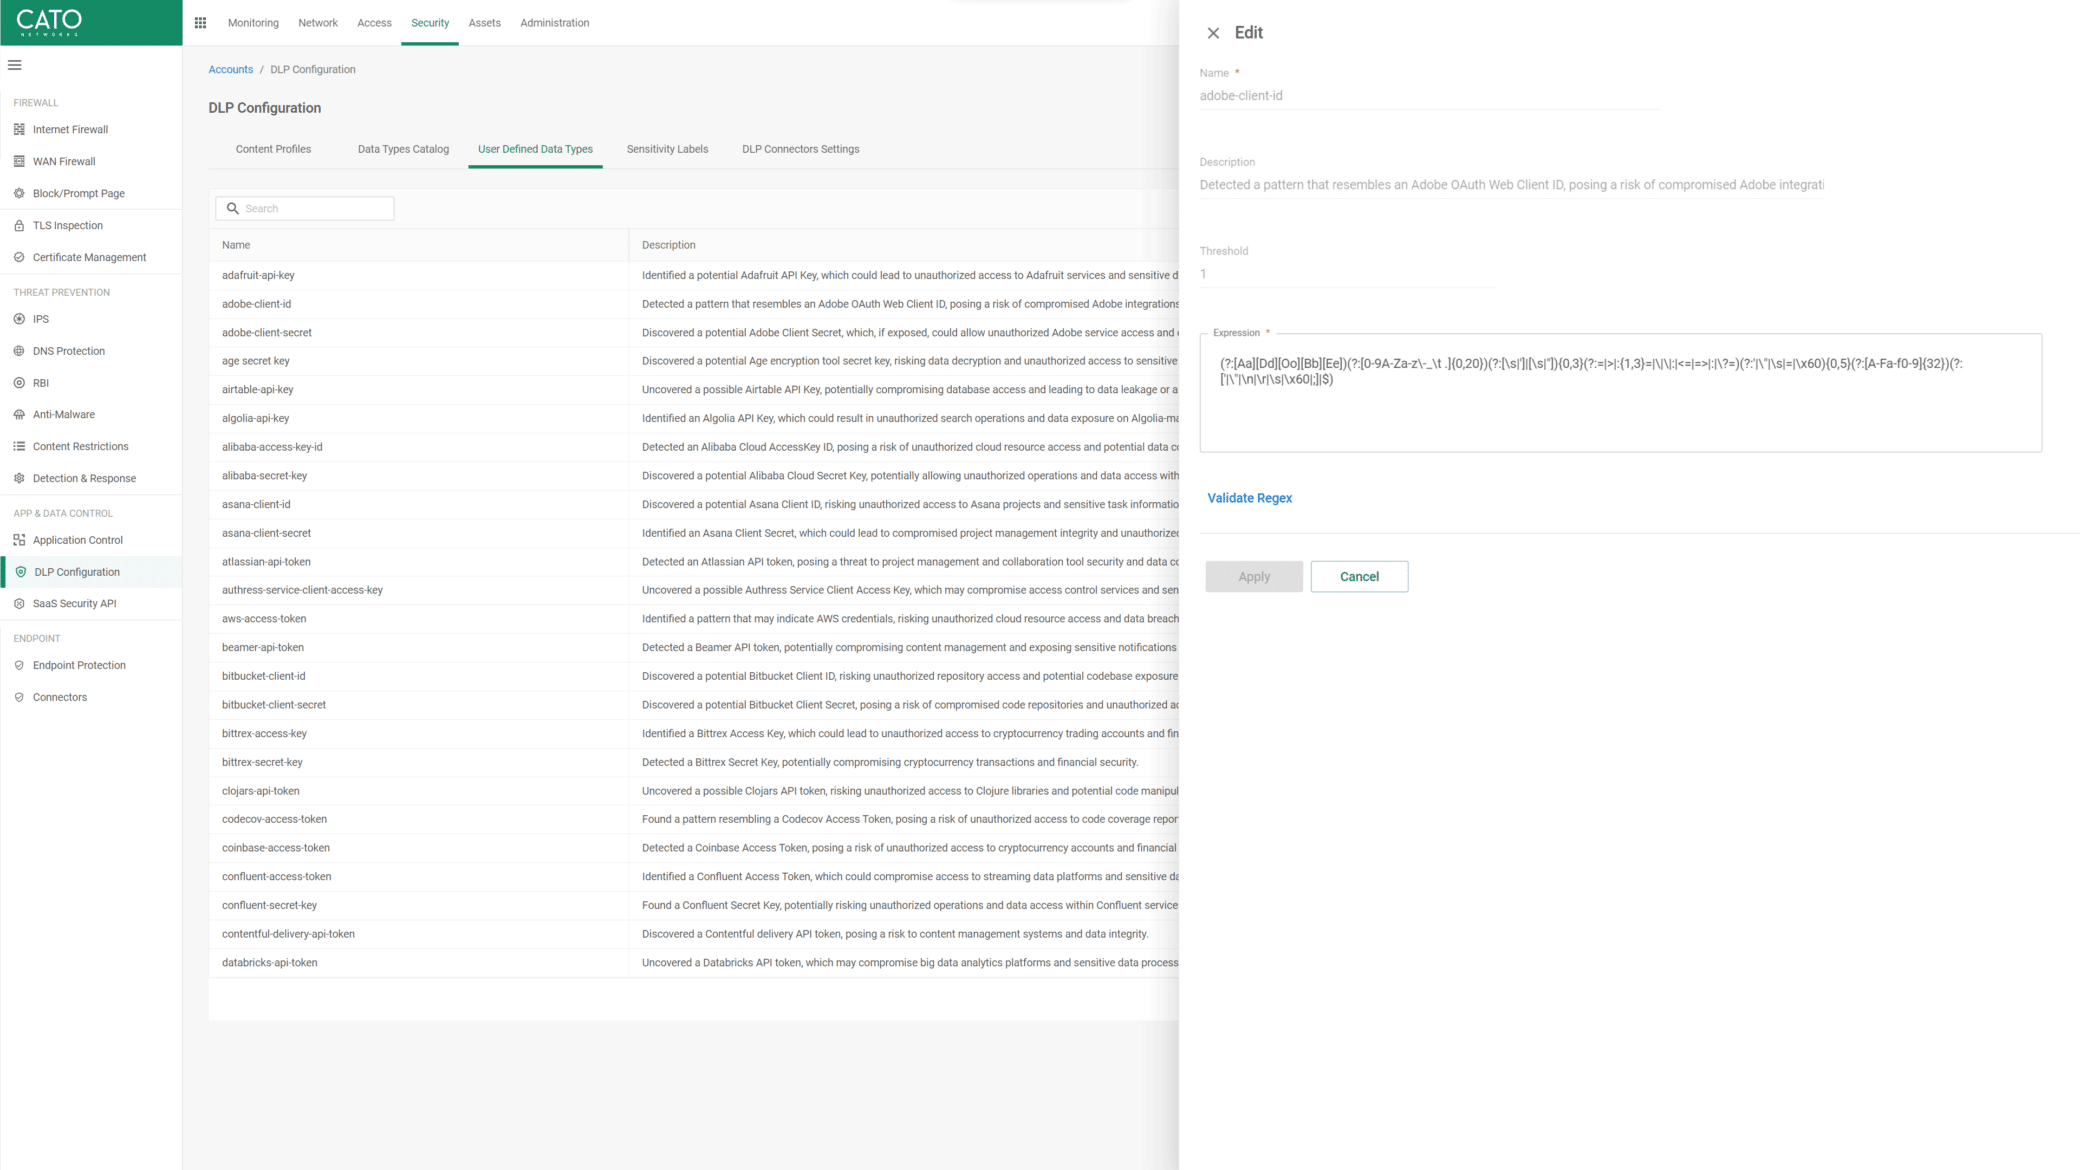


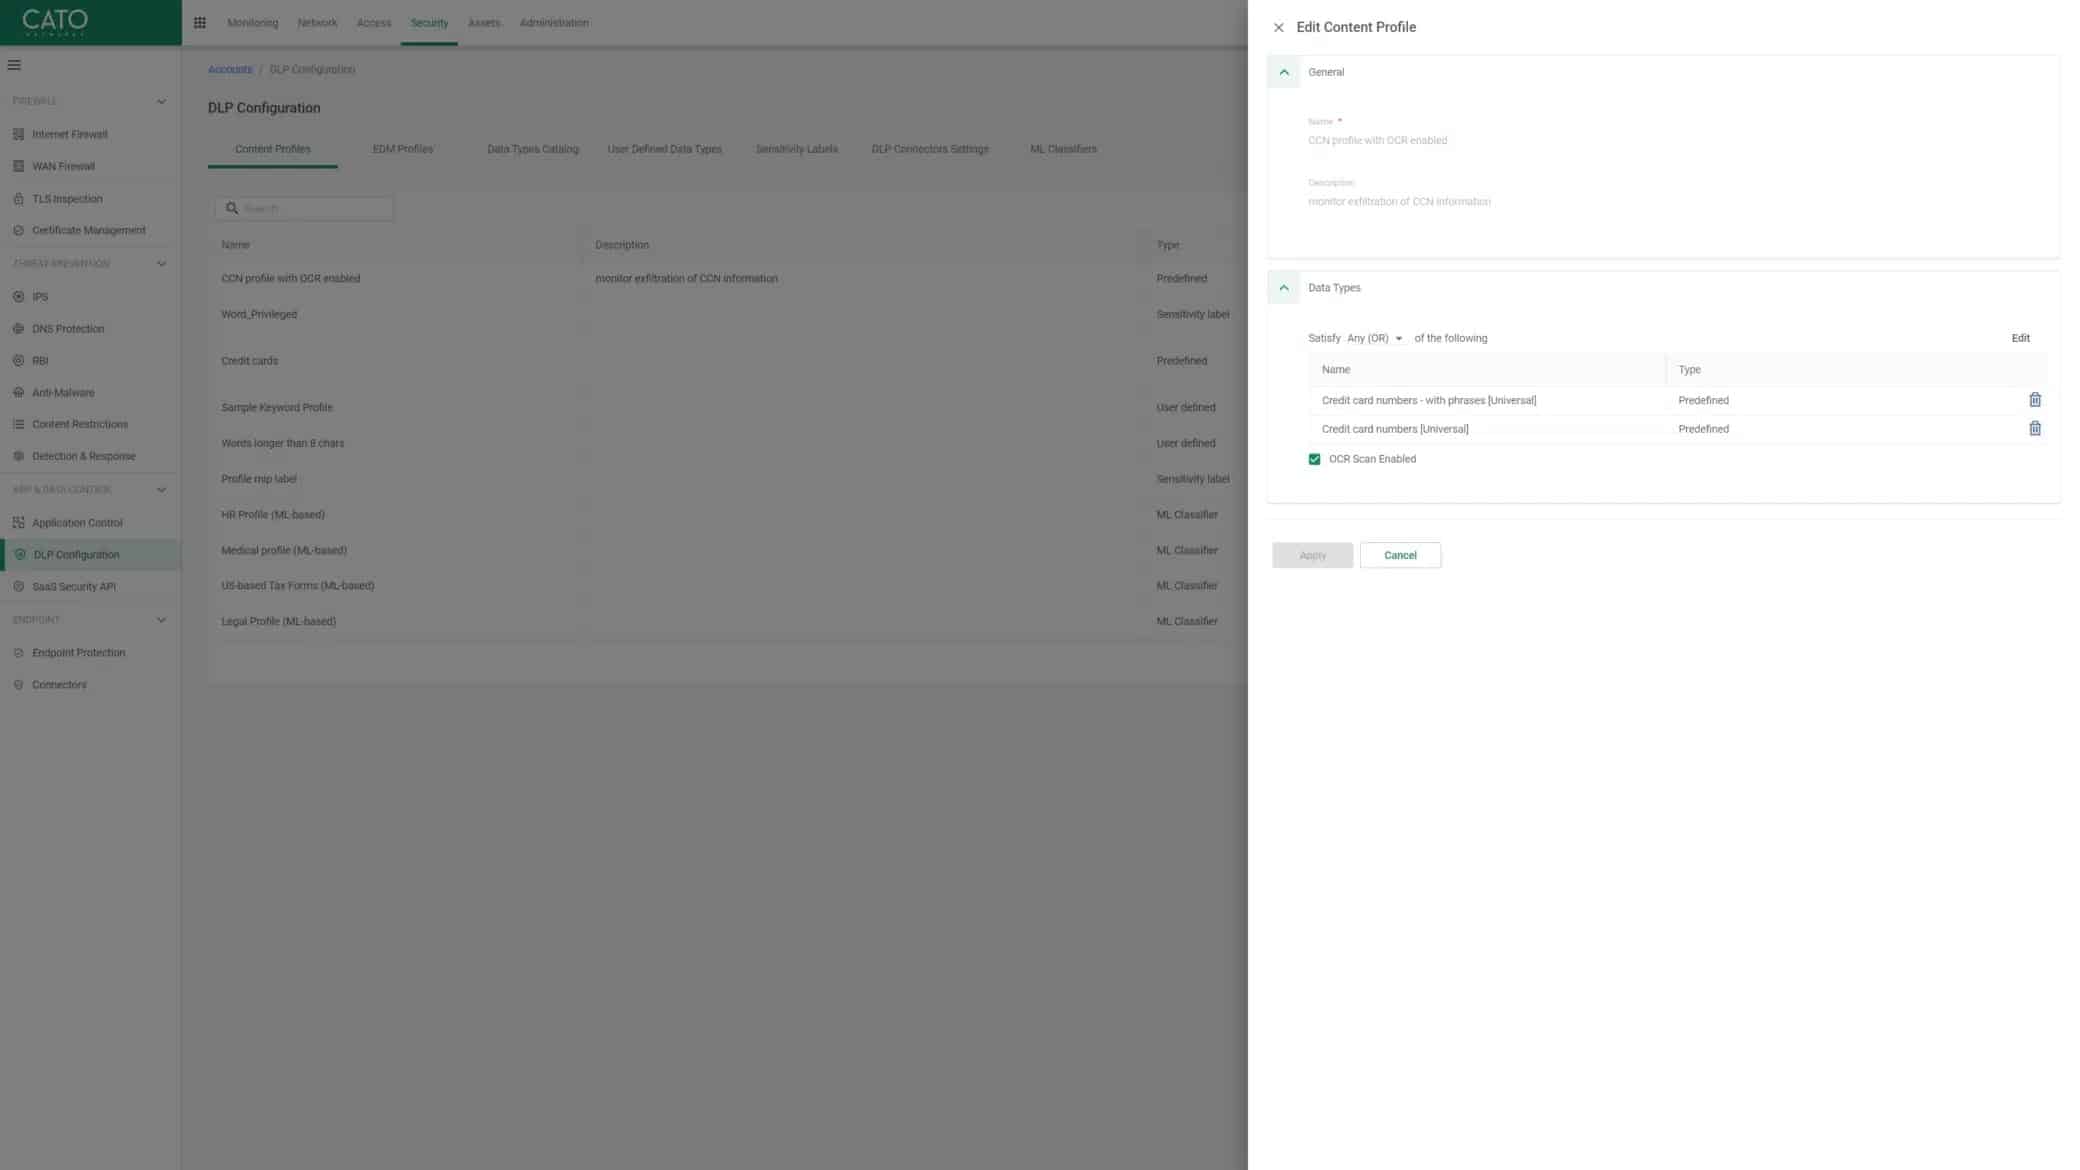
Il motore DLP di Cato ispeziona il traffico diretto alle applicazioni private nei data center locali e nel cloud e alle applicazioni SaaS. Ma non solo: identifica l’utilizzo dei dati sensibili e applica le policy di protezione dei dati in modo coerente, indipendentemente dalla sorgente o dalla destinazione del traffico. Oltre alla visibilità e al controllo del traffico in linea, DLP di Cato ricorre ad API per applicazioni SaaS comuni per monitorare quasi in tempo reale l’utilizzo dei dati, con l’obiettivo di prevenire perdite di dati ed errori di configurazione della condivisione dei dati stessi. Pertanto, DLP di Cato fornisce una protezione a tutto tondo in tutti gli scenari di applicazione e accesso ai dati.


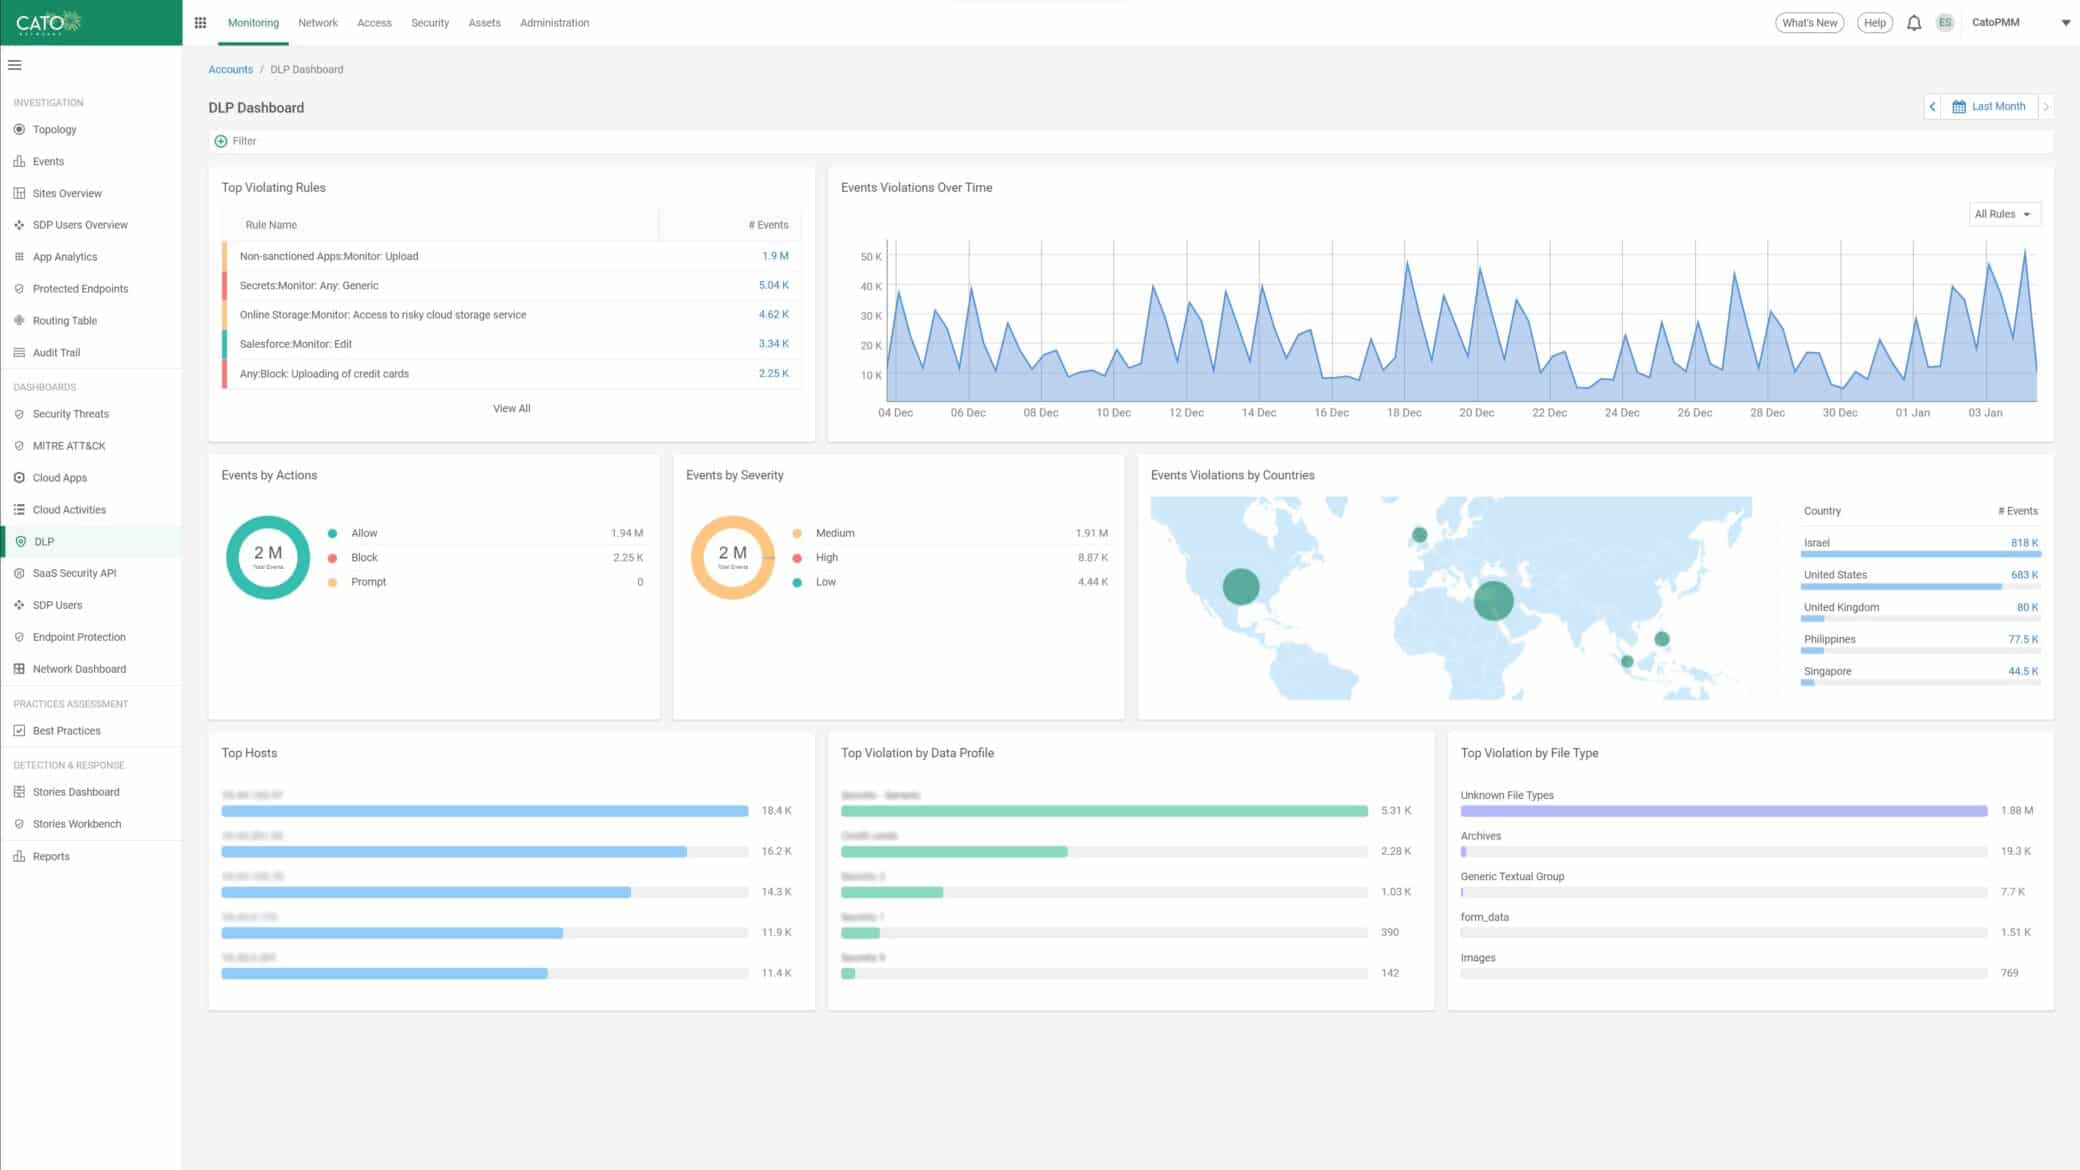
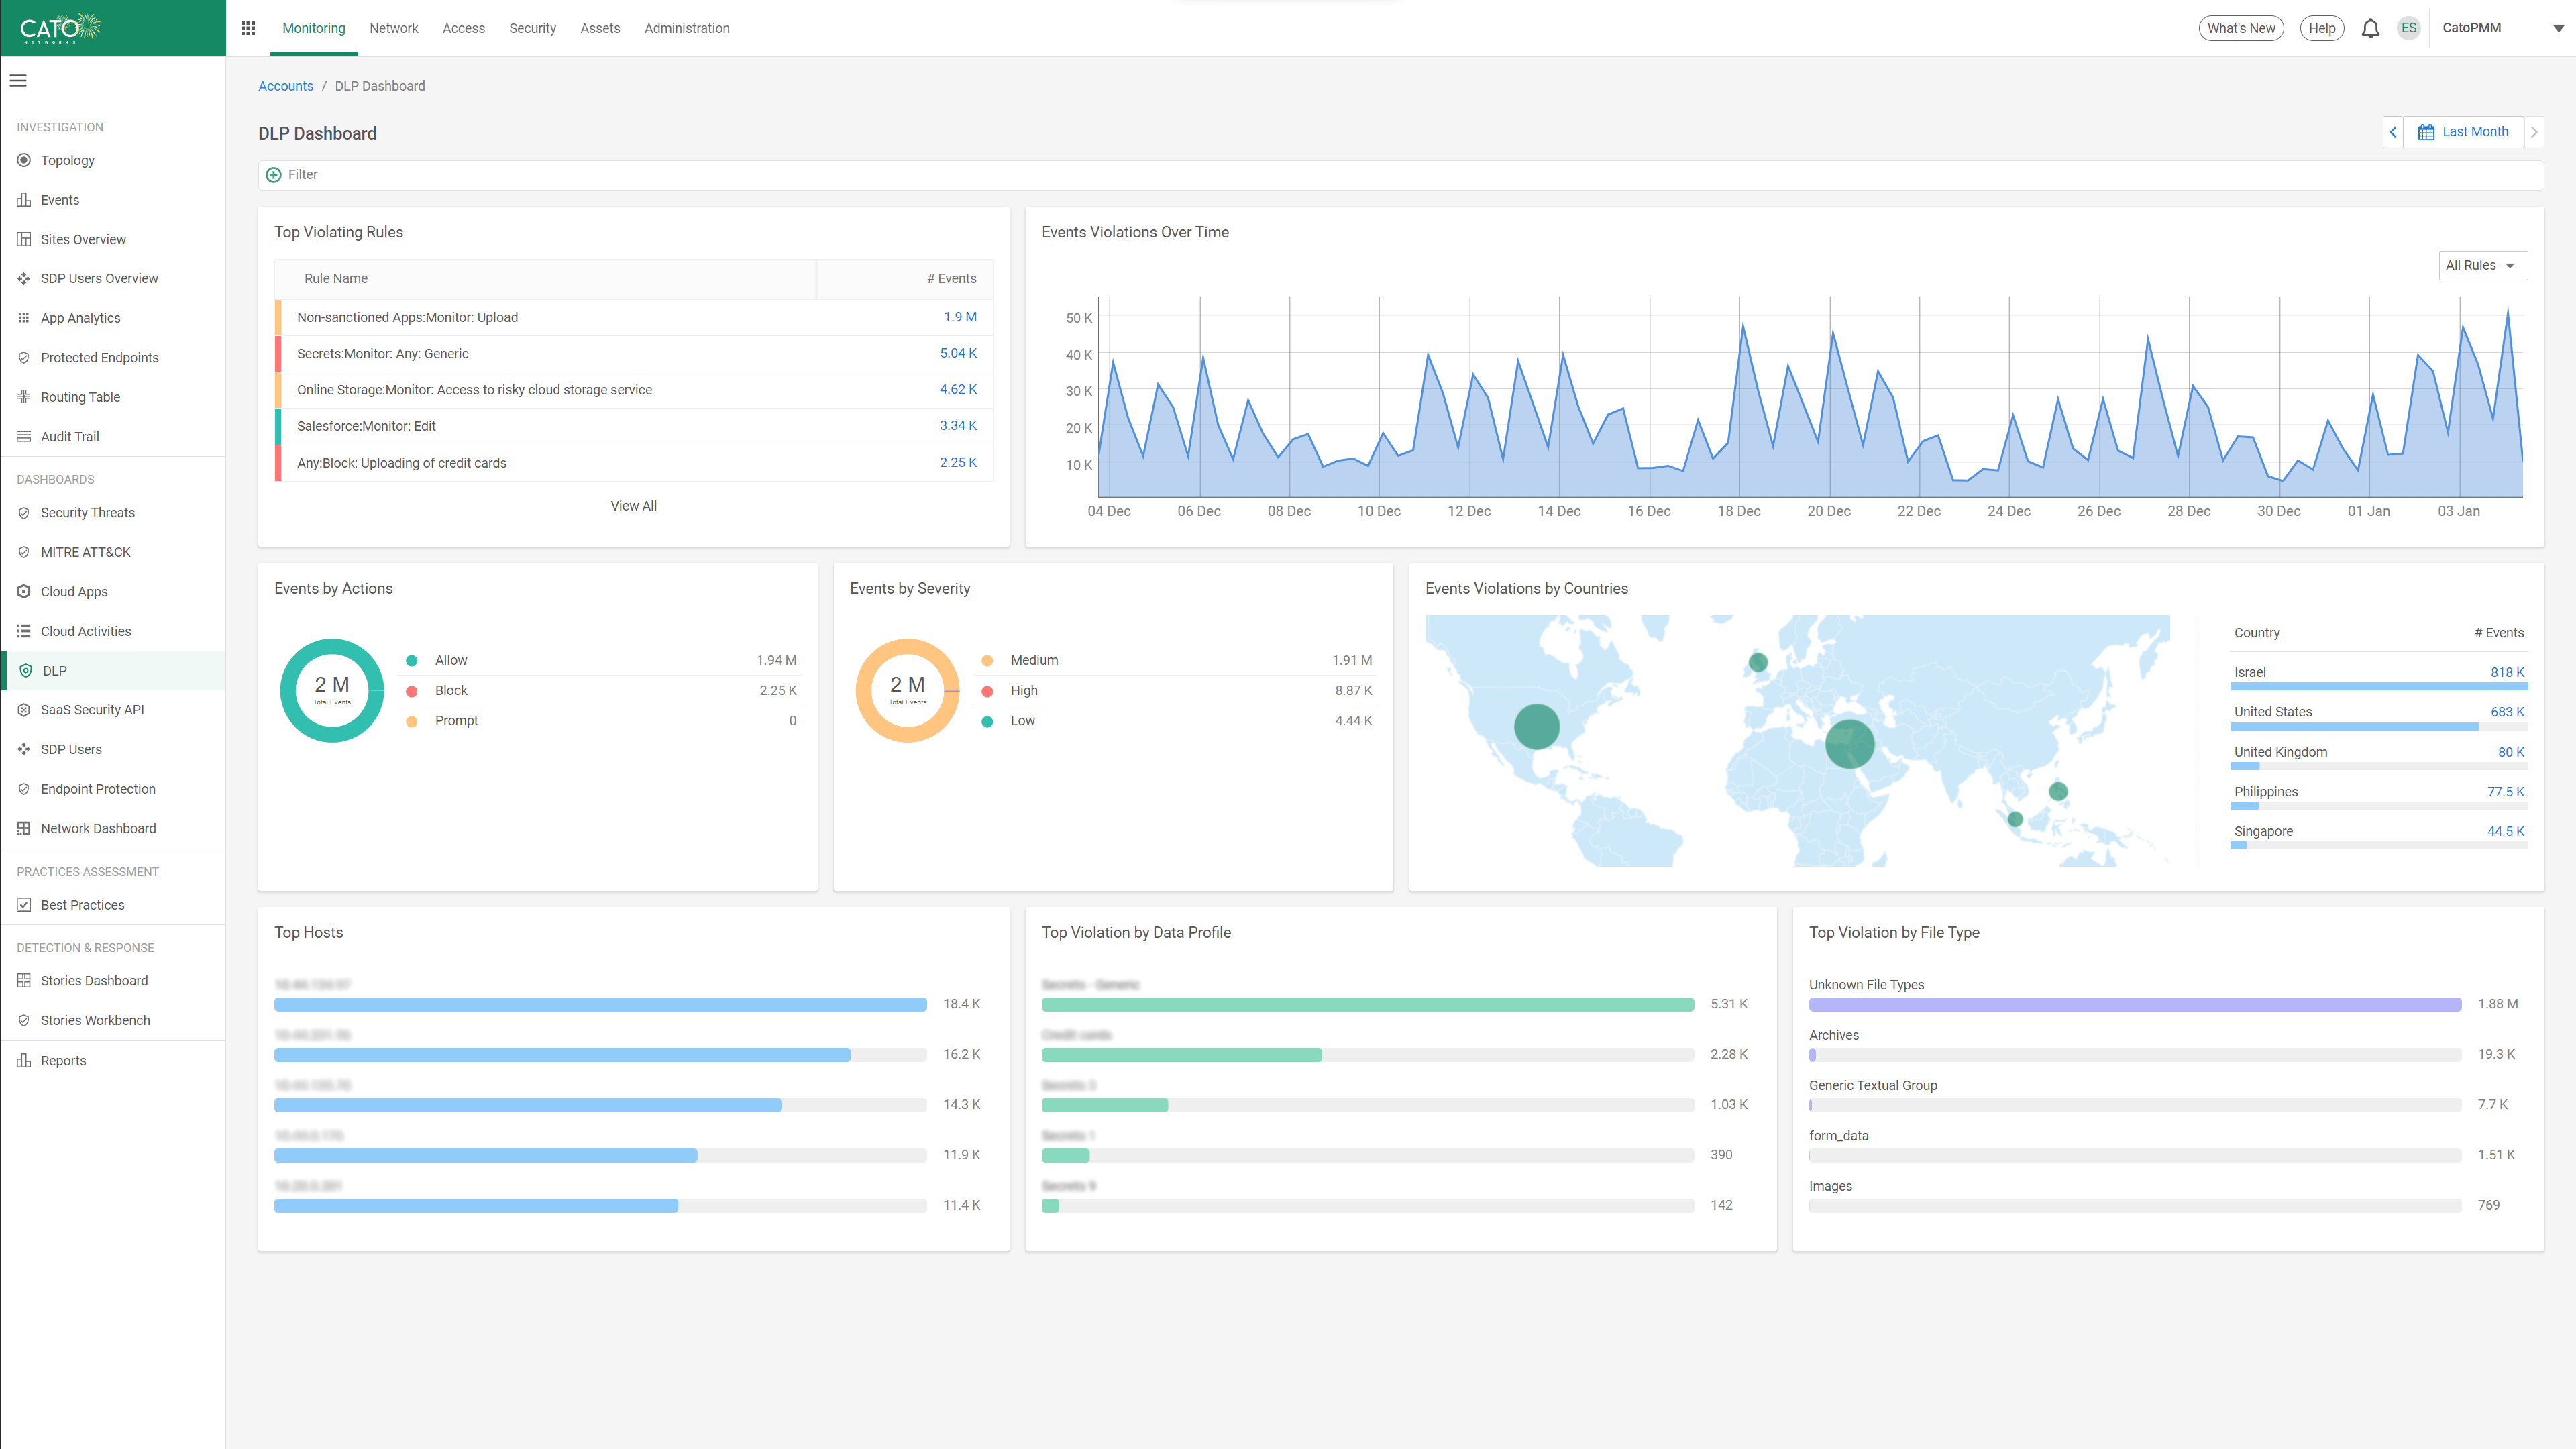
La protezione dei dati è una responsabilità permanente che richiede applicazione, monitoraggio e messa a punto senza soluzione di continuità. DLP di Cato mette a disposizione una dashboard dedicata che offre un quadro nitido degli eventi DLP e delle attività correlate. Gli amministratori ricevono informazioni immediate sui principali parametri DLP, come violazioni dell’utilizzo dei dati sensibili da parte di utenti, trasgressori, tipologie di file e profili di dati. Se analizzati nel tempo e in diverse aree geografiche, i team di gestione dei rischi e della conformità possono individuare gli adeguamenti necessari alle policy e ai processi aziendali.


I clienti ricorrono a Cato per eliminare complesse architetture legacy composte da svariate point solution di sicurezza e costosi servizi di rete. L’esclusiva piattaforma SASE di Cato offre a chiunque, in qualsiasi luogo e in modo coerente e autonomo un accesso sicuro e ottimizzato alle applicazioni.



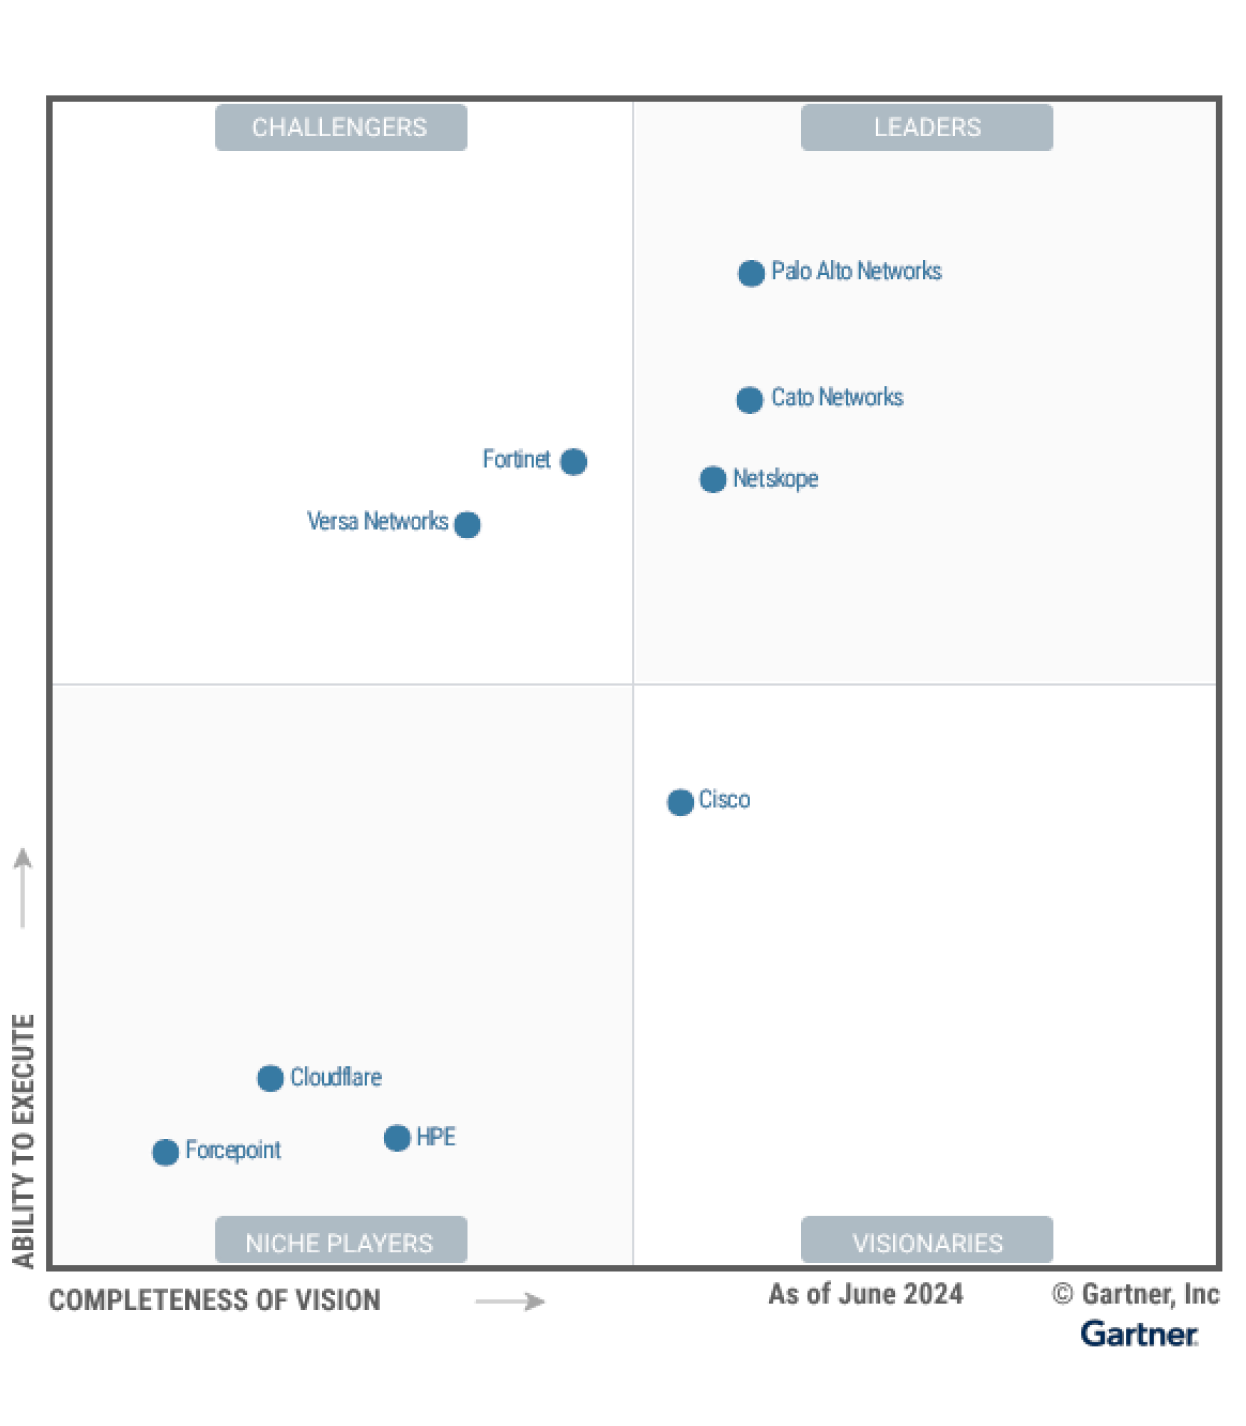
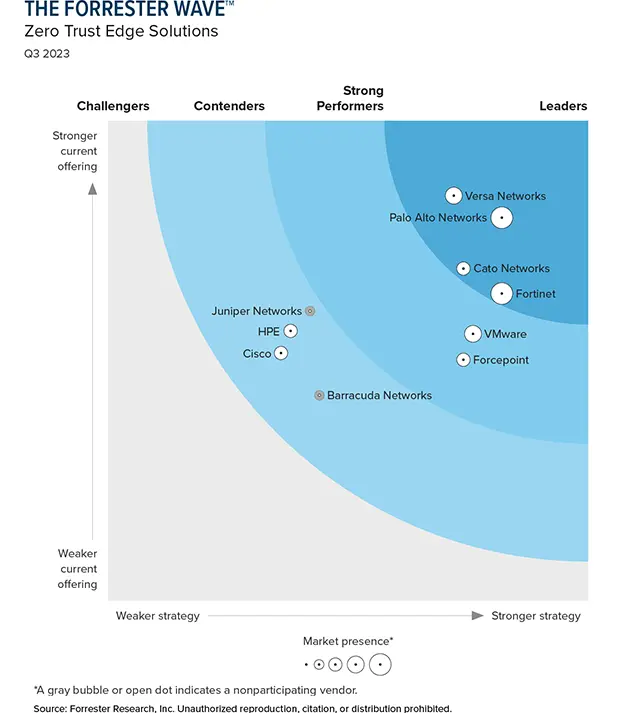

Cato ha ricevuto il riconoscimento di leader nel Magic Quadrant™ di Gartner® come singolo fornitore SASE.

“Cato Networks è il simbolo di ZTE e SASE.”

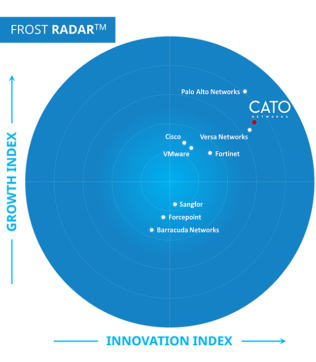
Cato Networks riconosciuta come leader della crescita e dell’innovazione in SASE

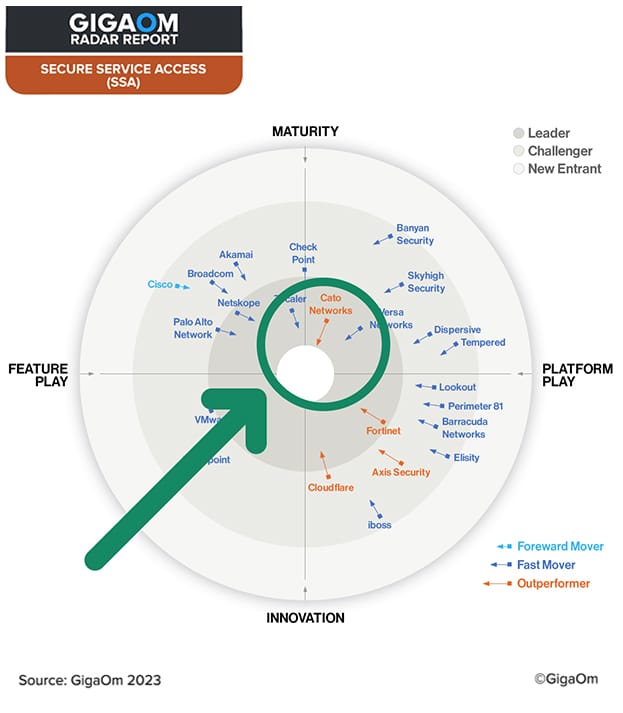
Cato SASE individuata come “leader” nel rapporto GigaOm Radar
Cato Networks vince il premio Frost & Sullivan Enabling Technology Leadership del 2024

Trasformazione WAN con SD-WAN: stabilire una base matura per il successo di SASE

“Abbiamo eseguito una simulazione di violazione e attacco su Cato: i tassi di infezione e di movimento laterale sono diminuiti, mentre i tassi di rilevamento sono aumentati. Questi sono fattori chiave per affidarsi alla sicurezza di Cato”.
La soluzione che i team IT stavano aspettando.
Preparati alla sorpresa!


