L’XDR di Cato rappresenta la prima soluzione di rilevamento e risposta del settore basata su SASE che offre ai team di sicurezza degli strumenti granulari ed efficienti per rilevare e risolvere le minacce. Gli algoritmi AI e ML dell’XDR di Cato contribuiscono a identificare le minacce annidate in enormi quantità di dati e a farle emergere in maniera gestibile a scopi di analisi e risoluzione all’interno dell’applicazione Cato Management.
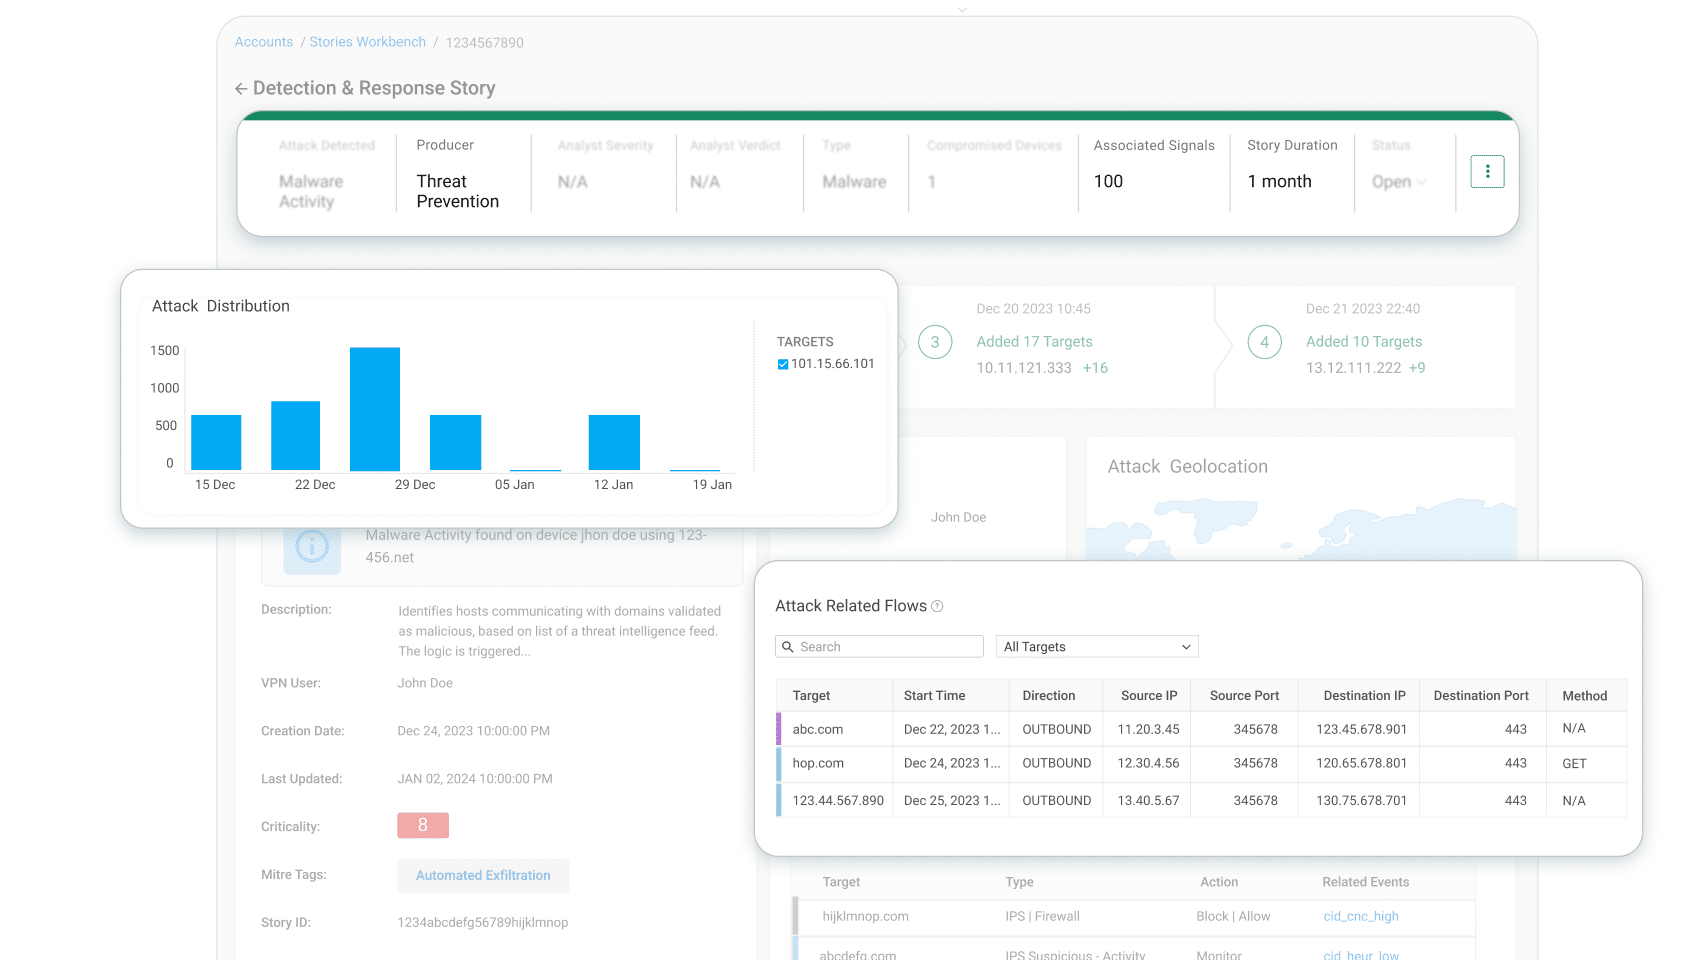
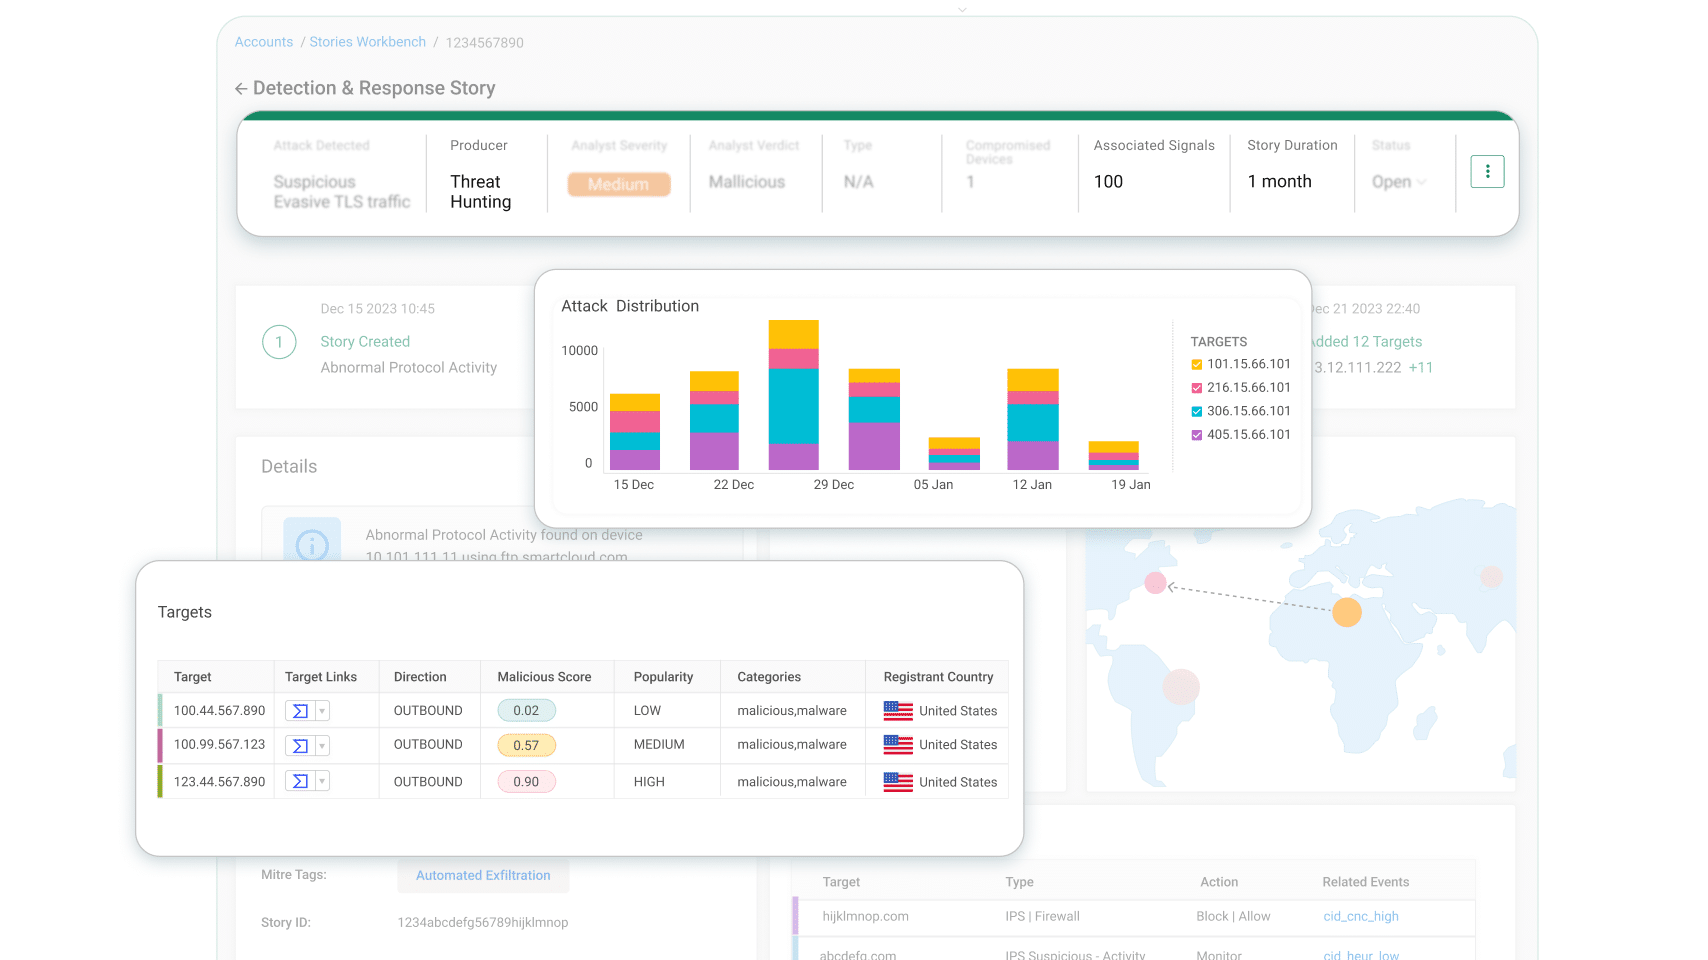
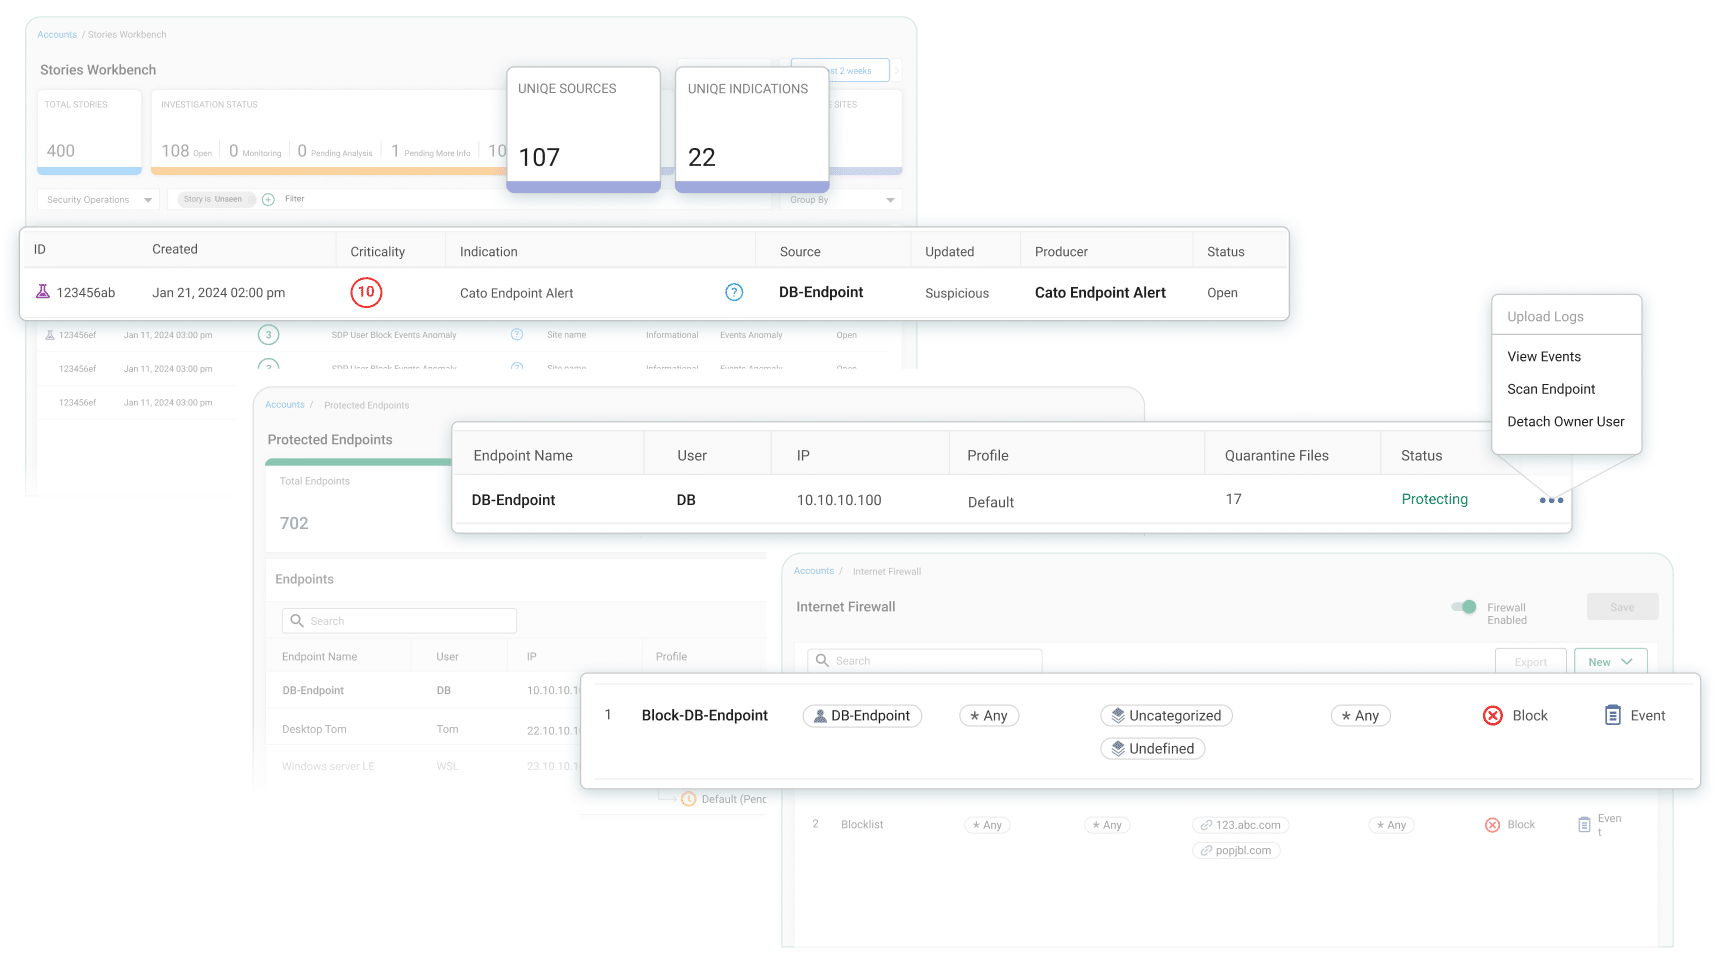
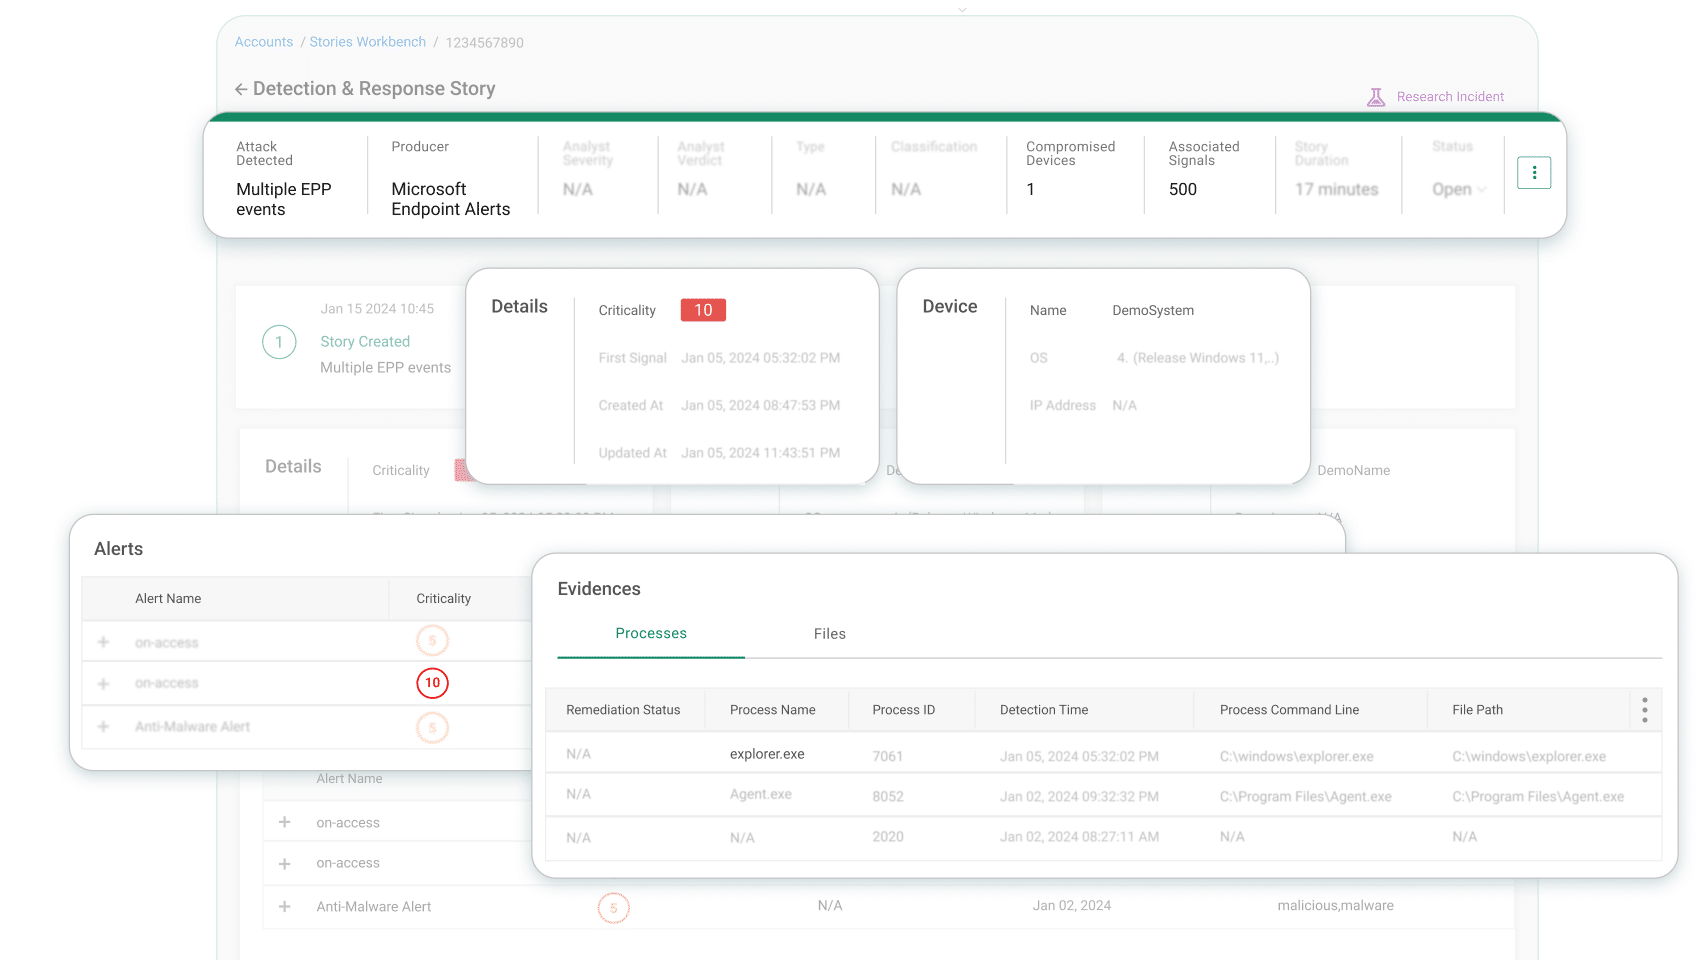
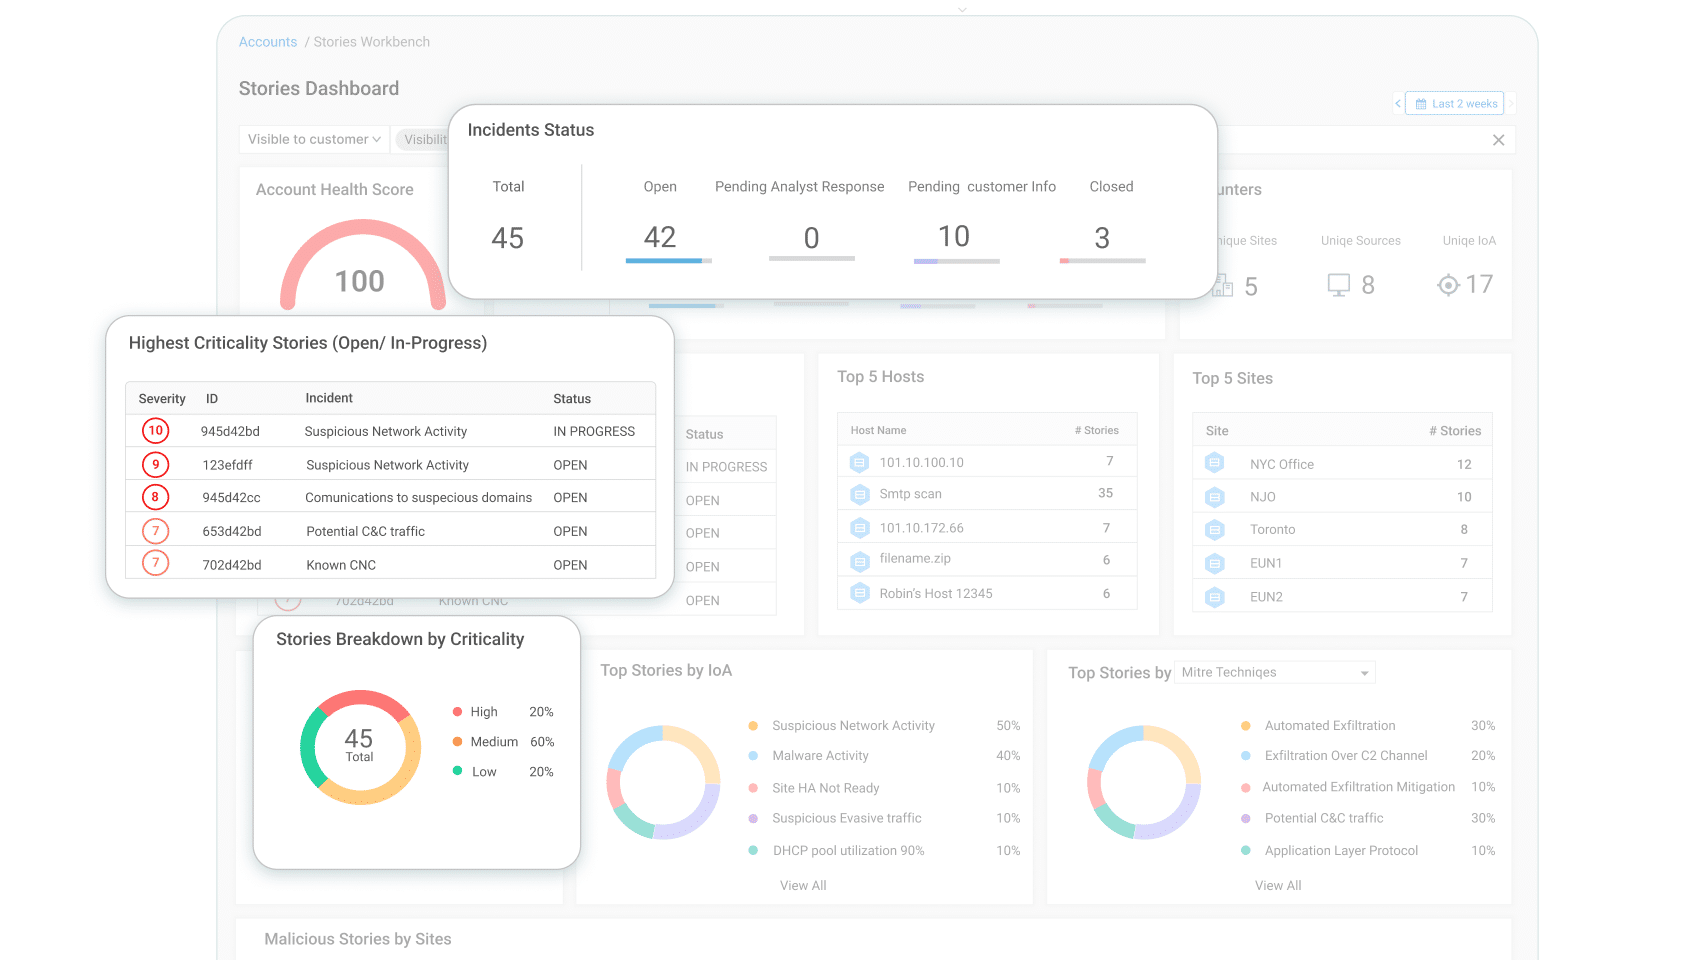
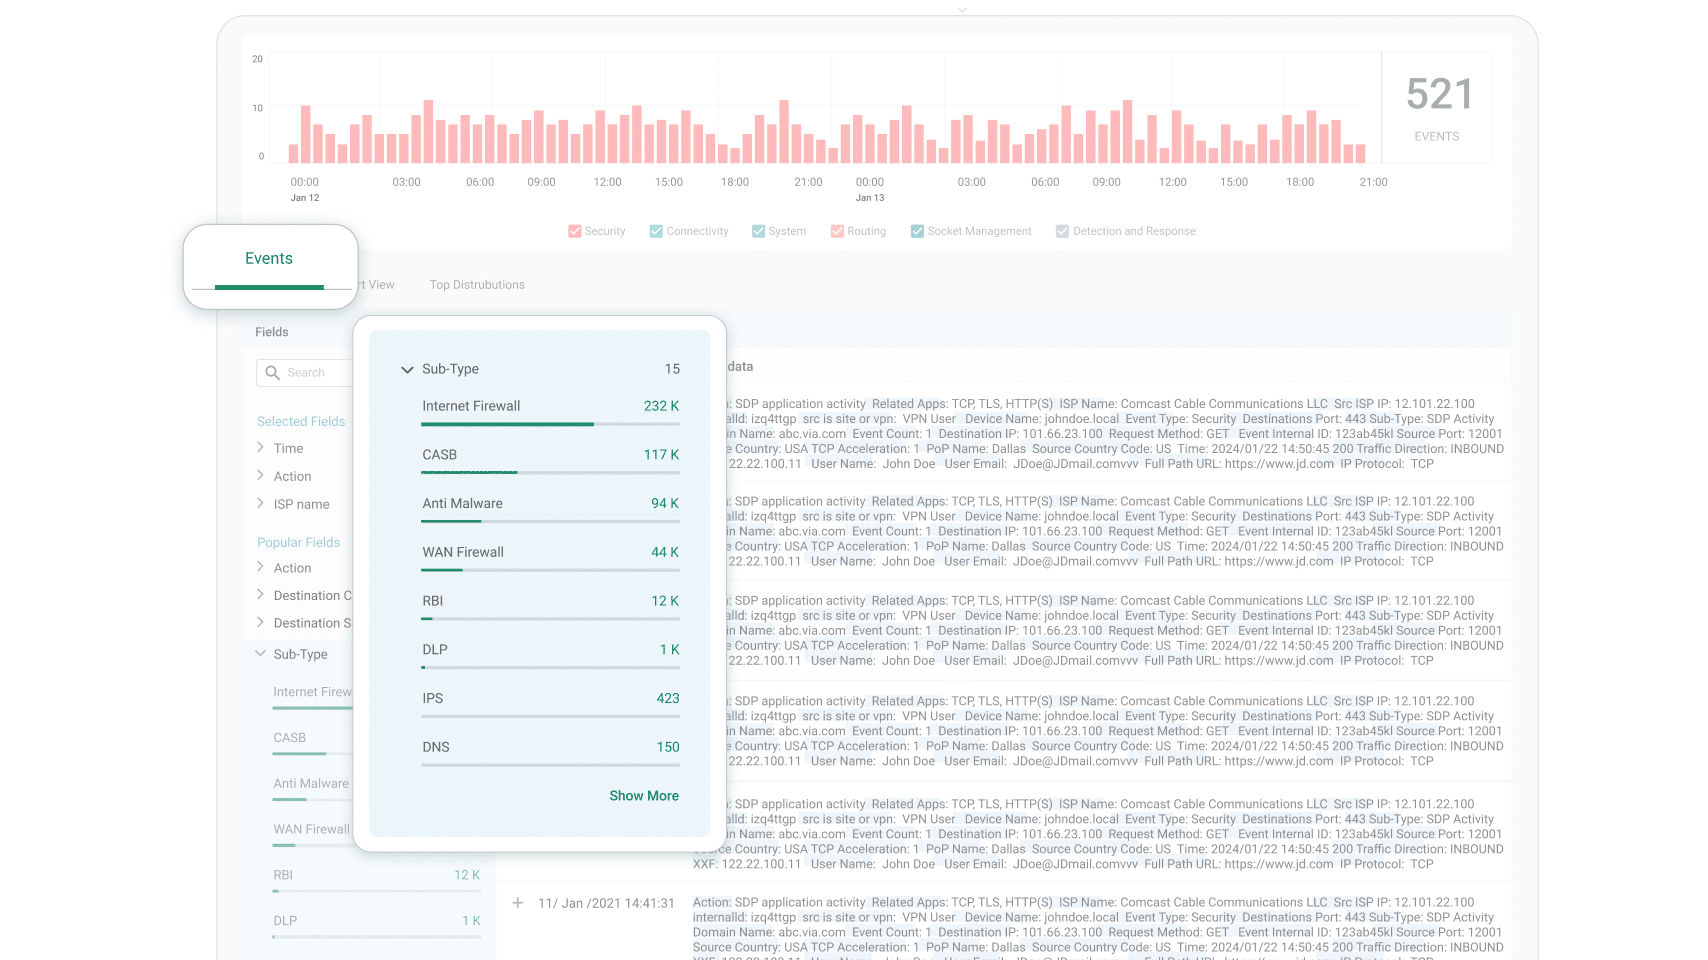
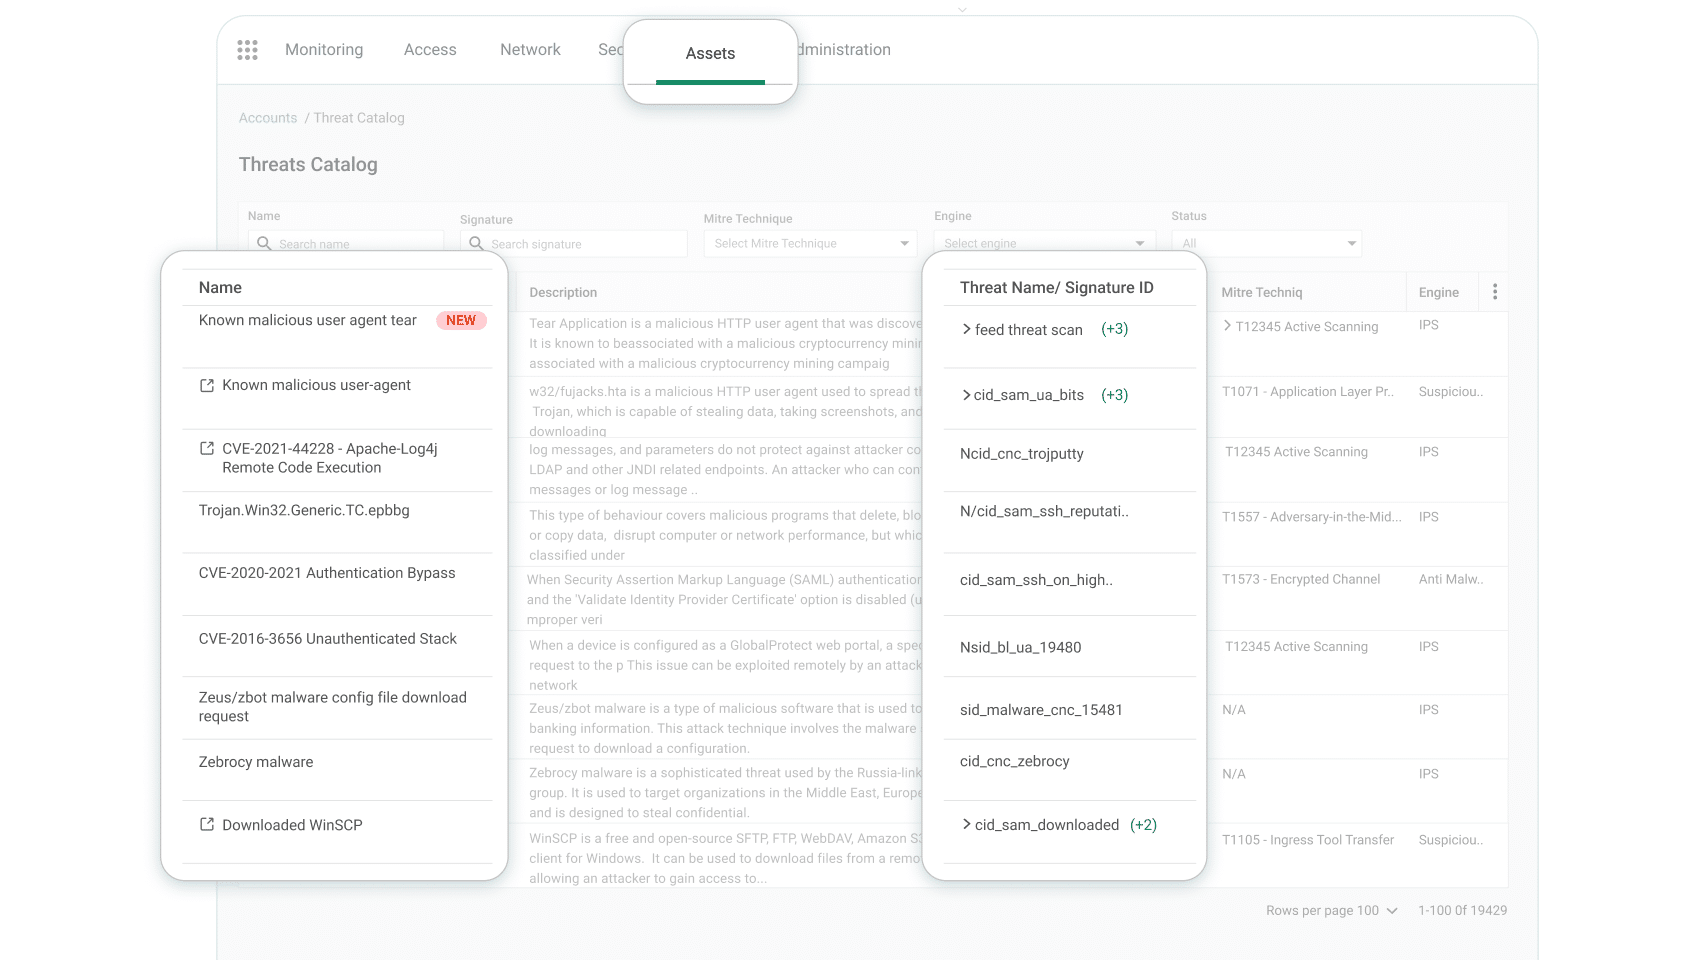
L’XDR di Cato aggrega gli eventi di blocco generati in tempo reale dai motori di sicurezza Cato e li raggruppa in un singolo evento di prevenzione delle minacce. Questi incidenti aiutano i team di sicurezza a superare la desensibilizzazione agli alert, a rilevare tempestivamente un dispositivo compromesso e a effettuare adeguate azioni di contenimento e riparazione.
Gli eventi di Threat Hunting dell’XDR di Cato vengono creati dai suoi motori AI/ML. Il motore di ricerca delle minacce scansiona ininterrottamente il data lake con l’obiettivo di individuare indicatori qualunque segno di presenza di minacce che non sono state bloccate dai livelli di prevenzione. Tale motore raggruppa i vari segnali in un unico incidente per consentire agli analisti della sicurezza di condurre ispezioni aggiuntive. Inoltre, gli algoritmi ML suggeriscono un punteggio di rischio per ciascun incidente allo scopo di aiutare i team di sicurezza a dare priorità alle analisi sulle minacce.
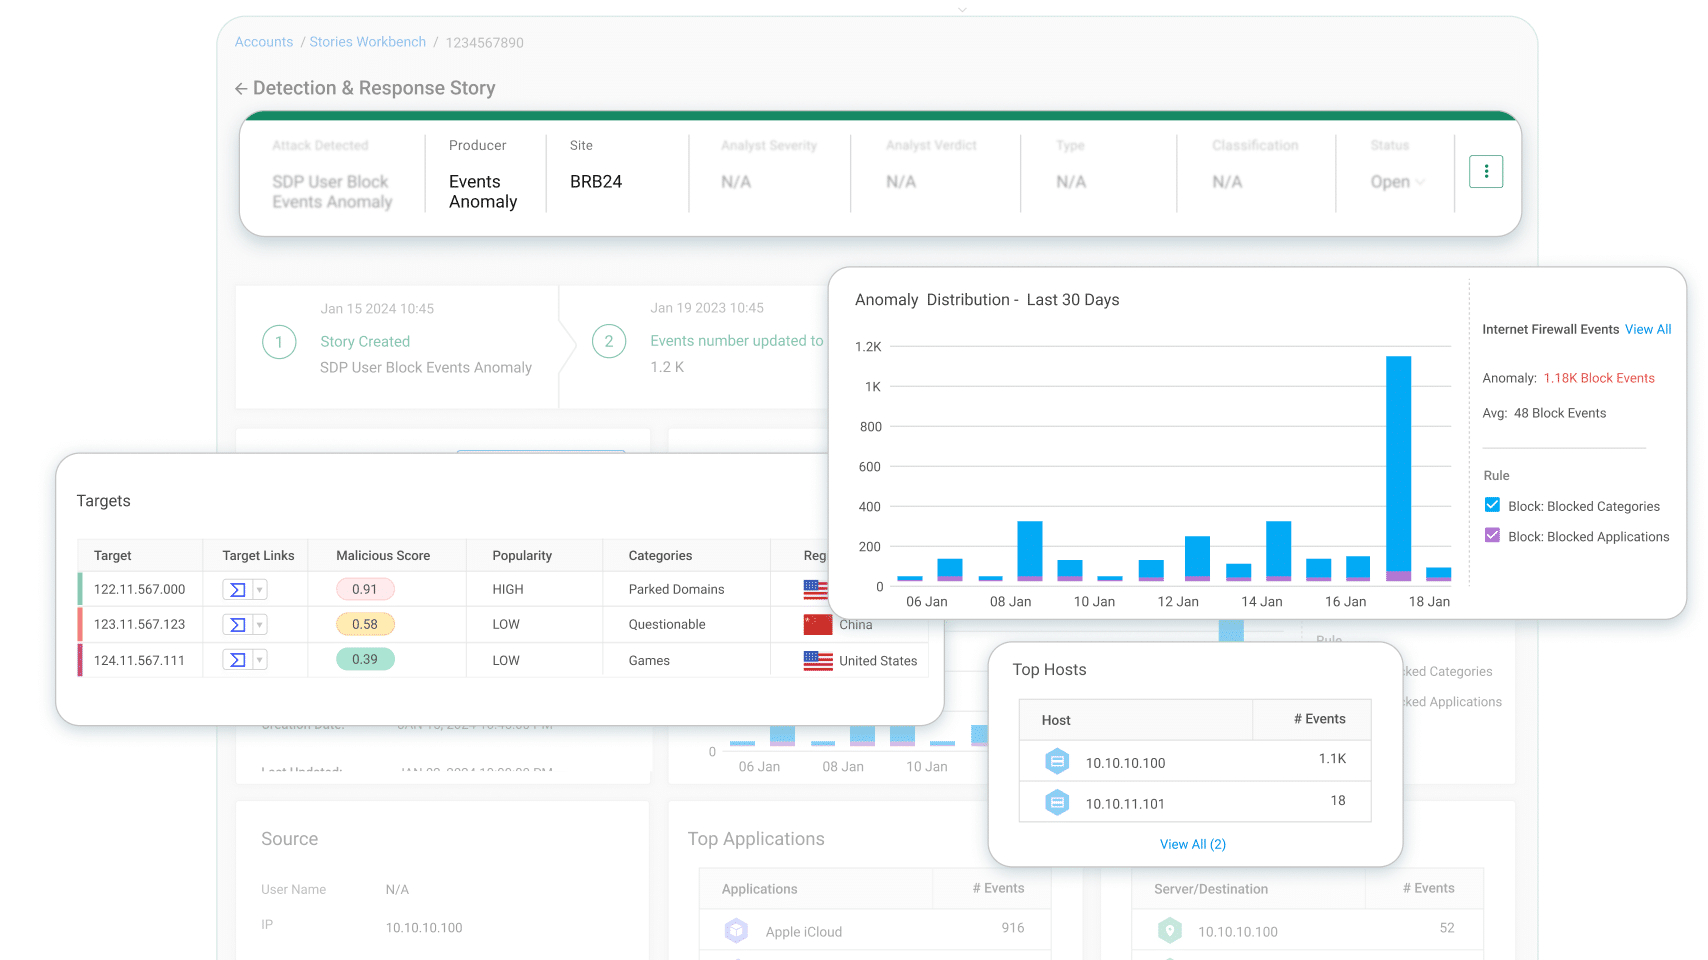
L’XDR di Cato integra funzionalità di analisi del comportamento dell’utente finale (End-User Behavioral Analytics, EUBA) per identificare comportamenti insoliti che potrebbero suggerire un intento dannoso. I motori AI/ML di rilevamento delle anomalie confrontano l’attività di rete dell’utente con una baseline precalcolata e forniscono avvisi in caso di deviazioni sospette attraverso la creazione di eventi di rilevamento delle anomalie. I team di sicurezza ricevono informazioni e approfondimenti dettagliati per condurre le proprie indagini in modo efficiente e determinare se sia opportuno intervenire in base alla natura dannosa o innocua dell’incidente segnalato.
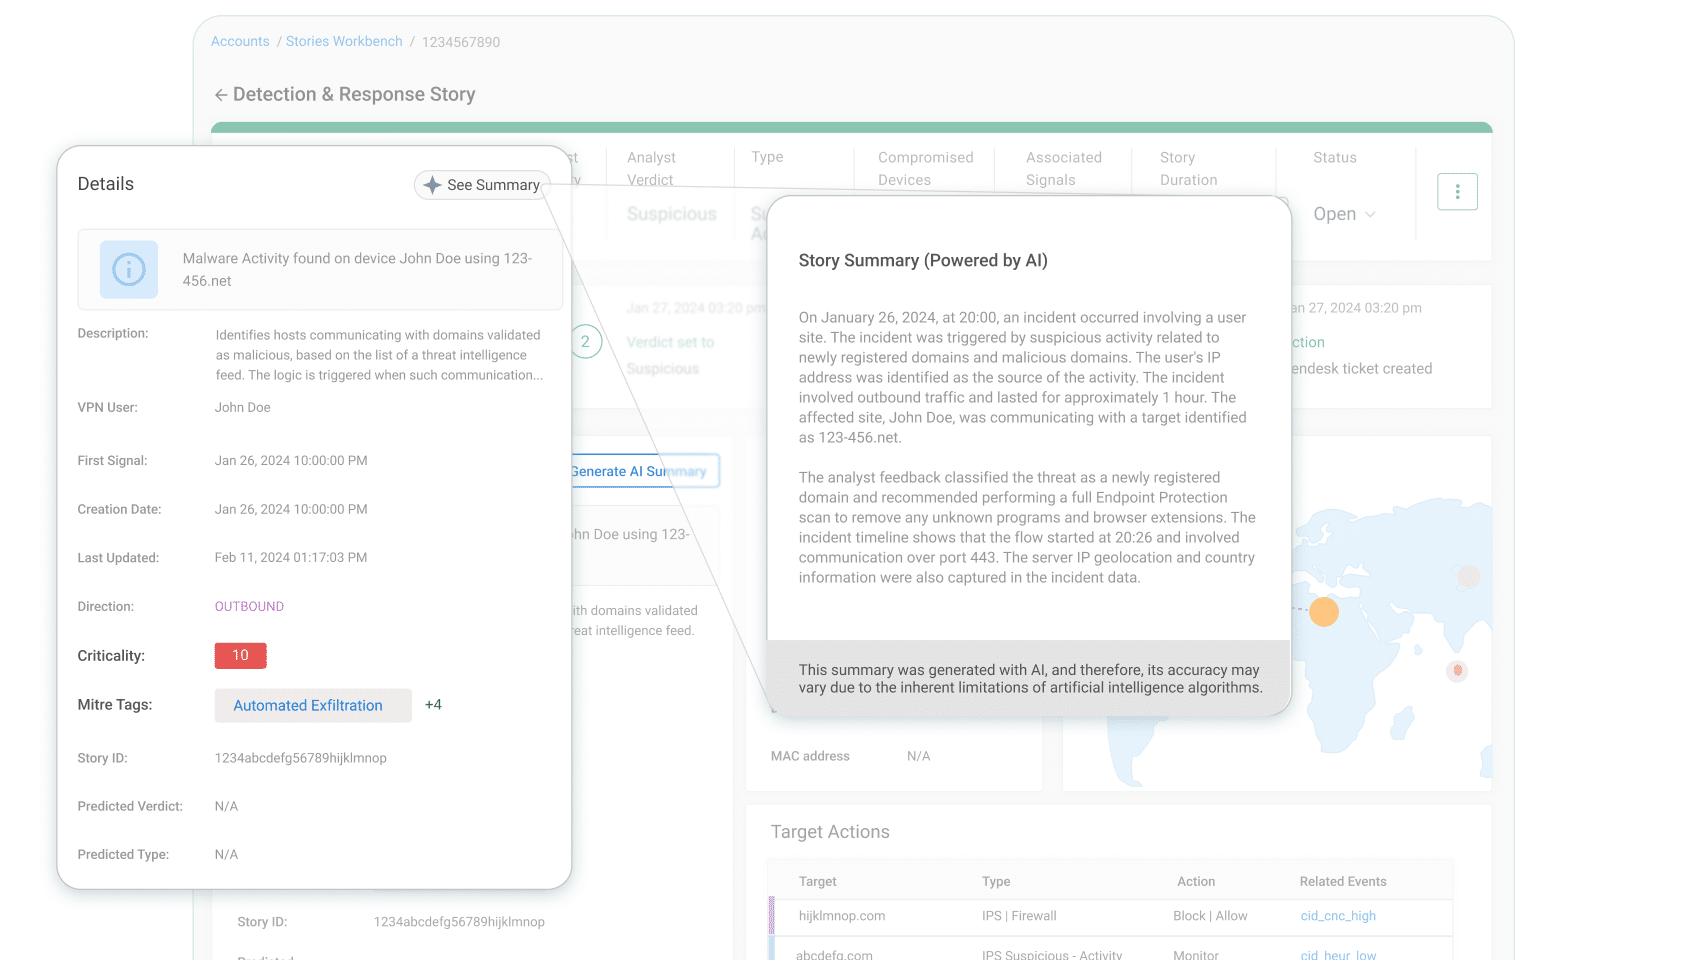
L’XDR di Cato ricorre a svariate tecnologie di intelligenza artificiale per permettere ai team di sicurezza di eseguire operazioni efficienti. L’intelligenza artificiale generativa viene impiegata nel resoconto dell’incidente da parte dell’XDR di Cato, che collega senza soluzione di continuità i dati di un evento alla descrizione della minaccia, creando un riepilogo di facile comprensione e semplice da comunicare.
Come ulteriore soluzione di analisi delle minacce e dei rischi, gli incidenti vengono mappati in specifici TTP (tattiche, tecniche e procedure) MITRE ATT&CK: ciò aiuta i team di sicurezza a comprendere con esattezza i movimenti dell’autore della minaccia nella catena di neutralizzazione dell’attacco.
Una sfida comune riguardante le soluzioni XDR è che le azioni correttive vengono eseguite su svariate piattaforme.
L’XDR di Cato è una funzionalità nativa della piattaforma Cato SASE cloud, che agevola i team di sicurezza a contrastare le minacce attive all’interno della stessa soluzione. Le regole del firewall per il contenimento degli endpoint e degli attacchi, configurabili in pochi minuti, bloccano il traffico dannoso da e verso la rete Internet e impediscono la proliferazione di malware attraverso la WAN. La scansione EPP può essere attivata in un istante: in questo modo, è possibile pulire proattivamente gli endpoint che potrebbero essere infetti e compromessi, il tutto da un’unica applicazione di gestione.
L’XDR di Cato è una soluzione XDR aperta che raggruppa in un unico data lake dati grezzi provenienti da sensori nativi della piattaforma Cato SASE Cloud, arricchiti al contempo con eventi da sensori esterni come soluzioni EDR di terze parti. L’XDR di Cato utilizza algoritmi avanzati di intelligenza artificiale e ML per ricercare le minacce e rilevare le anomalie. Gli algoritmi sono sviluppati da ex analisti militari di sicurezza e dati, addestrati su petabyte di dati e trilioni di eventi e già testati nell’ambito di decine di migliaia di incidenti di sicurezza confermati. L’XDR di Cato aiuta i team SOC a ridurre i tempi di permanenza delle minacce e a risolvere tempestivamente gli incidenti di sicurezza.
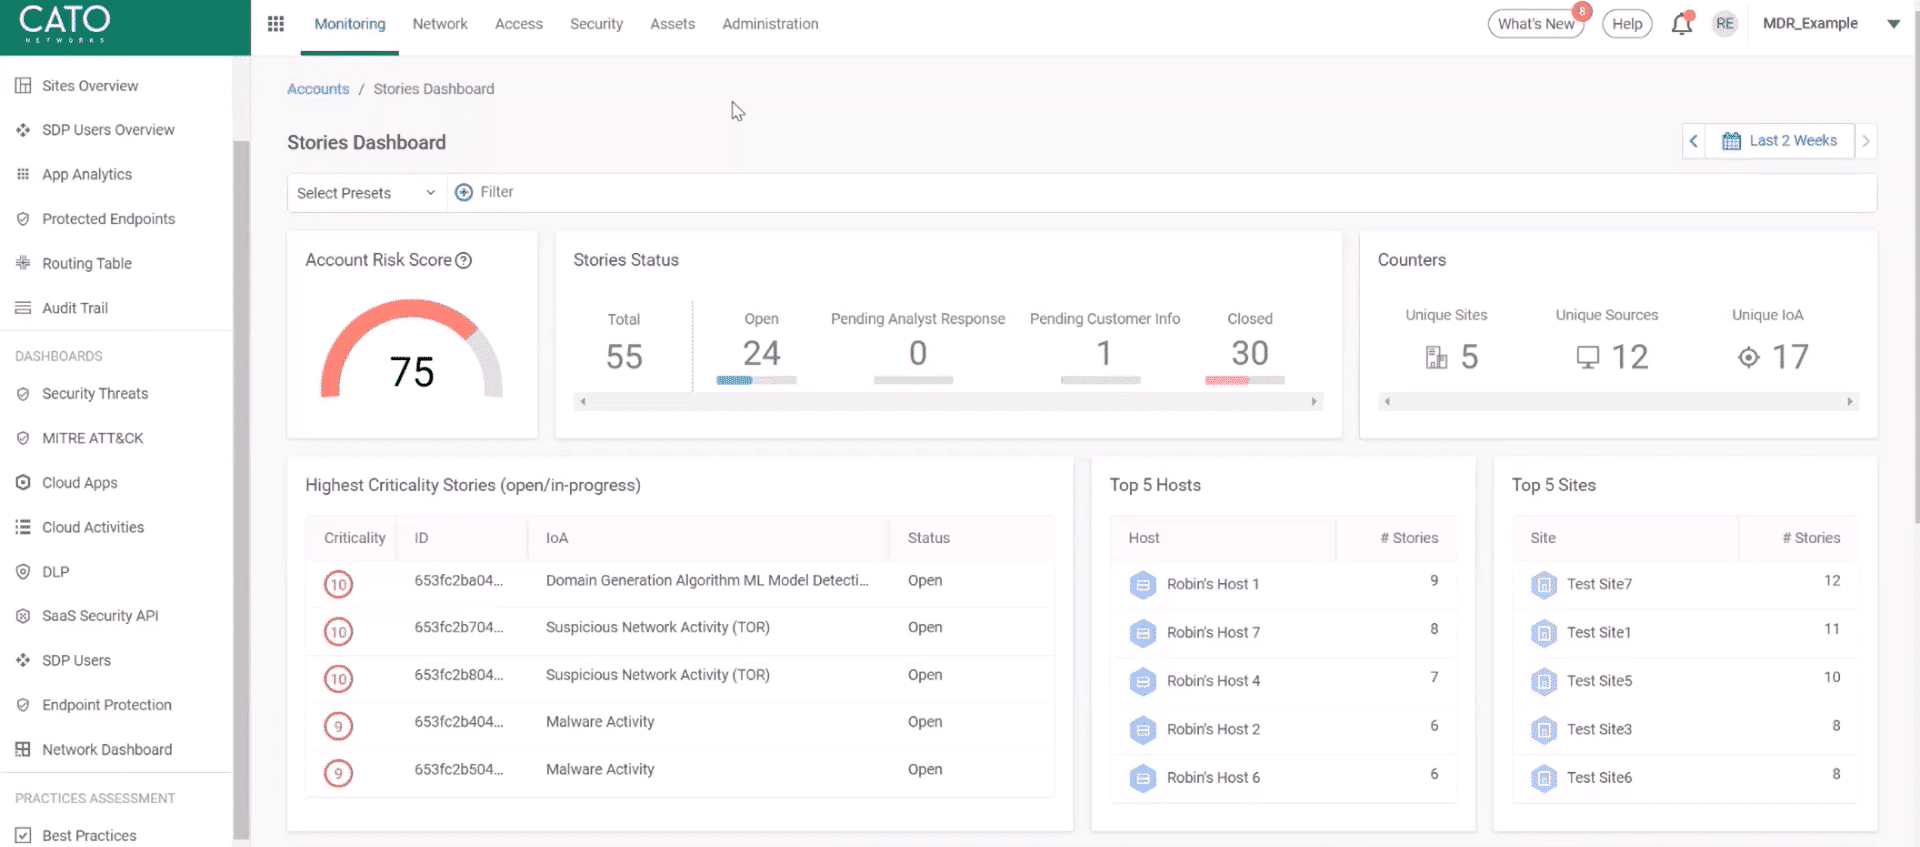
Cato XDR offre ai team SOC un’unica console per gestire l’intero ciclo di vita dell’incidente. La dashboard XDR all’interno di Cato Management Application (CMA) illustra tutti gli incidenti e il loro stato, nonché il rischio e la priorità corrispondenti calcolati dal ML. L’indagine sui singoli incidenti, che può essere avviata con un solo clic, viene mostrata all’interno di una comune struttura di presentazione dei dati per ulteriori analisi ed è arricchita da informazioni e suggerimenti basati sull’intelligenza artificiale. La correzione viene eseguita attraverso la medesima interfaccia: ciò risparmia ai team SOC il passaggio da una console di gestione all’altra, migliora l’efficienza e riduce i margini di errore umano.
L’XDR di Cato si avvale delle funzionalità di sicurezza della piattaforma Cato SASE Cloud come sensori nativi. I dati di NGFW, SWG, IPS, NGAM, DNS Security, CASB, DLP e RBI di Cato vengono archiviati nel data lake corrispondente, fungendo in tal modo da input di alta qualità per l’XDR di Cato. Dal momento che i dati del sensore nativo non vengono ridotti alla fonte, gli algoritmi AI/ML dell’XDR di Cato hanno molte meno probabilità di perdere segnali critici rispetto ai dati di elaborazione AI/ML provenienti da fonti esterne. I team SOC godono di un livello di precisione degli incidenti e di ricchezza di dati a scopo di indagine senza precedenti.
L’XDR di Cato è reso ancora più efficiente da oltre 250 fonti di intelligence sulle minacce, che mettono a disposizione oltre 5 milioni di record di IoC validi. Cato sfrutta una piattaforma ML su scala cloud per acquisire feed di intelligence sulle minacce da centinaia di fonti, elaborare ed esaminare ogni singolo record IoC in essi contenuto e mantenere sempre aggiornate una blacklist e una whitelist, il tutto senza coinvolgimento umano.
Cato offre ai team di sicurezza dati aggiornati di intelligence sulle minacce per assicurare la massima attività con quasi zero falsi positivi.
L’XDR di Cato rappresenta la prima soluzione di rilevamento e risposta del settore basata su SASE che offre ai team di sicurezza degli strumenti granulari ed efficienti per rilevare e risolvere le minacce.


I clienti ricorrono a Cato per eliminare complesse architetture legacy composte da svariate point solution di sicurezza e costosi servizi di rete. L’esclusiva piattaforma SASE di Cato offre a chiunque, in qualsiasi luogo e in modo coerente e autonomo un accesso sicuro e ottimizzato alle applicazioni.



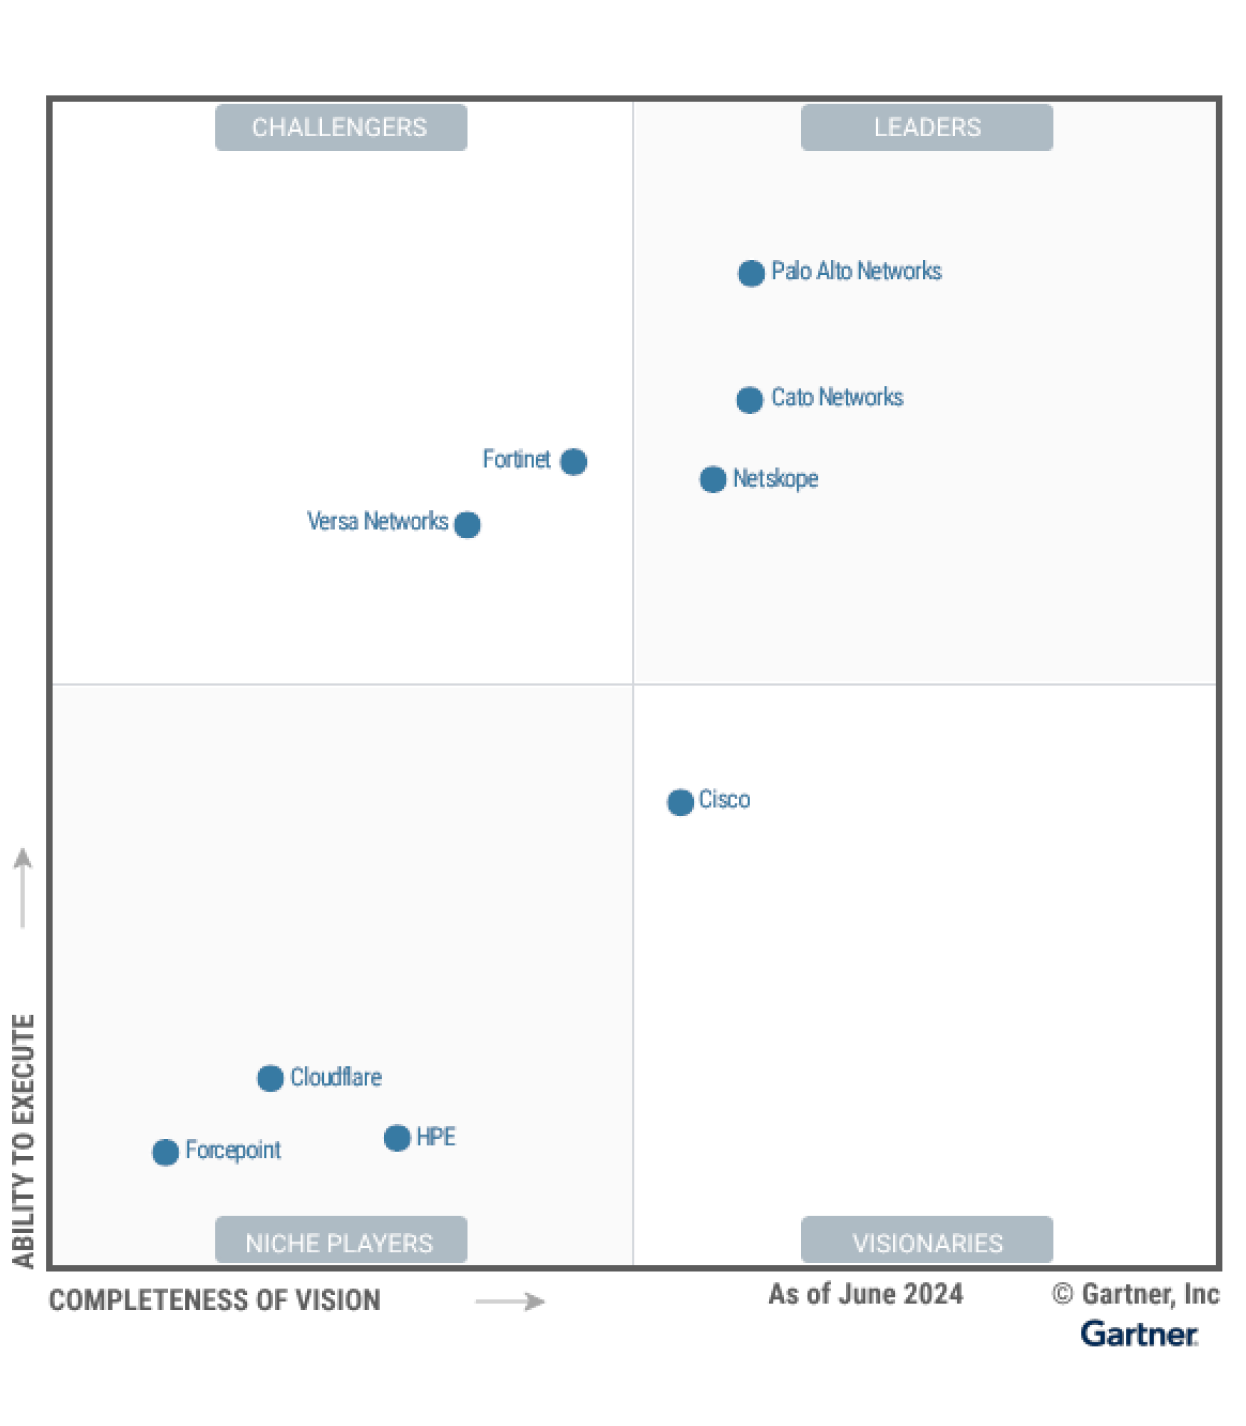
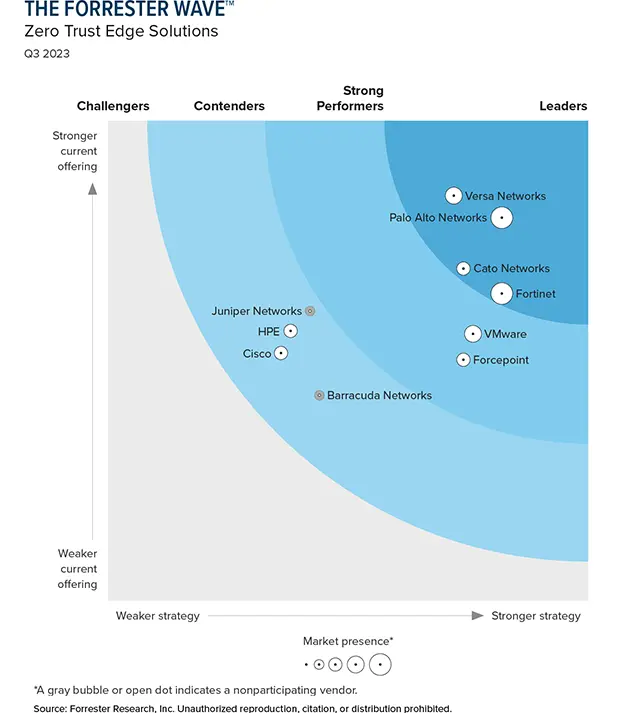
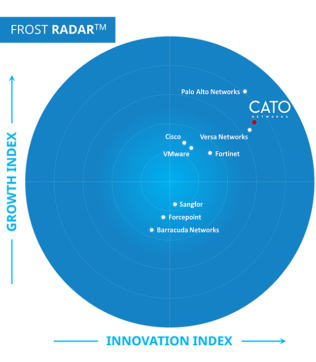

Cato ha ricevuto il riconoscimento di leader nel Magic Quadrant™ di Gartner® come singolo fornitore SASE.

“Cato Networks è il simbolo di ZTE e SASE.”

Cato Networks riconosciuta come leader della crescita e dell’innovazione in SASE

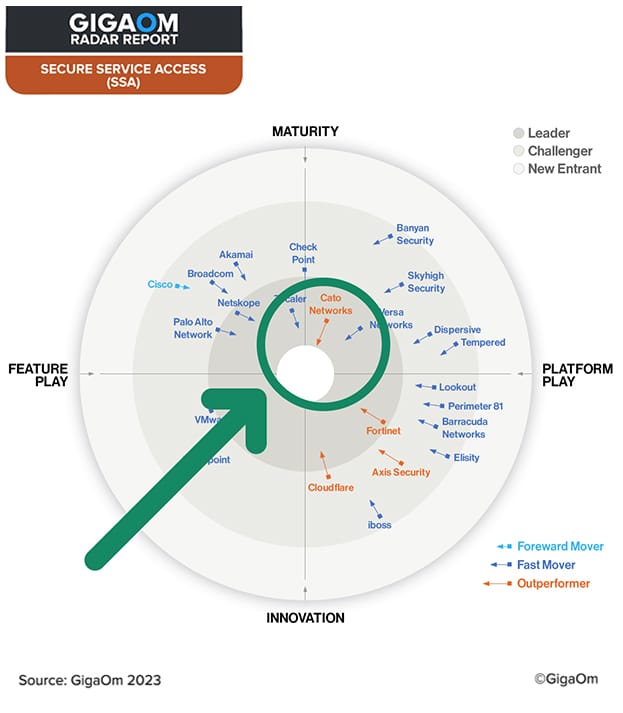
Cato SASE individuata come “leader” nel rapporto GigaOm Radar
Cato Networks vince il premio Frost & Sullivan Enabling Technology Leadership del 2024

Trasformazione WAN con SD-WAN: stabilire una base matura per il successo di SASE

“Abbiamo eseguito una simulazione di violazione e attacco su Cato: i tassi di infezione e di movimento laterale sono diminuiti, mentre i tassi di rilevamento sono aumentati. Questi sono fattori chiave per affidarsi alla sicurezza di Cato”.
La soluzione che i team IT stavano aspettando.
Preparati alla sorpresa!


