Cato Networks è stata realizzata con l’obiettivo di fondere l’essenza della sicurezza e della rete in un’unica azienda. Tutte le nostre funzionalità di sicurezza sono offerte in un’unica piattaforma cloud-native, mentre i nostri esperti ricercatori di sicurezza operano giorno e notte per garantire la massima protezione ai nostri clienti. Grazie a Cato, le aziende possono servirsi di interventi di verifica, criteri di applicazione di policy coerenti e motori di sicurezza costantemente aggiornati, unitamente ai livelli di protezione attesi dai team di sicurezza e all’esperienza su cui gli utenti finali fanno affidamento.
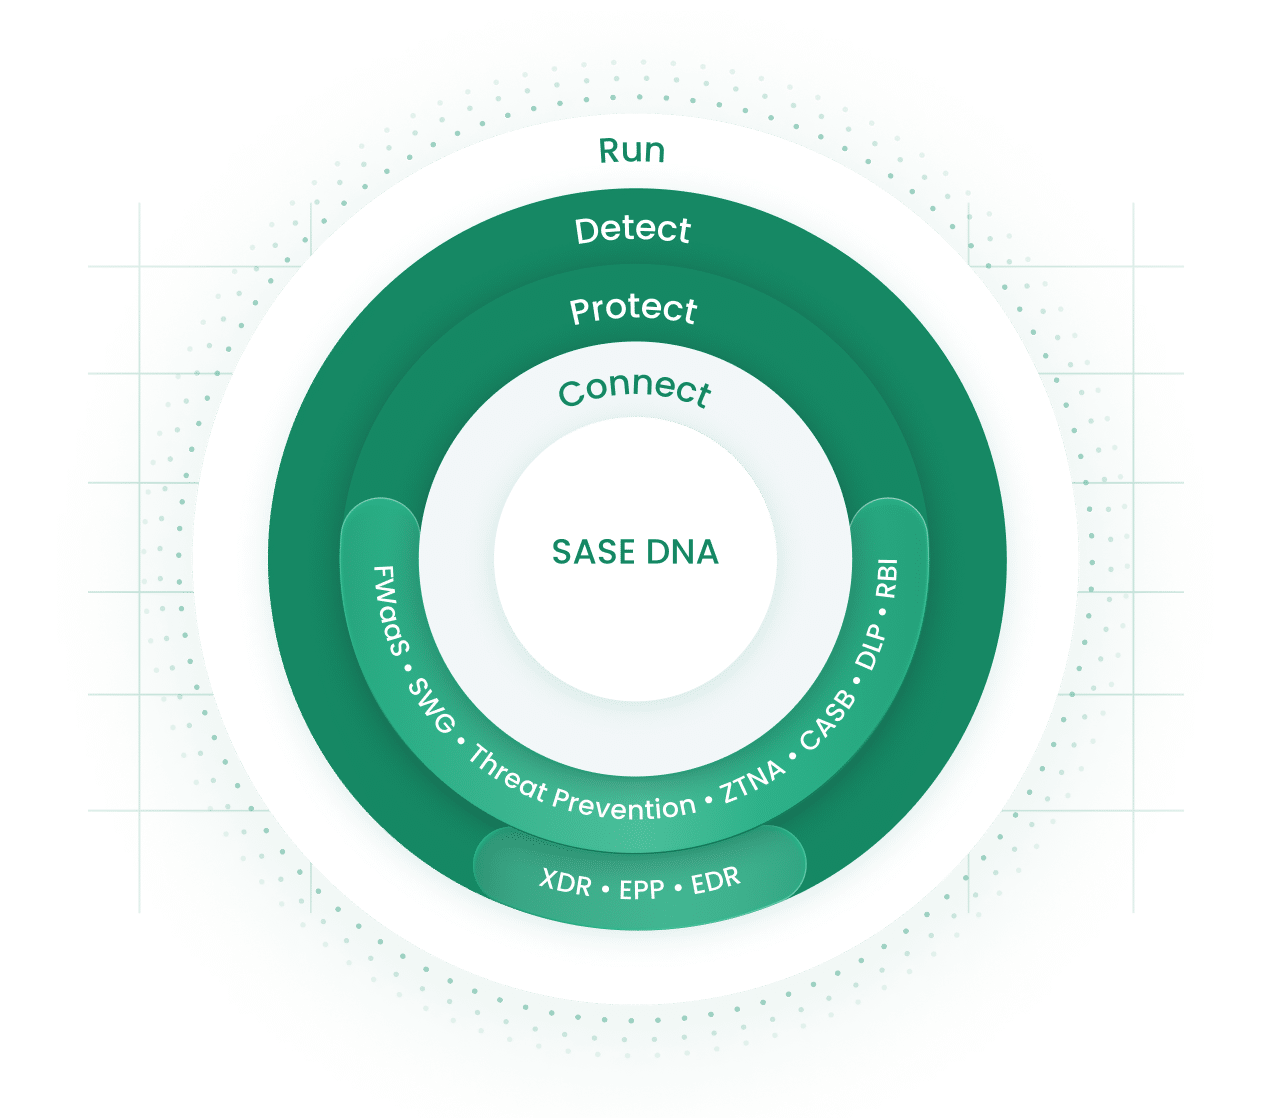
Fondata e guidata da Shlomo Kramer (co-fondatore di Check Point Software e Imperva), uno dei pionieri in tema di sicurezza informatica, Cato Networks vanta un team completamente dedicato alla sicurezza. L’organico è composto da veterani del settore della sicurezza e da ex esperti di ricerca sulle minacce dell’intelligence militare, mentre la soluzione è stata concepita da zero per offrire sicurezza di livello aziendale a ogni tipo di struttura. I clienti possono quindi fare affidamento su un partner fidato che conosce la sicurezza in tutte le sue sfaccettature, assicurando risultati destinati a migliorare il livello di sicurezza dell’azienda.
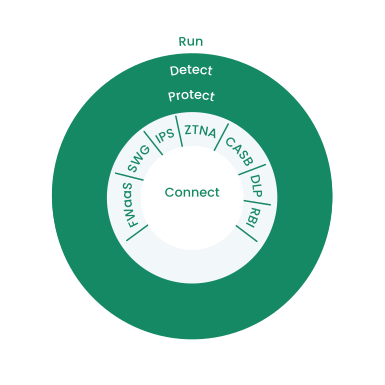
Il Cato Cyber Threats Research Lab (CTRL) esegue ricerche continue sulla sicurezza in un’ampia area di domini, fornendo informazioni sulle minacce attuabili, affidabili e tempestive. Gli esperti del CTRL di Cato pubblicano blog, documenti di ricerca, rapporti e webinar di masterclass, reperibili sulla pagina del CTRL di Cato.

L’intelligence aggiornata sulle minacce è fondamentale per garantire un livello di sicurezza adeguato e bloccare malware, phishing, ransomware e altri attacchi informatici. I team di esperti di sicurezza di Cato hanno sviluppato un sistema di reputazione basato sull’intelligenza artificiale progettato a tale scopo che aggrega e assegna autonomamente un punteggio agli indicatori di minaccia provenienti da oltre 250 feed di intelligence sulle minacce. Il sistema rileva ininterrottamente le sovrapposizioni tra i feed, misura la qualità e la pertinenza dei record delle minacce e simula il potenziale impatto sul traffico reale. Una blacklist aggiornata e aggregata viene automaticamente pubblicata sulla piattaforma Cato SASE Cloud, assicurando una protezione aggiornata con quasi zero falsi positivi e nessun coinvolgimento del cliente.
Spesso, le aziende hanno difficoltà con i processi, le risorse e il tempo necessario a proteggere le proprie reti dalle vulnerabilità emergenti (CVE). Attraverso Cato IPS, distribuiamo patch virtuali per bloccare tempestivamente i tentativi volti a sfruttare tali vulnerabilità e proteggere le reti dei nostri clienti. Il team dedicato di esperti di Cato crea, testa e impiega nuove regole IPS in tempi record per adattarsi rapidamente a nuove CVE, senza necessità di coinvolgere il cliente. Questo sistema virtuale garantisce alle aziende protezione dalle nuove minacce ad alto rischio, il tutto mentre le patch vengono aggiornate e applicate ai sistemi interessati.
Scopri il background unico del personale di sicurezza di Cato e perché la convergenza dei dati di sicurezza e di rete è fondamentale per qualsiasi ricercatore di sicurezza.

Cato segna dei record per quanto riguarda il tempo da dedicare alla protezione. Scopri in che modo il team identifica le nuove minacce e implementa le protezioni in modo così rapido.
Scopri come gli scienziati della sicurezza e i data scientist di Cato sviluppano modelli per arricchire la visibilità e il controllo della sicurezza in tutto lo stack di sicurezza di Cato.
I clienti ricorrono a Cato per eliminare complesse architetture legacy composte da svariate point solution di sicurezza e costosi servizi di rete. L’esclusiva piattaforma SASE di Cato offre a chiunque, in qualsiasi luogo e in modo coerente e autonomo un accesso sicuro e ottimizzato alle applicazioni.



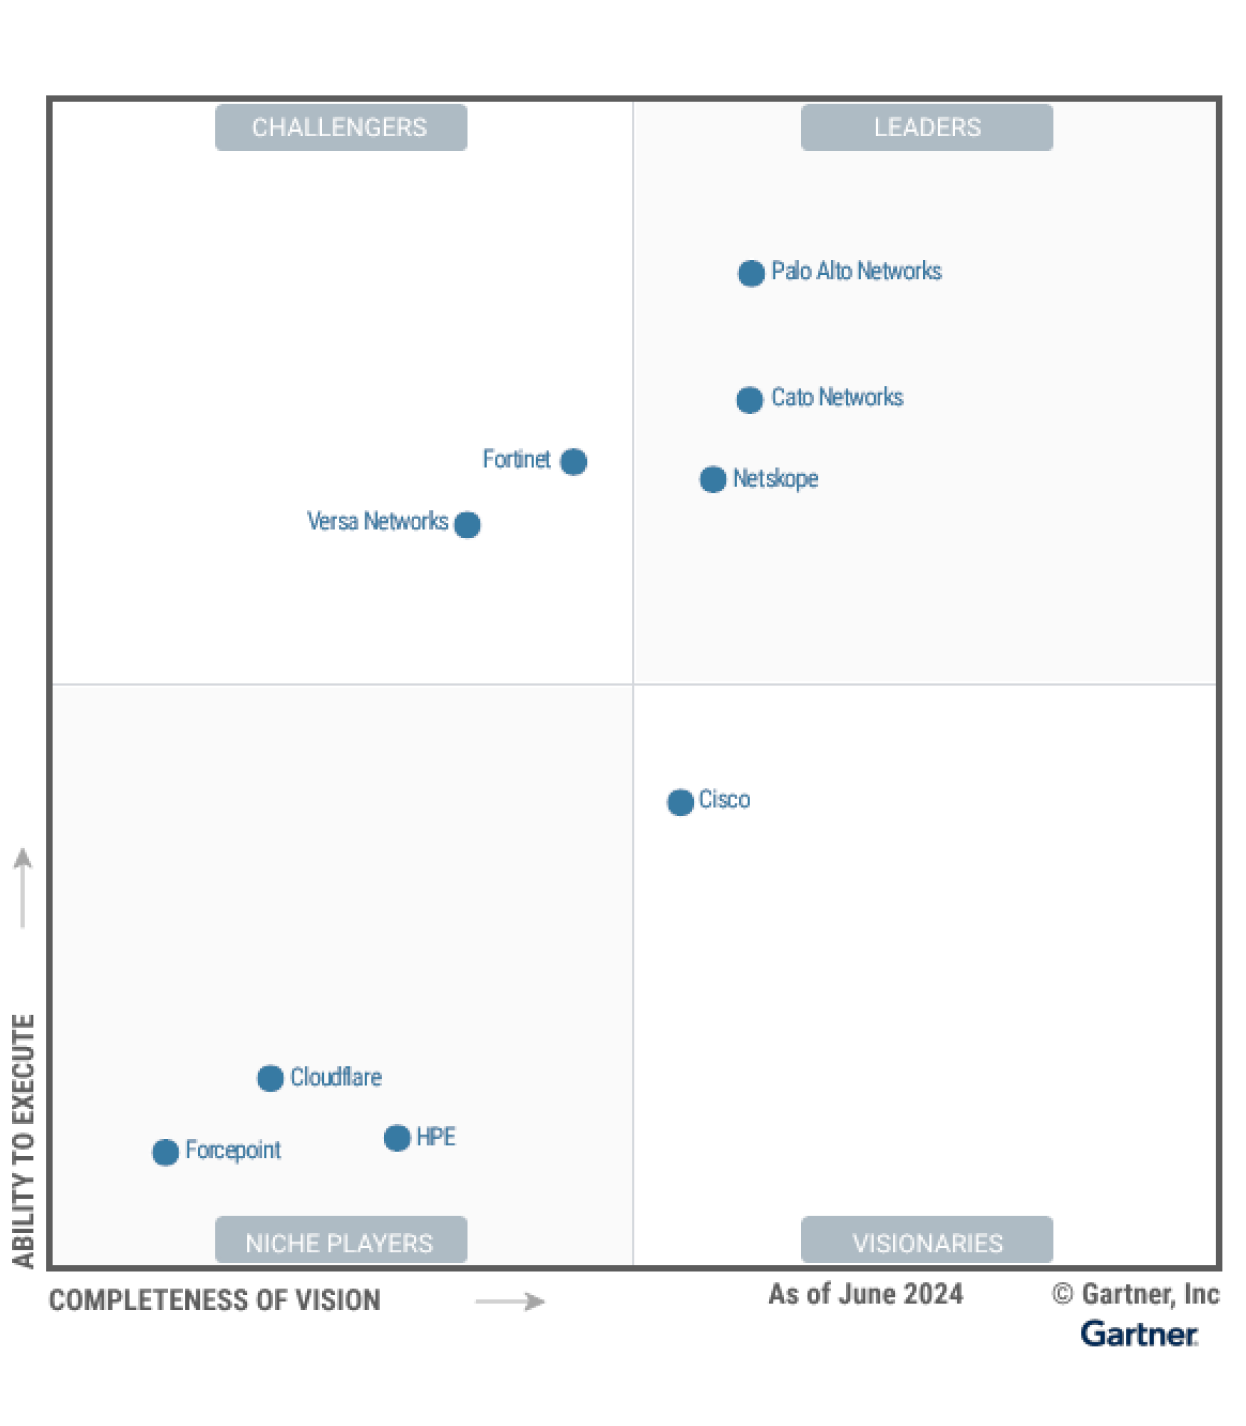
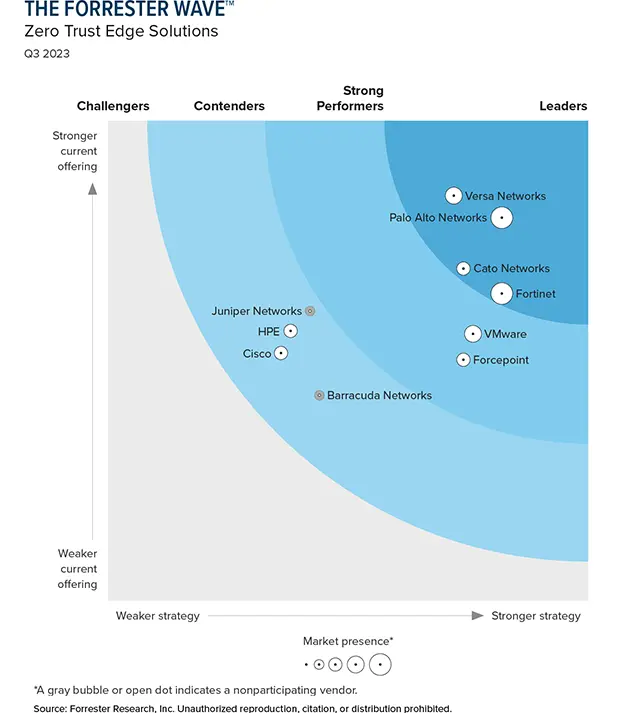
Cato ha ricevuto il riconoscimento di leader nel Magic Quadrant™ di Gartner® come singolo fornitore SASE.

“Cato Networks è il simbolo di ZTE e SASE.”
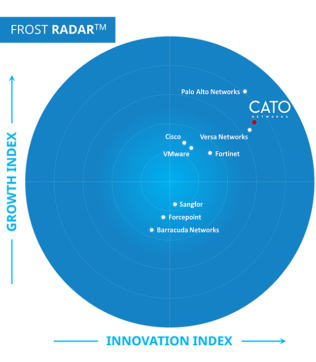
Cato Networks riconosciuta come leader della crescita e dell’innovazione in SASE

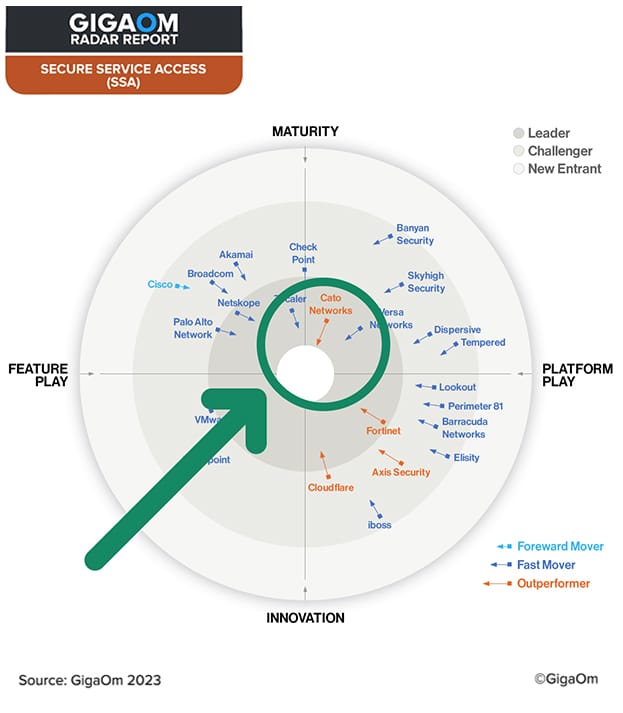
Cato SASE individuata come “leader” nel rapporto GigaOm Radar
Cato Networks vince il premio Frost & Sullivan Enabling Technology Leadership del 2024

Trasformazione WAN con SD-WAN: stabilire una base matura per il successo di SASE
“Abbiamo eseguito una simulazione di violazione e attacco su Cato: i tassi di infezione e di movimento laterale sono diminuiti, mentre i tassi di rilevamento sono aumentati. Questi sono fattori chiave per affidarsi alla sicurezza di Cato”.
La soluzione che i team IT stavano aspettando.
Preparati alla sorpresa!


